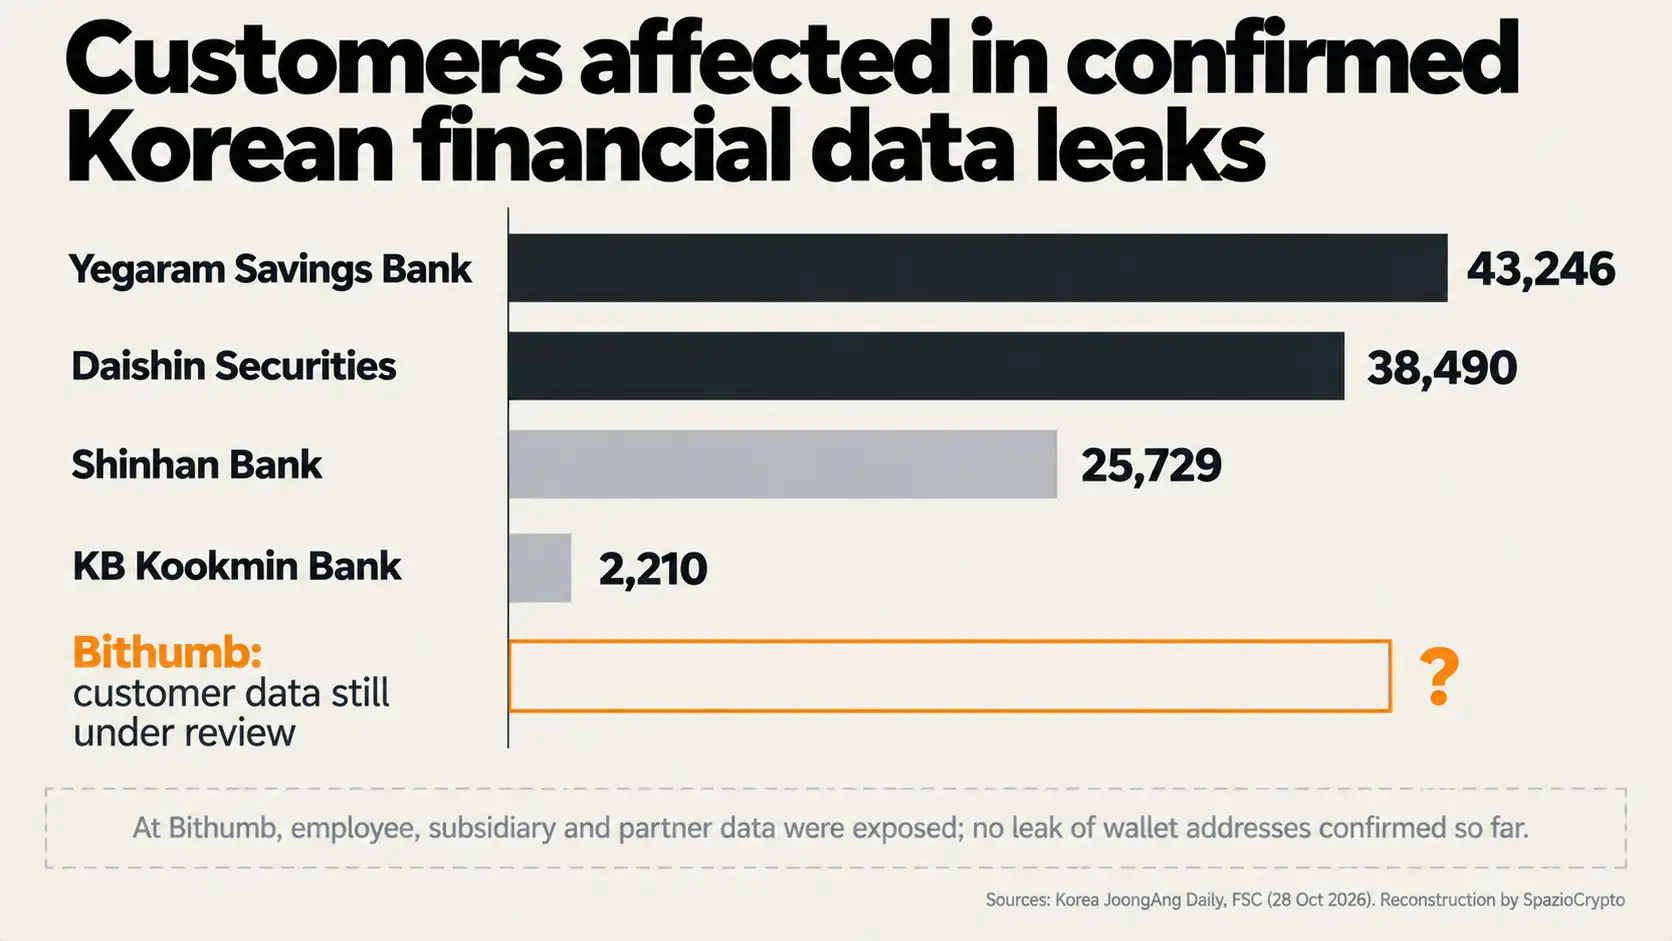
2026年10月27日、韓国第2位の暗号資産取引所であるBithumbは、従業員が利用する内部システムへの不正な外部アクセスを検知した。翌28日、韓国の金融当局である金融委員会(FSC)は緊急会議を招集し、金融監督院(FSS)および金融保安院(Financial Security Institute)とともに現地での立入検査を開始した。FSCの発表によると、Bithumbの従業員、子会社、提携企業に関するデータが流出した可能性がある。Bithumbのデータ侵害が顧客情報にまで及んでいるかどうかは、現在も調査中だ。


本稿は、FSCが10月28日に発表した韓国語のプレスリリース(和訳)と、Korea JoongAng Dailyによる詳報を主な情報源としている。JoongAng Dailyは今回の件を、韓国金融セクターへの一連のサイバー攻撃の文脈に位置付けている。なお、Yonhap通信を引用したとされるReutersの記事は編集部ツールでは参照不可のため、本稿では引用しない。
何が起きたのか
JoongAng Dailyによると、不正アクセスが侵害したのは、従業員がメール、文書、社内コミュニケーションを管理するモバイルグループウェアだ。FSCはこのシステムを「従業員の業務を支援するシステム」と説明しており、暗号資産の取引処理に関わるコアインフラとは別物であると強調している。Bithumbはこの件についてJoongAng Dailyに対し。「侵害されたのは従業員の業務を支援するシステムであり、主要なITインフラではない」と述べた。
顧客にとって最も気になる点は、資産への影響だ。FSCの発表時点では、ウォレットアドレスのような不正決済や資産移転に悪用できる情報の流出は確認されていない。Bithumbは同紙に対し「この種のデータ流出は現時点で確認されていない」と説明した。当局は関係者数、流出した具体的なデータの内容、侵害を可能にした脆弱性については明らかにしていない。
当局の対応
10月28日の緊急会議は、FSCデジタル金融政策局長のユ・ヨンジュン氏が主宰した。FSS、金融保安院、主要取引所で構成する業界団体のDAXA、そしてBithumb本体が参加した。FSCのプレスリリースによると、3つの当局は直ちに現地調査を開始し、原因特定に向けて情報を共有している。JoongAng Dailyは。金融仲介業者および取引所への攻撃に関して警察による予備捜査も開始されたと報じている。
FSCは3つの対応方針を示した。第1に、消費者への被害が生じていないか徹底的に確認すること。第2に、被害が判明した場合には全額補償を含む保護措置を講じること。第3に、現在は電子金融取引法の適用外である暗号資産事業者のセキュリティ水準を、主要銀行と同等まで引き上げること。Bithumbが2026年に当局の注目を集めるのはこれが初めてではない。Korea Timesによると、2026年2月、プロモーションの当選者に62万ウォンを配布すべきところ、誤って62万ビットコインを入金するという事故を起こしている。
Bithumbだけではない
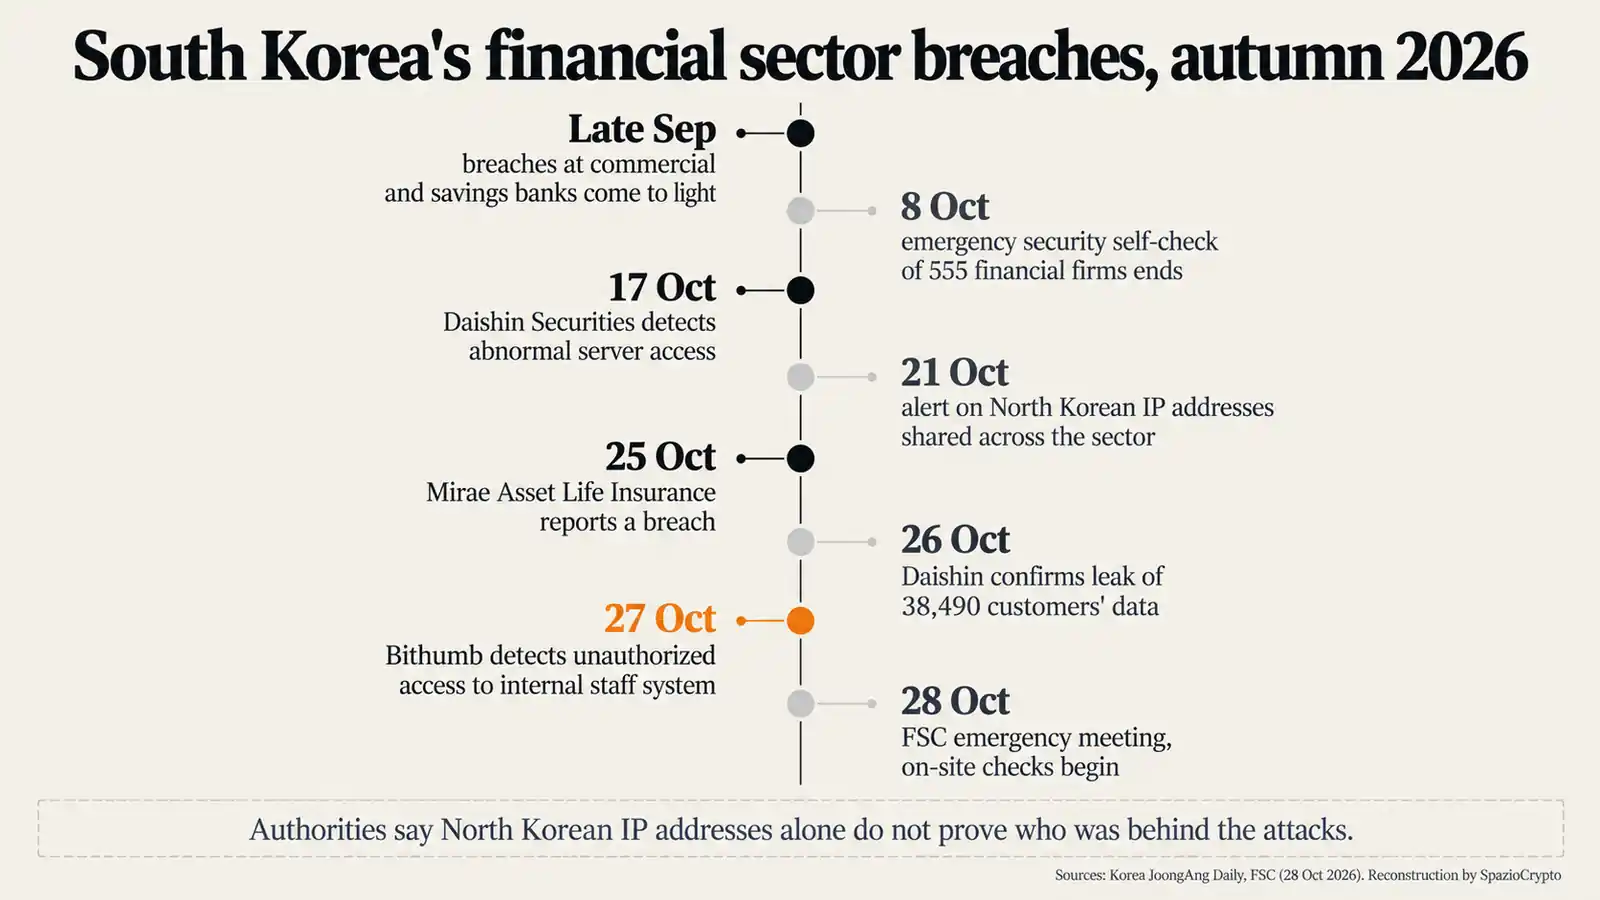
今回の事案は、一連のサイバー事件の流れの中で発生した。JoongAng Dailyによると、9月末には商業銀行や貯蓄銀行でも侵害が発覚しており、AIエージェントを使った攻撃の疑いが持たれている。10月26日にはDaishin Securitiesが3万8,490件の顧客情報流出を確認した。流出したのは氏名、メールアドレス、郵便番号、携帯電話番号、および暗号化された口座番号だ。10月28日には、DaishinとMirae Asset Global Investmentsがそれぞれ事案を報告し、Mirae Asset Life Insuranceはすでに10月25日に侵害を公表していた。
JoongAng Dailyの報道によると、銀行セクターにおける先行侵害の規模は、Yegaram Savings Bankで4万3,246件、Shinhan Bankで2万5,729件、KB国民銀行で2,210件の顧客情報に上る。AIを悪用したサイバー攻撃は韓国にとどまらない。インドではCERT-Inが、組織側が気づかないままAIエージェントが実際のシステムへアクセスしていた事例を記録している。
北朝鮮IPアドレスの追跡
実際には、JoongAng Dailyの報道によれば、北朝鮮のIPアドレスから金融セクターに対して約440万件のスキャン試行が検出され、10月21日に統合セキュリティ監視システムを通じて警告が発せられた。ただし当局は、IPアドレスだけでは攻撃主体の特定には不十分だと明確に述べている。同紙が引用した当局者の分析では、第三者が北朝鮮のシステムに侵入し、そのアドレスを悪用した可能性が高いとされる。BithumbへのアクセスをDPRKに結びつける情報源は現時点では存在しない。
平壌に関連するグループが暗号資産セクターへの攻撃で長い実績を持つことは広く知られており、偽の採用面接を使って業界専門家を標的にするキャンペーンもその一例だ。ウォレット情報がなくても、従業員データは取引所内部の人間を狙った標的型フィッシング攻撃の準備に活用できる。これはSpazioCrypto編集部としての見解だが、その可能性を軽視すべきではない。
Upbitの前例
韓国はこのリスクをよく知っている。2025年11月末、国内最大手取引所のUpbitがホットウォレットからSolanaネットワークのトークン約445億ウォン相当を奪われ、入出金を一時停止した。この件はSpazioCryptoのUpbit3,200万ドル攻撃の記事で詳述している。あのケースの標的は資金だった。Bithumbの今回の件では、FSCの説明によれば標的は内部システムだ。
この違いは重要だが、問題が解消されるわけではない。韓国市場では暗号資産と伝統的金融の統合が進んでおり、Jeonbuk BankによるビットコインB担保融資はその象徴だ。両分野の融合が深まるほど、取引所のセキュリティはシステム安定性の問題になる。FSCが大手銀行レベルの保護基準を求める背景には、まさにこの認識がある。
欧州と日本の文脈
実際には、欧州の規制環境は韓国とは異なる。MiCA規則に基づいて認可された暗号資産サービス提供者はDORA(デジタル運用強靱性法)の適用対象となり、サイバーリスク管理と重大インシデントの当局への報告が義務づけられる。個人データが関与する場合はGDPRも適用され、データ保護当局への通知が必要だ。この義務水準こそ、FSCが韓国の取引所に拡大しようとしているものに相当する。
日本のユーザーにとっての実践的な教訓は、資金だけでなくデータの問題にも及ぶ。取引所はAML規制上の義務から大量の個人情報を収集しており、SpazioCryptoが調査した欧州CASPが利用するKYC・AMLプロバイダーの実態からもその規模がわかる。データ侵害は標的型詐欺の温床となる。RevolutがKYC詐称の偽政府要請に騙された事例が示すように、実際のアカウント情報を使ったメールや電話には細心の注意が必要だ。
Bithumb 現状まとめ
確認済みの事実と未確認の情報
- 確認済み: 10月27日に検知された従業員向け内部システムへの不正外部アクセス。FSCによるとBithumb本体、子会社、提携先の従業員データが漏洩。10月28日からFSC、FSS、金融保安院による現地調査開始。ウォレットアドレスなど送金に利用可能なデータの漏洩は現時点で確認されていない。
- 未確認: 顧客データが含まれているかどうか。影響を受けた人数。悪用された脆弱性の種類。攻撃の実行主体。
- 今後の注目点: 顧客データ調査の結果。FSCが取引所に適用を検討しているセキュリティ規則の内容。警察による予備捜査の進展。Bithumbからユーザーへの公式通知の有無。
より大きな視点
編集部の見解として明示するが。Bithumb事案が示すのは、取引所が資金保管庫ではなくオフィス、すなわち人と内部システムの側から攻撃を受けたという事実だ。FSCはこの出来事を契機に、取引所を情報セキュリティの面でも銀行と同水準で扱うべきだというメッセージを発している。韓国では暗号資産事業者は依然として電子金融取引法の適用外に置かれており、銀行や証券会社が連鎖的な攻撃を受けている状況との対比は鮮明だ。FSCは損害が生じた場合の全額補償と銀行レベルの基準を約束しているが、具体的な方法論はまだ示されていない。
注目すべき動向は三つある。第一は顧客データ調査の結果で、これが事案の実際の深刻さを決定する。第二はFSCが銀行のセキュリティ規則を取引所に拡大する具体的な提案を出すかどうか。第三は、韓国金融セクターへの一連の攻撃の起源をめぐる警察の捜査であり、北朝鮮IPアドレスの追跡については当局自身が予断を持たないよう求めている。
参考資料
Bithumbと当局の対応: FSC(金融委員会)、2026年10月28日付プレスリリース; Korea JoongAng Daily、2026年10月28日; 2月の前例: The Korea Times、2026年2月9日。