Electrumを使ってビットコイン取引を手動で高速化しようとするユーザーが、知らないうちに詐欺師へ送金に署名してしまう可能性がある。これは2026年10月24日に開発チームがバージョン4.8.3のセキュリティ勧告として公表したシナリオだ。悪意あるサーバーが送信直後の取引を消去し、攻撃者のアドレス宛の偽取引を代わりに表示して、ユーザーがReplace-by-Fee(RBF)で手数料を引き上げるのを待つ。Electrum 4.8.3で修正されたこの脆弱性は旧バージョンすべてに影響し、開発チームはすでに2件の被害報告を受けており、うち1件は実際に資金を失っている。まず行うべき対処はアップデートだ。
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll, ignore that, it is a false positive)
,Electrum (@ElectrumWallet) October 24, 2026
GitHubで開発者SomberNightが公開したセキュリティ勧告GHSA-6jp4-8v48-cc5v、Electrumの公式サイトおよびFAQページ、さらにThe DefiantとThe Crypto Basicの報道を参照した。勧告には被害額の記載も、関与するサーバー数の記載もない。
攻撃のしくみ
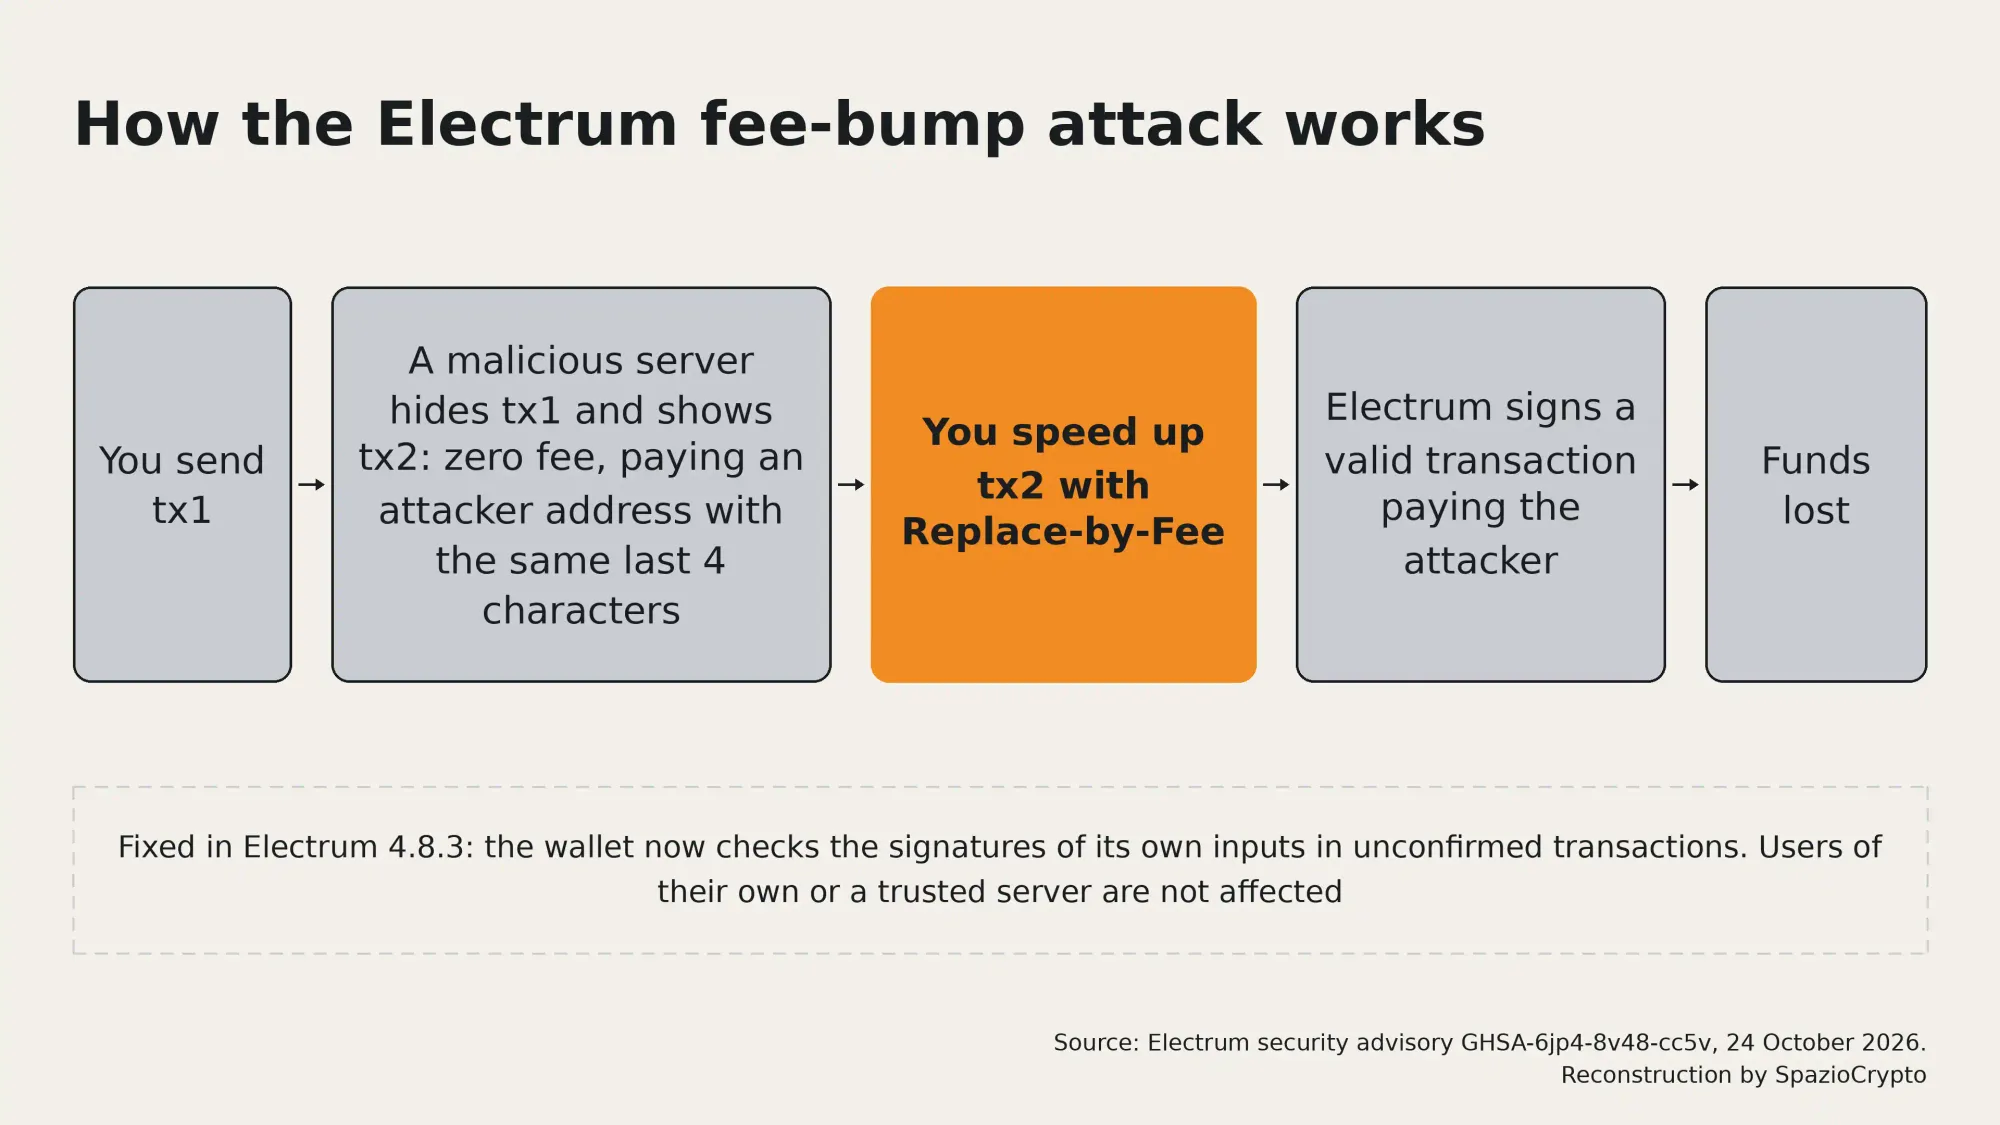
実は、Electrumはセルフカストディ型の軽量ウォレットだ。秘密鍵はユーザーが管理するが、残高や取引履歴の確認にはブロックチェーン全体をダウンロードせず外部サーバーに依存する。ユーザーがtx1と呼ばれる取引を送信すると、悪意あるサーバーはそれをネットワークに伝播させずに握りつぶし、同じ資金を使いながら攻撃者のアドレスへ送る別の取引tx2をウォレットの履歴に差し込む。ウォレットにはtx2が未承認として表示され、tx1は見えなくなる。勧告によれば、tx2の署名は検証されない。これは軽量クライアントの動作原理に起因する仕様上の制約だ。
罠はその後に作動する。勧告によると、tx2の手数料はゼロに設定されており、承認されないまま放置されてユーザーに高速化を促す。Replace-by-Feeとは未承認取引をより高い手数料の新しい取引で置き換える機能だ。これを使うと、Electrumはtx2と同じ宛先へ有効な新しい取引に署名し、攻撃者への送金が実際にネットワークへ送り出される。郵便局が差し出した手紙を横流しし、別の宛名の写しを保管した上で、差出人が速達料金を追加払いするのを待つようなものだ。
なぜサーバーがウォレットを騙せるのか
ElectrumのFAQは、「サーバーを信頼するか」という問いに対して「端的に言えば、完全にはそうではない」と回答している(編集部訳)。クライアントは秘密鍵をサーバーに送ることはなく、承認済み取引のデータはSimple Payment Verification(ブロックへの包含証明の検証)によって確認する。ただし明示された例外がある。「サーバーは未承認取引については信頼される」(編集部訳)。Electrumは通常10台前後のサーバーに接続するが、そのうち1台がメインサーバーを担い、攻撃はそこを経路にする。勧告によれば、自前のサーバーか信頼できるサーバーを使っているユーザーはリスクにさらされない。
脆弱性の深刻度
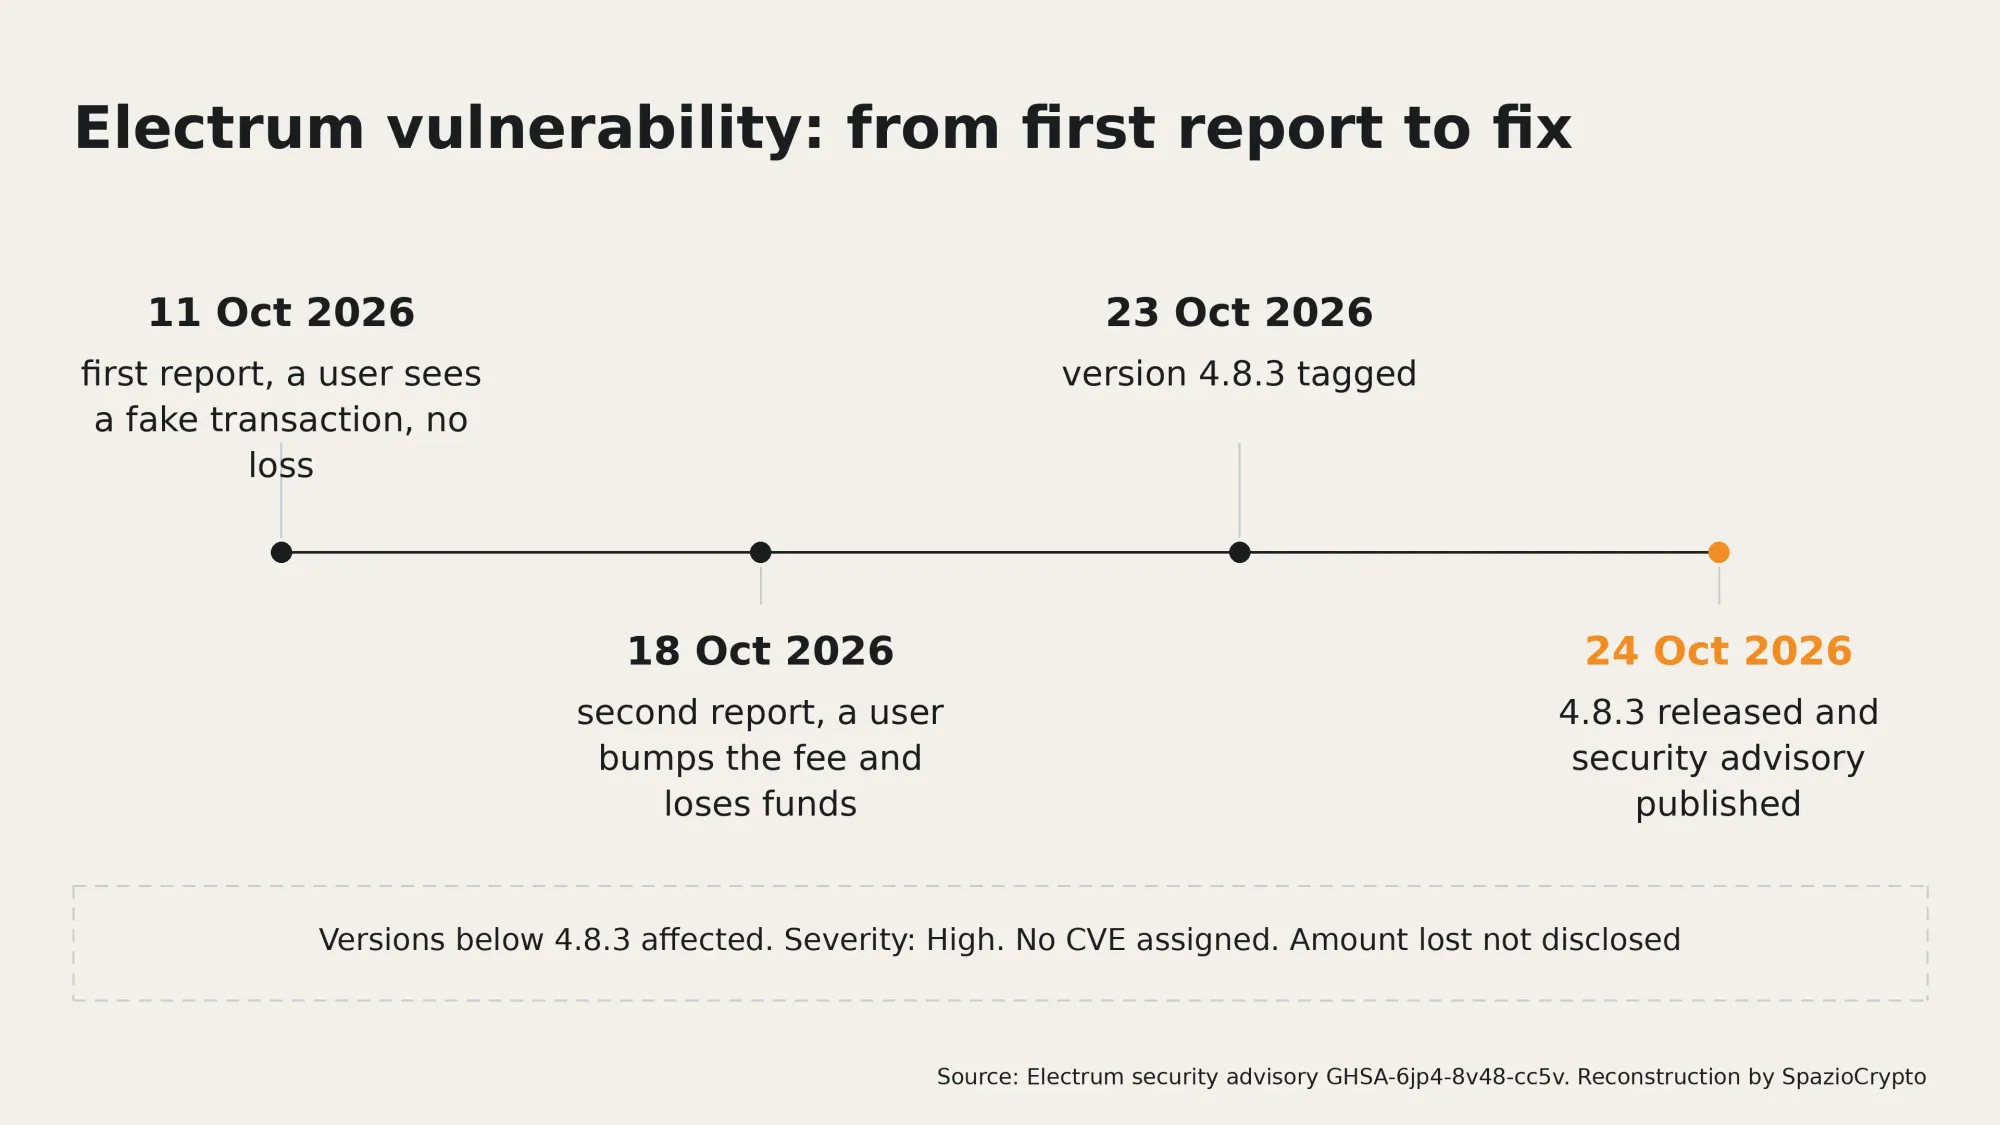
勧告はこの欠陥を「高(High)」と分類しているが、CVE識別子は付与されていない。開発チームによれば、すでに一部のサーバーが攻撃を実行している。報告は2件だ。1人目のユーザーは送信した取引と異なる取引が履歴に表示され、本来の取引がネットワークに届いていないことに気づいた。2-of-3マルチシグウォレットを使用しており、偽の取引は正規の取引と同じ31個のインプットを再現していた。2人目は偽取引の手数料を引き上げて資金を失った。金額は勧告に記載がない。
攻撃の精巧さを示す細部がある。攻撃者のアドレスは正規アドレスと末尾4文字が一致するよう生成されていた。アドレスの末尾しか確認しないユーザーは違いに気づけない。これはクリップボードのアドレスを見た目の似た別アドレスに置き換えるマルウェアと同じ原理だ。
バージョン4.8.3での変更点
4.8.3に含まれる修正は、未承認取引を履歴に追加する前に、ウォレットが保有するインプットの署名をクライアント側で検証するよう変更するものだ。有効な署名を持たない偽取引は排除される。検証対象はウォレットが所有するインプットのみで、受信取引の検証には完全なコンセンサスエンジンが必要になるため対象外だと勧告は説明している。最初の報告は10月11日に届き、資金損失を伴う2件目は10月18日に届いた。バージョン4.8.3は10月23日にタグ付けされ、24日に勧告とともに公開された。
Electrumユーザーが今すぐ取るべき行動
まず4.8.3へのアップデートが最優先だ。公式サイトelectrum.orgからのみダウンロードし、GPG署名を必ず検証すること。すぐにアップデートできない場合は、手数料引き上げを含むすべてのトランザクションに署名する際、送金先アドレスと金額を毎回確認する必要がある。送信後の取引履歴に署名したものと異なるトランザクションが表示された場合、そのトランザクションを加速してはならない。アドレス確認は末尾の数文字だけでなく全体を照合することが肝心だ。ハードウェアウォレットを使う場合は、デバイス本体の画面で直接確認すること。第三者リセラーから購入したLedgerが改ざんされていた事例が示すように、購入は必ず公式チャネルから行うべきだ。
身に覚えのないサポート連絡にも注意が必要だ。Electrumの公式ページは、プライベートメッセージでサポートを名乗る人物はビットコイン詐取を目的とした詐欺師である可能性が極めて高いと警告している。これは、取引所や規制当局を装ってクリプト資産を転送させる詐欺と同じ手口だ。
過去にも同様の事例はあったか
Electrumのサーバーが攻撃経路となったのは今回が初めてではない。Malwarebytesの報告によると、2018年12月下旬からバージョン3.3.3以前の脆弱性を悪用した悪意あるサーバーが偽のアップデートメッセージを表示し、改ざんされたウォレットをインストールさせた。同社は被害額を771ビットコイン超と推定した。開発陣は逆に旧クライアントの脆弱性を利用してユーザーに強制アップデートを促し、2019年4月にはElectrumのサーバーが2万5,000以上のIPアドレスからのDDoS攻撃を受けた。
Electrum 4.8.3:確認済み事項と未確認事項
確認されていること、されていないこと
- 確認済み:2026年10月24日付けGHSA-6jp4-8v48-cc5vアドバイザリー、深刻度「高」。バージョン4.8.3未満が影響を受ける。報告2件のうち1件で資金喪失を確認。4.8.3で修正済み。独自サーバーまたは信頼できるサーバーを使用しているユーザーは影響を受けない。
- 未公表:喪失額、悪意あるサーバーの数と運営者の身元、影響を受けたユーザー数、CVE識別番号。
- 今後の注目点:アップデートの普及状況、新たな被害報告の有無、Electrumサーバーに接続する他のウォレットにおける同様のチェック機能の導入動向。
より大きな視点から見えること
今回の攻撃が突く弱点は、セルフカストディにおいて見落とされがちな部分だ。秘密鍵そのものは安全なままで、狙われたのはウォレットがユーザーに表示する情報だった。止まっているトランザクションを急いで加速させようとする習慣と、アドレスの末尾しか確認しない習慣、そしてサーバーへの目に見えない信頼、この三つを組み合わせることで成立する攻撃だ。偽の政府要請によって騙されたRevolut事件と根本的な仕組みは共通している。正規に見える情報源が実際には正規でない、という構造だ。
今後注目すべき点は三つある。今後数日でどれだけのユーザーがアップデートするか、新たな資金喪失が報告されるか、そしてElectrumサーバーに接続する他のウォレットが未承認トランザクションの検証機能を導入するかどうかだ。自分でビットコインを管理する者にとって、原則は変わらない。署名するものはすべて、全体を確認すること。