氏名、連絡先、配送先住所、購入製品、支払い金額。これらのデータが、ハードウェアウォレットメーカーKeystoneのオンラインショップから第三者に取得された。同社が10月24日に公開した声明によると、Keystoneのデータ漏洩は10月20日に検知され、10月23日に確定した。同社はウォレットのパスワード、秘密鍵、リカバリーフレーズ、決済情報は含まれていないと説明している。しかし、ハードウェアウォレット購入に紐づいた住所は、自宅で暗号資産を保管している人物を高い確率で特定できる情報であり、影響を受けた顧客数についてKeystoneは一切公表していない。
KeystoneのXへの投稿、およびセキュリティ研究者Taylor Monahanの投稿は直接確認できなかったため、The BlockおよびCrypto.newsの報道内容を通じて引用する。KeystoneプライバシーページについてもThe Blockの報道を参照した。
We owe you an apology.
,Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
流出したデータと流出しなかったデータ
The BlockおよびCrypto.newsの報道によると、流出した情報は氏名、連絡先、配送先住所、注文詳細(製品名と金額)だ。Keystoneによれば、クレジットカード情報、銀行口座データ、リカバリーフレーズ、秘密鍵、ウォレットパスワードは対象外だという。同社は不正アクセスをブロックし、脆弱性を修正した上で調査を開始、影響を受けた顧客への通知を始めたとしており、「数日以内」に詳細レポートを提供すると約束している。
ただし、インシデントの規模を把握するために必要な情報がいまだ明らかになっていない。影響を受けた顧客数、対象国、不正アクセスがいつから始まっていたか、侵入経路、そして攻撃者が特定されたかどうか。Crypto.newsによれば、ショップが稼働するShopifyプラットフォーム自体は侵害されていないとみられる。Keystoneは声明の中で。「お客様からお預かりしていたデータを守れなかったことをお詫び申し上げます」と述べている。
4日間の経緯と公表までのタイムライン
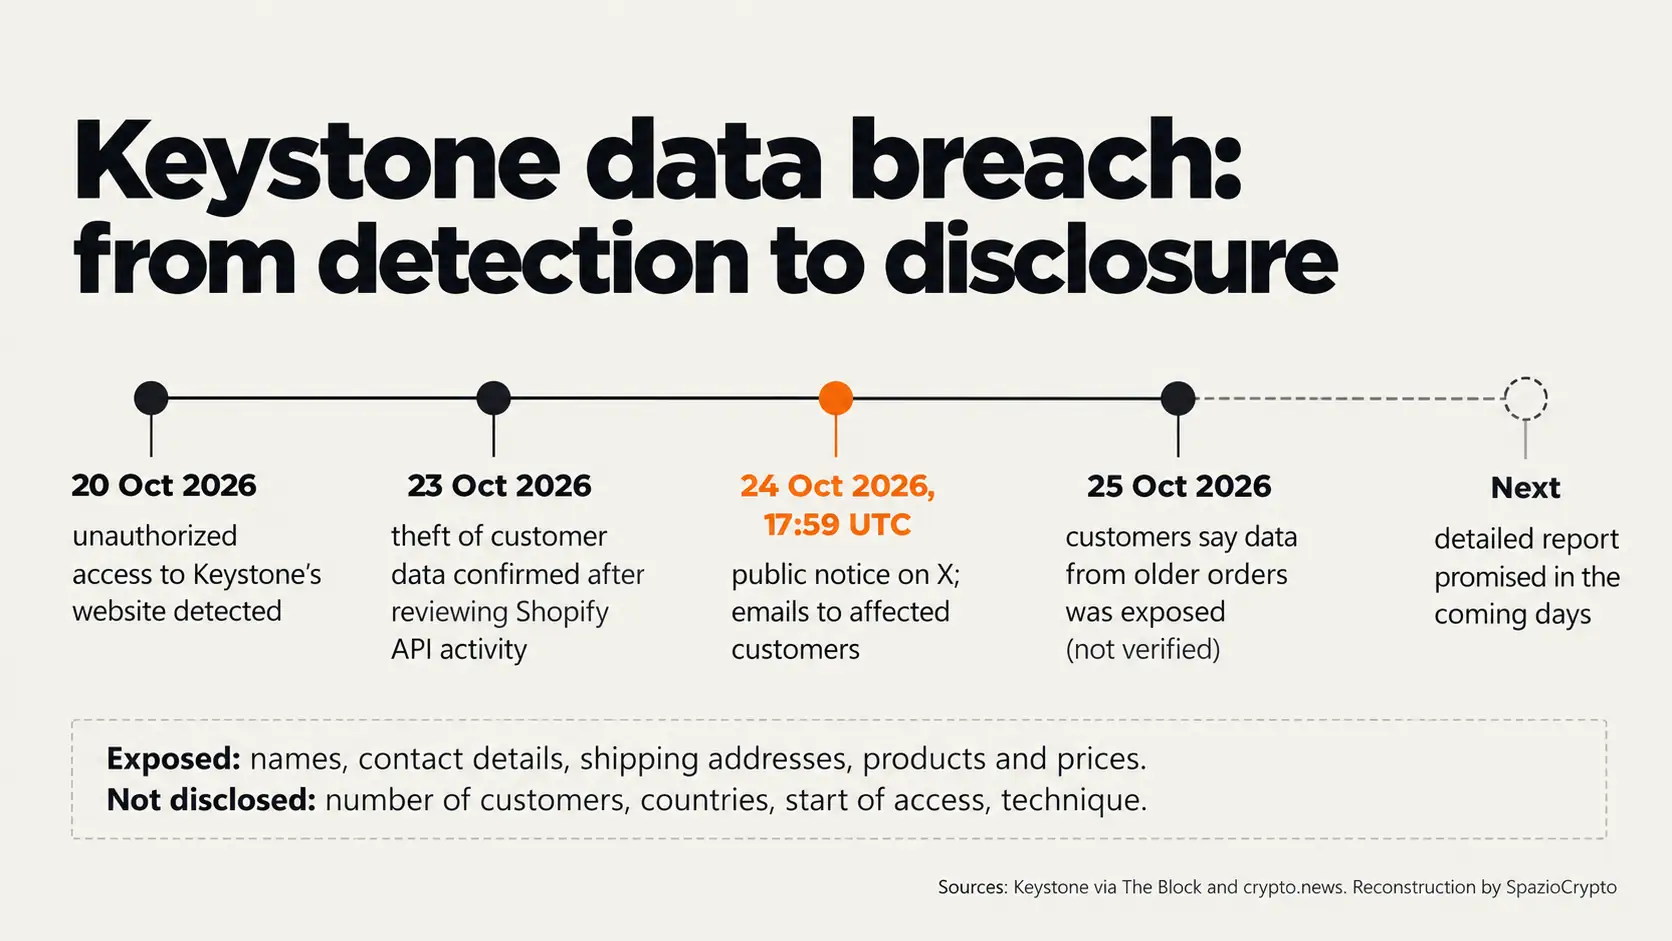
The Blockが再構成した経緯によると、10月20日にKeystoneが公式サイトへの不正アクセスを検知。10月23日、ShopifyとのAPIアクティビティ確認を経て、第三者が顧客データを取得したことが確定した。公式の告知は日本時間10月24日深夜に公開された。翌10月25日、The Blockは顧客からの報告を掲載した。顧客たちはある点を強く指摘している。自分のデータはすでに削除されているはずだ、というものだ。
180日間削除の約束とその疑問
実際には、Keystoneは配送データの削除をユーザーへの保証として掲げてきたが。その表現には揺れがある。The Blockが引用したPrivacy Promiseページには。すべての配送情報が注文後180日で自動削除されると明記されている。1月、3月、8月のXへの投稿でも「配送データは最長180日以内に削除します」と繰り返していた。一方、2021年5月更新のプライバシーポリシーには別のルールがある。直近180日間に購入がない顧客の注文データを削除する、というものだ。ヘルプセンターでは。市区町村と国は削除対象外であり、最終的な削除処理はShopifyが管理すると説明している。
The Blockが集めた顧客の報告は、この約束と矛盾している。2年以上前の購入について通知を受けたという顧客がおり、別の顧客は最後の注文から今回の漏洩まで214日が経過していたと主張している。The Blockはこれらの情報を独自に検証できておらず、Keystoneもこの点についての公式回答を出していない。
住所はパスワードより重い情報だ
パスワードは変更できる。自宅の住所は変えられない。Crypto.newsによると、セキュリティ研究者のTaylor Monahanは、配送先住所の漏洩がユーザーを物理的な脅威にさらす可能性があると警告した。強盗や身柄拘束によって暗号資産へのアクセスを強要する、いわゆる「レンチ攻撃(wrench attack)」だ。今回の漏洩に直接関連する物理的被害は現時点で報告されていない。しかし、背景となる状況は楽観できるものではない。Cointelegraphが報じたChainalysisのレポートによると、2026年上半期だけで46件の暴力事件が記録され、3,000万ドル超が奪われたという。Chainalysisは、被害者の多くがデータ漏洩を通じて狙われていると指摘している。
最も差し迫ったリスクはターゲット型フィッシングである。Keystoneは、詐欺師がKeystoneを名乗って電話、SMS、メール、郵便でコンタクトしてきて、返金・交換・「修正」を提案するケースに警戒するよう呼びかけている。同社は、自分で注文していないデバイスにリカバリーフレーズを入力しないよう強く勧告している。The Blockに対してある顧客が(独立した確認なしに)語ったところによれば、モントリオール警察を装った偽番号から電話がかかってきて、2024年のKeystone注文の詳細と一致する情報が伝えられたという。この手口は、Revolutが偽の政府要請に騙された事件と同じ構造だ。真正なデータを使って、説得力のある要求を組み立てる手法である。
2026年初のケースではない
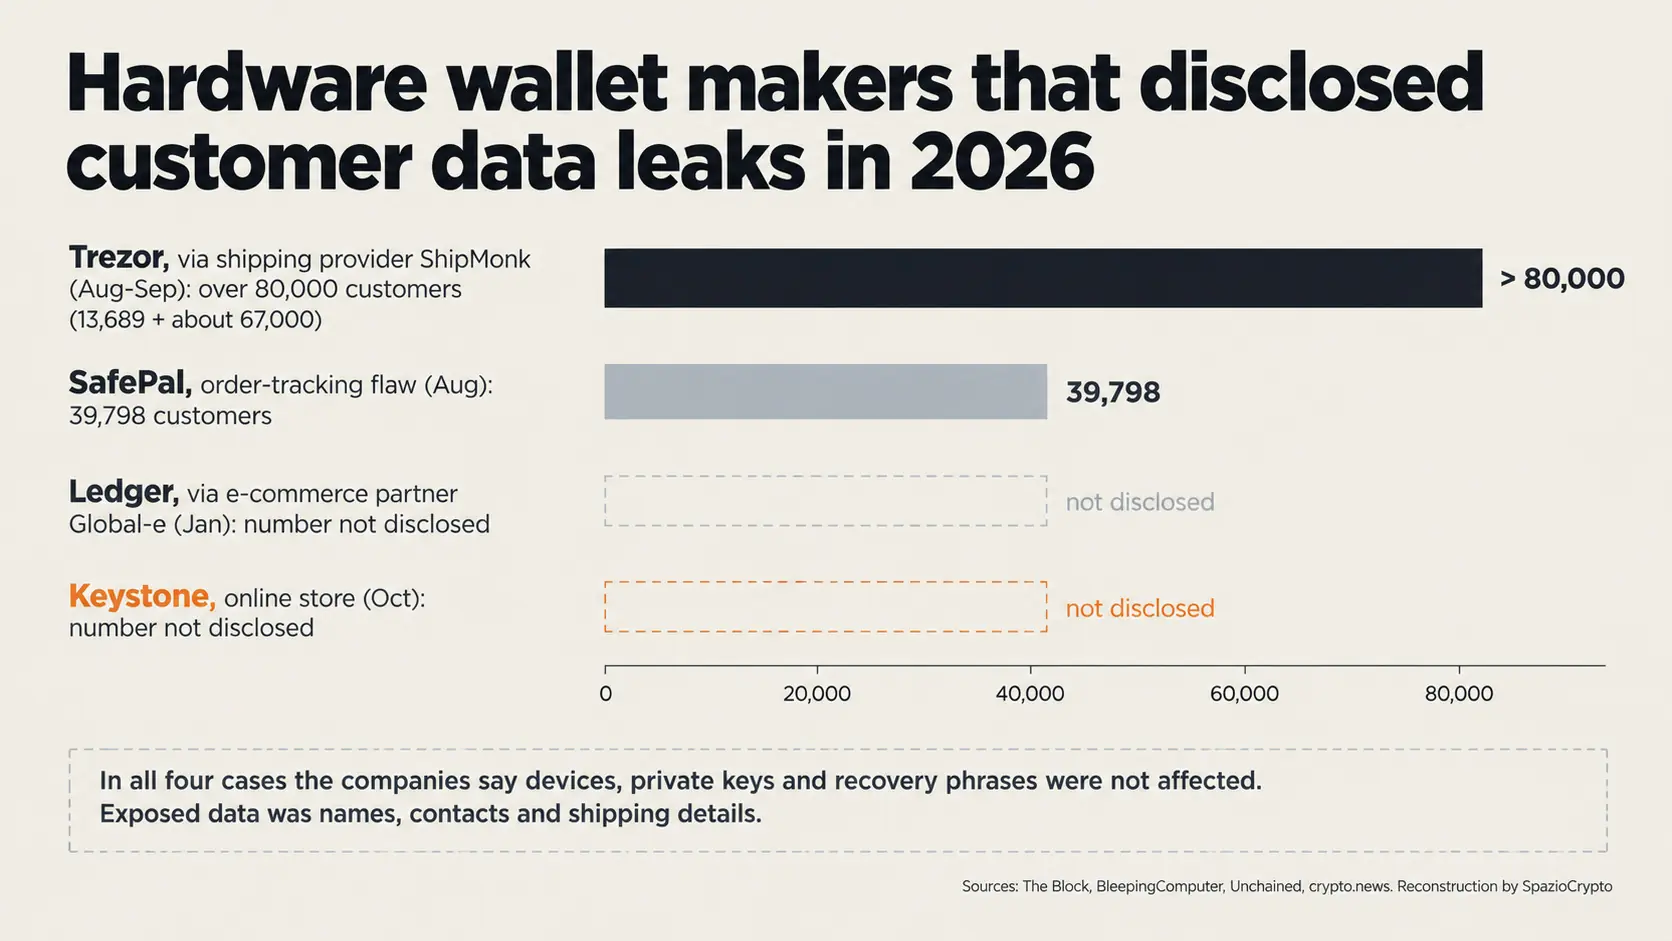
実際には、The Blockが再構成した事例によると、Keystoneは今年に入って顧客データ漏洩を公表したハードウェアウォレットメーカーとして少なくとも4社目となる。1月にLedgerは、EコマースパートナーのGlobal-eで注文データへの不正アクセスが発生したと報告したが、影響を受けた顧客数は明示されなかった。8月にTrezorは、物流事業者ShipMonkを経由して13,689名の顧客情報が流出したと発表し、9月には米国の顧客約67,000名が追加され、CoinGeckoの集計によれば合計で8万人超に達した。ShipMonkは当該データを削除済みであると書面で保証していた経緯がある。同じく8月、SafePalは注文追跡システムの欠陥により39,798名の顧客情報が露出したと公表している。
これらの事例に共通するのは、デバイス本体が侵害されたケースは一つもないという点だ。問題はデバイスではなく、オンラインストア、決済プラットフォーム、倉庫、配送業者という周辺の商業チェーンにある。ハードウェア面では、今年はサードパーティ販売業者から改ざんされたLedgerが販売された事件も発覚しているが、それは個人情報ではなくデバイスの物理的改造に関わる別問題である。
日本のユーザーへの影響は
Keystoneは影響を受けた顧客の居住国を明らかにしていないため、日本の購入者が含まれるかどうかは現時点で不明だ。BleepingComputerの報道によれば。8月のTrezor事件では最初に露出した顧客グループに含まれる6カ国の一つにイタリアが挙げられていた。欧州連合内の居住者に関しては、EU域外企業がEU内の個人に販売する場合にもGDPRが適用される。同規則は原則として72時間以内に監督当局へ侵害を報告し、当事者へのリスクが高い場合には本人にも通知することを義務付けている。Keystoneが欧州の監督当局に今回の事件を届け出たかどうかは確認されていない。なお日本では、個人情報保護委員会(PPC)が個人情報漏洩の窓口となっており、海外事業者からの購入であっても相談が可能だ。
 Sergiu Gatlan
Keystoneユーザーが今すぐ取るべき行動
Keystoneが示した注意点は二つ。返金・交換・アップデートを持ちかけてくるKeystoneを名乗る連絡を一切信用しないこと、そしてリカバリーフレーズや秘密鍵を絶対に共有しないことだ。これは取引所や当局を偽装する詐欺とまったく同じ手口である。また、メールで届いた添付ファイルを開いたり、偽の修正プログラムをインストールしたりしないことも重要だ。偽のアップデートには、コピーしたアドレスをすり替えるマルウェアが仕込まれている場合がある。
物理的なリスクを懸念する場合、最も有効な対策は自分の身元と保有するcryptoの量を結びつけないことだ。保有資産を公の場で話題にしないよう心がけ、次回以降の購入には自宅以外の配送先を検討する価値がある。ハードウェアウォレットはメーカー公式サイトまたは認定販売店からのみ購入し、cryptoウォレットの開設と保護の基本手順に従って設定することが原則となる。
Keystoneの状況を整理する
確認済み事項と未確認事項
- 確認済み: 10月20日に不正アクセスを検知し、23日にデータ窃取を確認。氏名、連絡先、配送先住所、購入製品、価格が流出。Keystoneによれば決済情報、秘密鍵、リカバリーフレーズ、ウォレットパスワードは含まれない。アクセスはブロックされ、脆弱性は修正済み。
- 未公表: 影響を受けた顧客数および居住国、アクセス開始時期、攻撃手法、実行者、180日ルールの遵守状況、当局への通知の有無。
- 今後の注目点: Keystoneが予告した詳細レポートの公開、データ未削除との報告への回答、今回の漏洩に関連したフィッシングや物理的接触の新たな試みの有無。
2026年が示す構造的な問題
セルフカストディの弱点が、デバイス本体から物流インフラへと移行しているというのが2026年の教訓だ。Ledger、Trezor、SafePal、そして今回のKeystoneはいずれもウォレット自体は侵害されていないと表明しており、流出データはすべて荷物を届けるために必要な情報だった。Keystoneのケースにはさらに一つの要素が加わっている。データ削除の約束が商業上の売り文句として使われながら、プライバシーポリシーには異なるルールが記載されていたという乖離だ。
注目すべき指標は三つある。一つ目は、Keystoneが公表を約束した報告書で、顧客数とアクセス日時が明記される予定だ。二つ目は180日ルールへの回答で、古い注文データが本当に保存対象だったかどうかが判明する。三つ目は、今回の情報流出に起因するフィッシング被害や物理的インシデントの確認情報だ。ハードウェアウォレットを購入する人への実践的な教訓は明確で、鍵の安全管理は製品の箱を開ける前、配送先住所を入力する瞬間から始まっている。