正規デバイス、隠された電子部品、そして所有者が保護する前に傍受されたリカバリーフレーズ。これが、フランスのLedger社が東南アジアの販売代理店CryptoBilisに関する調査で確認したLedgerウォレットへのハードウェア攻撃の仕組みだ。2026年10月15日、Ledgerはサプライチェーンの改ざんを公式に認め、正規販売店向けの新規則を発表した。10月19日時点で、資金の盗難は事実として確認されているが、被害総額と被害者数は同社によって公式に証明されていない。
決定的な要因は、Secure Elementチップの脆弱性ではない。Ledgerによれば、そのコンポーネントとオペレーティングシステムは完全な状態を保っていた。脅威はメーカーが管理するサプライチェーンから製品が出荷された後に、ハードウェアウォレット内に挿入された小型電子デバイスを通じて外部からもたらされた。セルフカストディでcryptoを管理するユーザーにとって、この区別はセキュリティ評価の方法そのものを変える。
販売代理店CryptoBilisから発覚した隠しデバイス
10月9日、Ledgerはインドネシア・マレーシア・フィリピンで活動する正規販売代理店CryptoBilisを通じて購入したデバイスでウォレットが空にされたという顧客からの報告を受け、調査を開始した。翌10日、メーカーは被害者のデバイス内に不正なコンポーネントが存在することを確認した。10月13日にはLedgerのセキュリティラボ「Ledger Donjon」が改ざんの仕組みを公開し、10月15日にはより完全な企業としての調査報告が発表された。
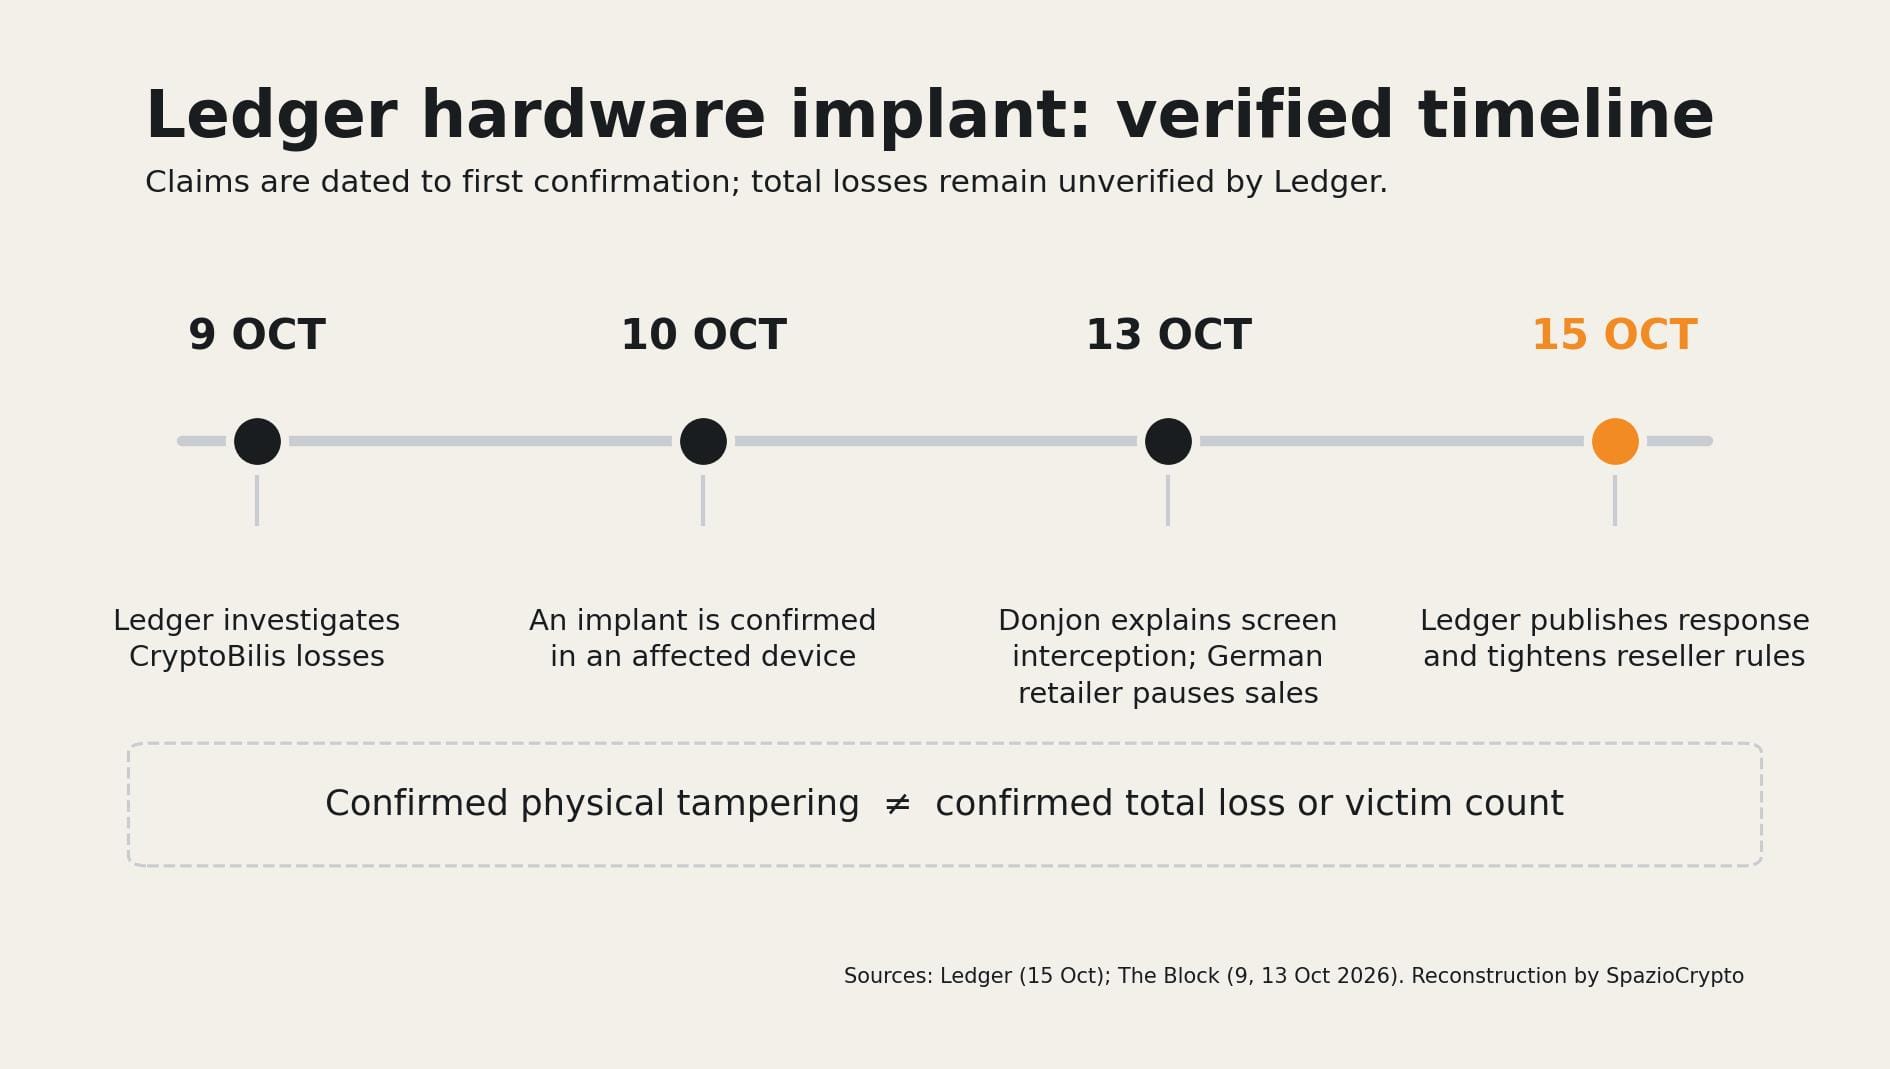
Ledgerの声明によれば、この作戦は組織的な犯罪グループによるものだ。グループは正規デバイスを購入し、開封して専用に製造されたコンポーネントを埋め込み、再び市場に流通させた。同社によれば、準備には数カ月を要し、リカバリーフレーズを収集するサーバーや、資金の移転・洗浄のためのインフラが用意されていた。これらは内部調査から得られた情報であり。関与者の名前や、デバイスが改ざんされたサプライチェーン上の正確な地点は公表されていない。
偽造品との違いは本質的だ。被害を受けたハードウェアウォレットは、正規のセキュリティコンポーネントを備えた本物のデバイスだった。改変されたのは、チップに保存された暗号鍵ではなく、物理的なオブジェクト自体だった。正規デバイスが通常どのような検証を行うかを理解するには、Ledgerのシステムの特性と、販売チェーンが提供する保証を区別することが重要だ。
Secure Elementを侵さずに24ワードを読み取った仕組み
初回設定時、LedgerウォレットはScreen上に24ワードのリカバリーフレーズを表示する。このフレーズのコピーを持つ者は、別のデバイス上でウォレットの鍵を再構成し、PINを知らなくても資産を転送できる。10月13日にLedger Donjonが発表した技術的説明によれば、隠されたインプラントはスクリーンに表示されたワードを読み取り、eSIMを通じてLTE携帯電話ネットワーク経由で送信していた。これにより攻撃者は、ユーザーが製品を通常使用し始める前に秘密情報を入手することができた。
最も重要な点は、真正性チェックに関わる問題だ。Ledgerには「Genuine Check」と呼ばれる暗号検証機能があり、正規のSecure Elementが存在するかを確認する。しかし、同システムの脅威モデル自体が、セキュアコンポーネントが損傷を受けていなければ、ハードウェアに追加されたスパイ回路は検知されない可能性があることを認めている。つまり、チェックをパスしたとしてもチップの真正性を証明するにすぎず、デバイスに追加されたすべてのコンポーネントの不存在を保証するわけではない。これはメーカーが認めた制限であり、Ledger製品全般がリモートから侵害される証拠ではない。
この攻撃は、被害者が詐欺サイトにワードを入力する必要がなかった。例えば、顧客に自発的にseed phraseを開示させようとしたLedger名義の偽の手紙とは異なる。CryptoBilisの事案では、ユーザーが新しいデバイスを設定していると思っていたまさにその瞬間に、フレーズが外部へ送信されていた。
被害推定額:8,600万から1億200万ドル、公式総額は未確定
The Blockが10月9日に引用した最初のオンチェーン分析では、疑わしい損失は7,200万ドル超、その後8,600万ドル超と試算されていた。これらはブロックチェーンアドレスを推定被害に結びつけた推計値であり、Ledgerが承認した公式の集計ではない。その後の数日間で9,000万ドルを超える試算も出回ったが、それぞれ対象範囲と手法が異なっていた。これらを単純に合算してはならない。同一のトランザクションが含まれている可能性があるためだ。
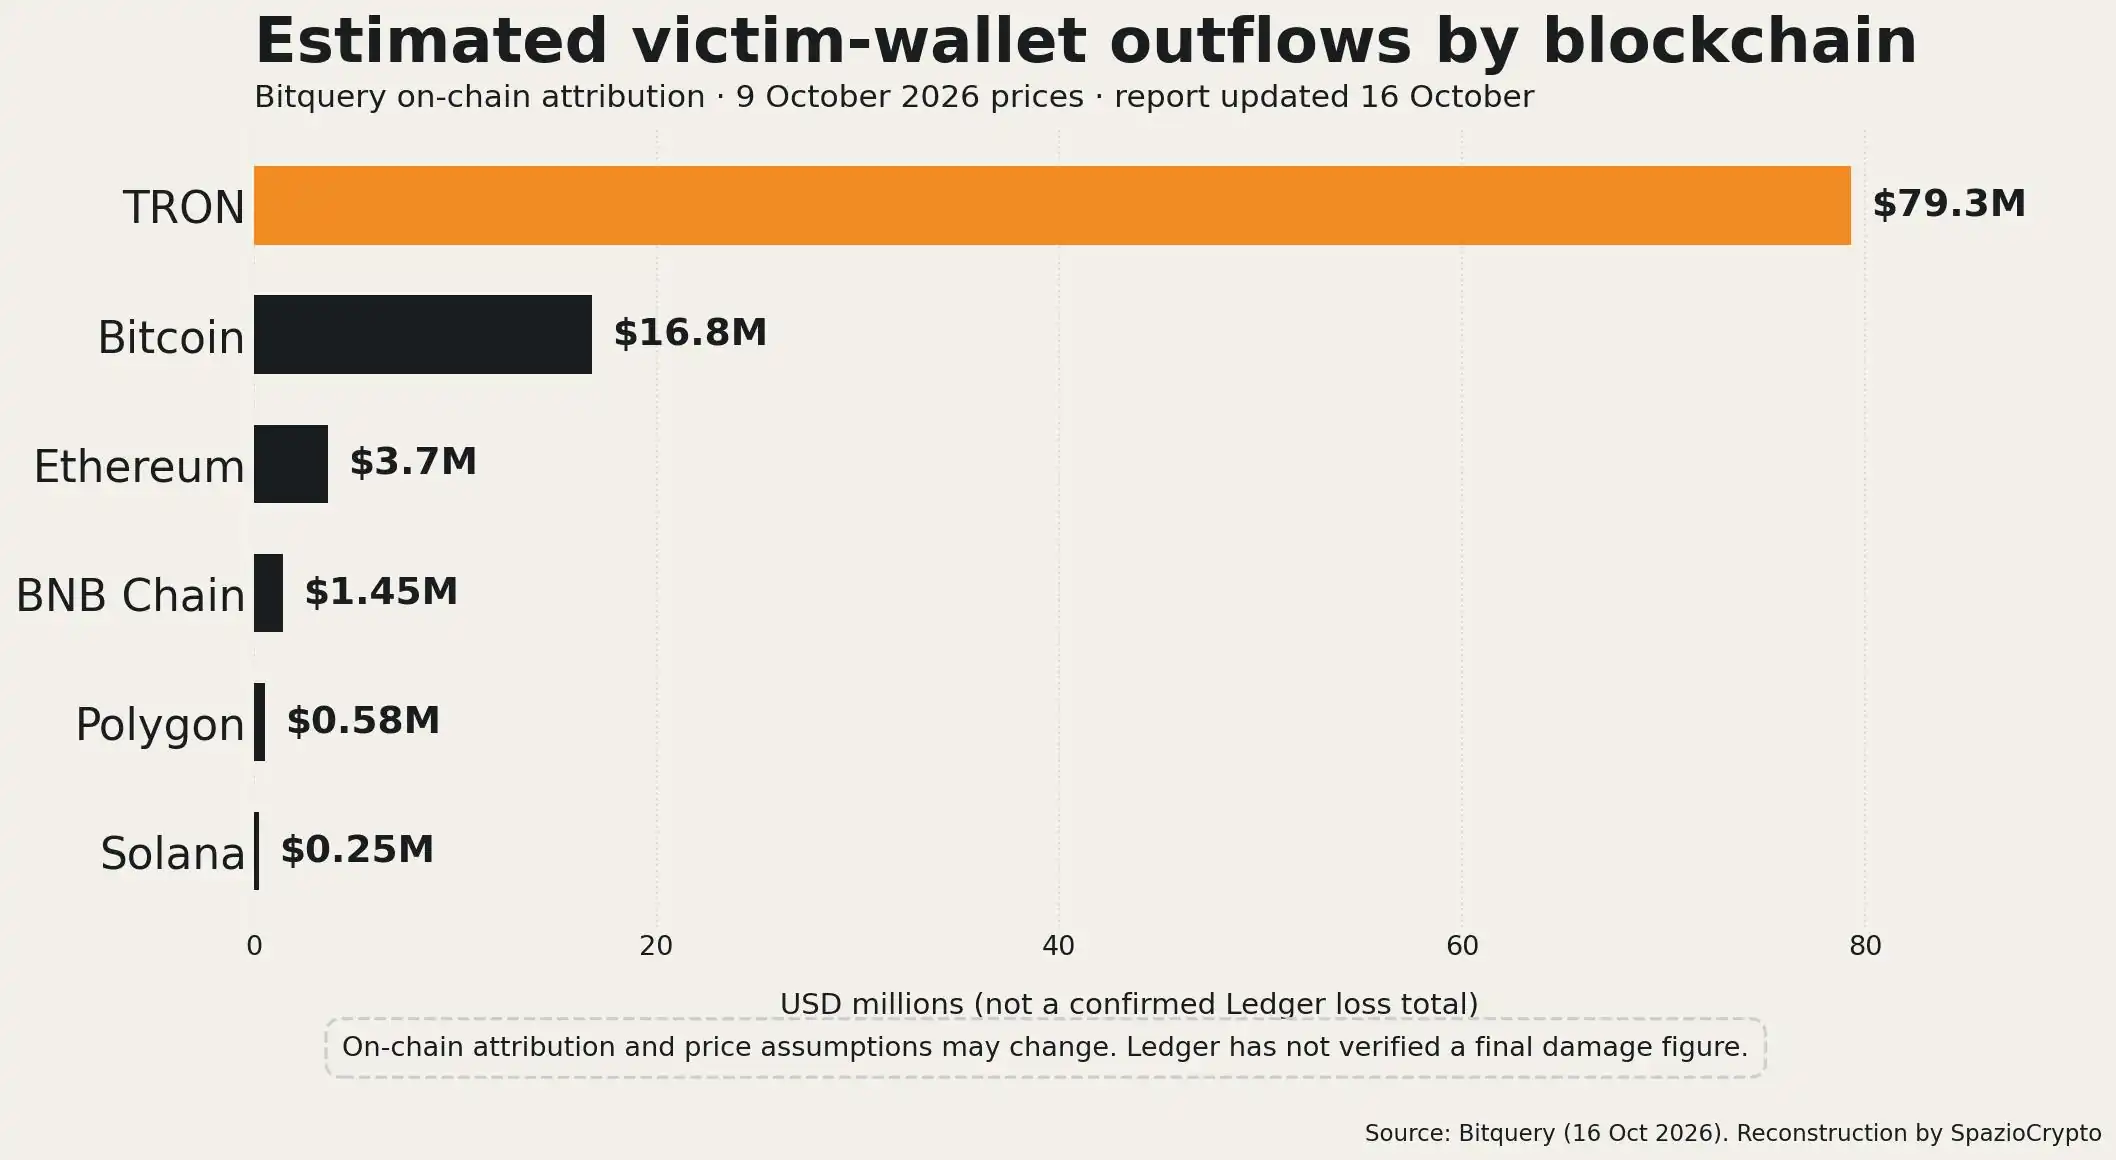
Bitqueryが発表し10月16日時点に更新された分析によれば、Tron・Bitcoin・Ethereum・BNB Chain・Polygon・Solanaの6つのブロックチェーンにわたる推定被害者のウォレットからの流出総額は約1億200万ドルとされる。同分析はチェーンごとの内訳として、Tronで約7,930万ドル、Bitcoinで1,680万ドル、Ethereumで370万ドル、BNB Chainで145万ドル、Polygonで58万ドル、Solanaで25万ドルを示している。これはオンチェーンのフロー分析に基づく民間調査であり、アドレス帰属の推定を必要とするため、個々の損失の原因を単独では特定できない。
Ledger自身は、被害総額の確定値や関与した顧客数を公式に発表していない。見出しやグラフ、SNSでの共有において保持すべき最大の留保点がここにある。ハードウェア攻撃のメカニズムは確認済みだが、1億200万ドルはBitqueryによる推計であり、企業の公式数字ではない。
ドイツのケースは欧州全体での窃盗波及を示すものではない
実際には、10月13日、MediaMarktSaturnチェーンはドイツの顧客から物理的な不正改造の可能性が報告されたことを受け、Ledger製品の店頭・オンライン販売を停止した。The Blockはこの決定を報じ、当該ケースでは資金損失は確認されていないと明記した。一方、SNS上ではヨーロッパでさらに改造デバイスが存在するとの主張が浮上したが、独立した検証がなされていないものも多い。
10月15日のLedger声明によれば、同社はドイツでも抜き打ち購入を実施し、店舗や倉庫から抜き取った製品サンプルを開封して検査した結果、調査対象品には改造の痕跡が見られなかったという。この結果は個別の報告を全否定するものではないが、欧州全域で侵害デバイスのネットワークが確認されたと断言する根拠にもならない。10月19日時点でLedgerが確認している盗難は、東南アジアのCryptoBilisルートに関連したものに限られる。
販売の一時停止と販売店への新しいルール
Ledgerの対応は技術分析にとどまらない。同社は東南アジアおよび香港の正規販売店・ディストリビューターに対し、検証が完了するまで販売を停止するよう求めた。捜査当局やセキュリティコミュニティと連携し、資金の動きを追跡して犯罪インフラを特定していると表明した。また、捜査に支障をきたさない範囲で追加の技術的詳細を公表する方針も示している。
10月15日、同社は正規ネットワーク向けの運用規定を定めた。顧客から返品された製品は、未開封・新品に見えても再販してはならない。デバイスは棚に陳列せず店舗バックヤードで保管し、購入時に渡す。店舗は異常の報告を速やかに連絡する義務を負う。これらはサプライチェーン上の改ざんに対する措置であり、Secure Elementの脆弱性に対するファームウェア修正ではない。
他のメーカーも自社の販売網を見直した。The Blockの報道によれば、Trezorは点検の実施と販売店数の削減を発表したが、今回の事案でTrezor製デバイスが侵害された証拠は示していない。この事案は、SpazioCryptoがTrezorやSafePalの事例で分析した顧客データ侵害とは、物理的なデバイス改造とは異なるリスク構造を持つという、より広い議論に位置づけられる。
Ledgerを持っている人は交換が必要か
実際には、公開されている情報を根拠に、すべてのLedgerデバイスを交換するよう促す一般的な指示は存在しない。最初に確認すべきは購入元だ。Ledgerは当初の声明で、過去90日以内にCryptoBilisから購入した人に対し、未設定であればデバイスを起動しないよう求めた。すでに設定済みの場合は、新しいリカバリーフレーズを生成した安全な新しいウォレットへの資金移動を検討するよう勧告した。古いフレーズがすでに傍受されている場合、それを新しいデバイスにコピーしても意味がない。
損失が発生した場合、同社はデバイスを証拠物件として扱う必要があるため、物理的に開封する前に当局と連携するよう推奨した。ユーザーは公式サポートチャネルのみを利用し、24ワードを自称技術者や捜査員、資金回収業者に絶対に共有しないこと。外見上未開封の梱包やGenuine Checkの通過だけでは。ウォレットの物理的な流通履歴全体を証明することはできない。
CryptoBilisから購入しておらず、異常な兆候も見られないユーザーにとって、今回の事案は自分のデバイスが侵害されている証拠にはならない。SpazioCryptoのセキュリティセクションで紹介されている各種攻撃の種類、フィッシング、リカバリーワードの窃取、個人情報へのアクセス、サプライチェーン改ざん、それぞれに異なる対策が求められる点を理解しておくことが有益だ。
イタリアの場合、リスクは購入元の問題であり国内の欠陥ではない
10月19日までに検証された公式情報源の中に。今回の捜査においてイタリアで販売されたデバイスに起因する資金損失をLedgerが認定したケースは見当たらない。ドイツのケースは欧州市場にも関連する問題であることを示しているが、すべての国で侵害ロットが存在することの証明にはならない。イタリアのLedgerユーザーが一律にウォレットの使用を停止するよう求める、検証済みの公式声明は存在しない。
実際的な指針は、販売店の記録を保管し、中古品や事前設定済みのデバイスを避け、アップデートはLedger公式チャネルで直接確認することだ。特定の販売店や調査対象のロットとの具体的な関連が判明した場合は、攻撃の発表後に届いたプライベートメッセージやリンクを信頼せず、メーカーの具体的な指示に従うことが最優先となる。
より大きな読み解き
今回の事案が示すのは。ウォレットのセキュリティの境界線がチップの内部から製品の流通経路へと移行したという事実だ。デバイスは暗号学的に正規であっても、同時に秘密情報を観察できる外部要素を内包している可能性がある。これはハードウェアウォレットが有用性を失ったことを意味しない。セルフカストディが技術的な認証だけでは完結しないことを意味する。購入元の管理、検証可能な販売手順、そして改ざんの兆候に対する迅速な対応が不可欠となる。
今後の具体的な進展として注目すべきは。独立した検証が可能な技術報告書の公開、攻撃者の特定、最終的な被害額の確定、そして新たな販売チャネルにおけるセキュリティ対策の有効性の実証である。これらが明らかになるまでは、今回の件を正確に表現するなら「確認済みのハードウェアサプライチェーン攻撃であり、調査と被害の推計はいまだ進行中」という段階にとどまる。LedgerウォレットにBITCOIN全体に関わる普遍的な脆弱性が存在するという結論は、現時点では時期尚早だとJVCEAも注意を促している。