CryptoTotem Research 作成。データは2026年9月29日時点。
本調査の作成者について。 CryptoTotem.comは暗号資産プロジェクトおよびサービスプロバイダーに関する情報プラットフォームである。本調査はCryptoTotem ResearchがSpazioCrypto向けに作成したもので、公開ドキュメントの特定コーパスに基づいている。CryptoTotemは、本調査に含まれるプロバイダーとの間に有料掲載、アフィリエイト報酬、その他の商業的関係がないことを宣言している。SpazioCryptoの編集部はデータと出典を確認し、日本に関するセクションを補足した。
欧州の暗号資産事業者は今や、同一プラットフォームから本人確認、制裁スクリーニング、ブロックチェーン分析、Travel Ruleソフトウェアをまとめて調達できる。しかしCASPを対象としたKYC・AMLツール、すなわち顧客確認とマネーロンダリング防止のソリューションを購入しても、より難しい問いは残る。コンプライアンスチームは、特定の顧客や特定の送金がどのように評価されたか、どの外部サービスが関与したか、そして誰がその結論を承認したかを再現できるだろうか。
CryptoTotem Researchは、欧州連合との接点を持つコンプライアンスプロバイダー19社のサンプルを調査し、7つの機能と5つの公開情報領域をコード化した。最も多く確認されたカテゴリはトランザクション監視とブロックチェーン分析であり、それぞれ12社が記述または宣言している。Travel Ruleは7社に登場する。一方、オリジナルのドキュメントコーパスでエビデンスのエクスポートに関する詳細情報を持っていたのはわずか2社、データ処理については1社のみだった。
これらの結果は特定のドキュメント群を対象としたものであり、市場シェア、製品の有効性、規制遵守状況を測定するものではない。実用的な意義は、製品の説明が購入者の疑問に答えられなくなる箇所を示し、デモ、契約、または実運用テストを開始すべき地点を明確にすることにある。
欧州の暗号資産サービスプロバイダー、CASPにとって、この区別は今まさに重要だ。MiCA規則が定めた最大移行期間はすでに終了しており、次のマネーロンダリング防止に関する欧州期限も近づいている。購入者は、提案された設定を現行義務と照らし合わせて検証し、次の適用日に向けてどのような変更が必要かを特定すべきだ。
欧州の規制カレンダー
欧州暗号資産市場規制であるMiCAは、2024年12月30日から全般的に適用されている。資産参照型トークンおよび電子マネートークンに関するルールはそれ以前からすでに施行されていた。CASPの最大移行期間は2026年7月1日に終了し、加盟国はこれを短縮することも、まったく適用しないことも可能だった(MiCA第149条;第143条)。この期限が実質的なものであることは、MiCAライセンスなしにEU顧客向けサービスを継続するBinanceへの欧州規制当局による調査からも明らかだ。
ただし、MiCA認可とマネーロンダリング防止の運用は、異なる問いに答えるものだ。認可は特定の暗号資産サービスを提供する権利に関するものであり、すでに監督を受けている一部の仲介業者には特定のルート(第60条)が用意されている。顧客の適切な確認、モニタリング、報告は継続的なプロセスとして別途存在する。また、本調査にプロバイダーが含まれていることは、そのプロバイダー自体が暗号資産に関する規制サービスを提供する認可を受けているかどうかとは無関係だ(MiCA第59条)。
資金移転規則(TFR)は、暗号資産の送金に関する別個の情報提供義務を導入しており、これも2024年12月30日から適用される。購入者は、送金者と受取人の情報交換と、ブロックチェーンリスク分析を区別しなければならない。メッセージが届いたことは、送金リスクが評価されたことを意味しない(規則(EU)2023/1113、第14条から第17条および第40条)。欧州外でも同じ方向性がより踏み込んだ要件につながっており、ブラジルではBinanceが国際的な暗号資産送金ごとに目的と相手方を求める方針を示している。
欧州マネーロンダリング防止規則(AMLR)は2027年7月10日からCASPを含む全般に適用される。欧州マネーロンダリング対策機関(AMLA)がEUの監督機関であり、そのロードマップはAMLRの適用日とは別個のものだ。直接監督のための最初の選定手続きは2027年7月から12月の間に予定されており、2028年には直接監督が開始される。対象となるのは金融セクター全体で最大40の金融機関またはグループであり、暗号資産企業40社やすべてのCASPが対象となるわけではない(AMLR第90条;AMLA直接監督に関する説明文書)。
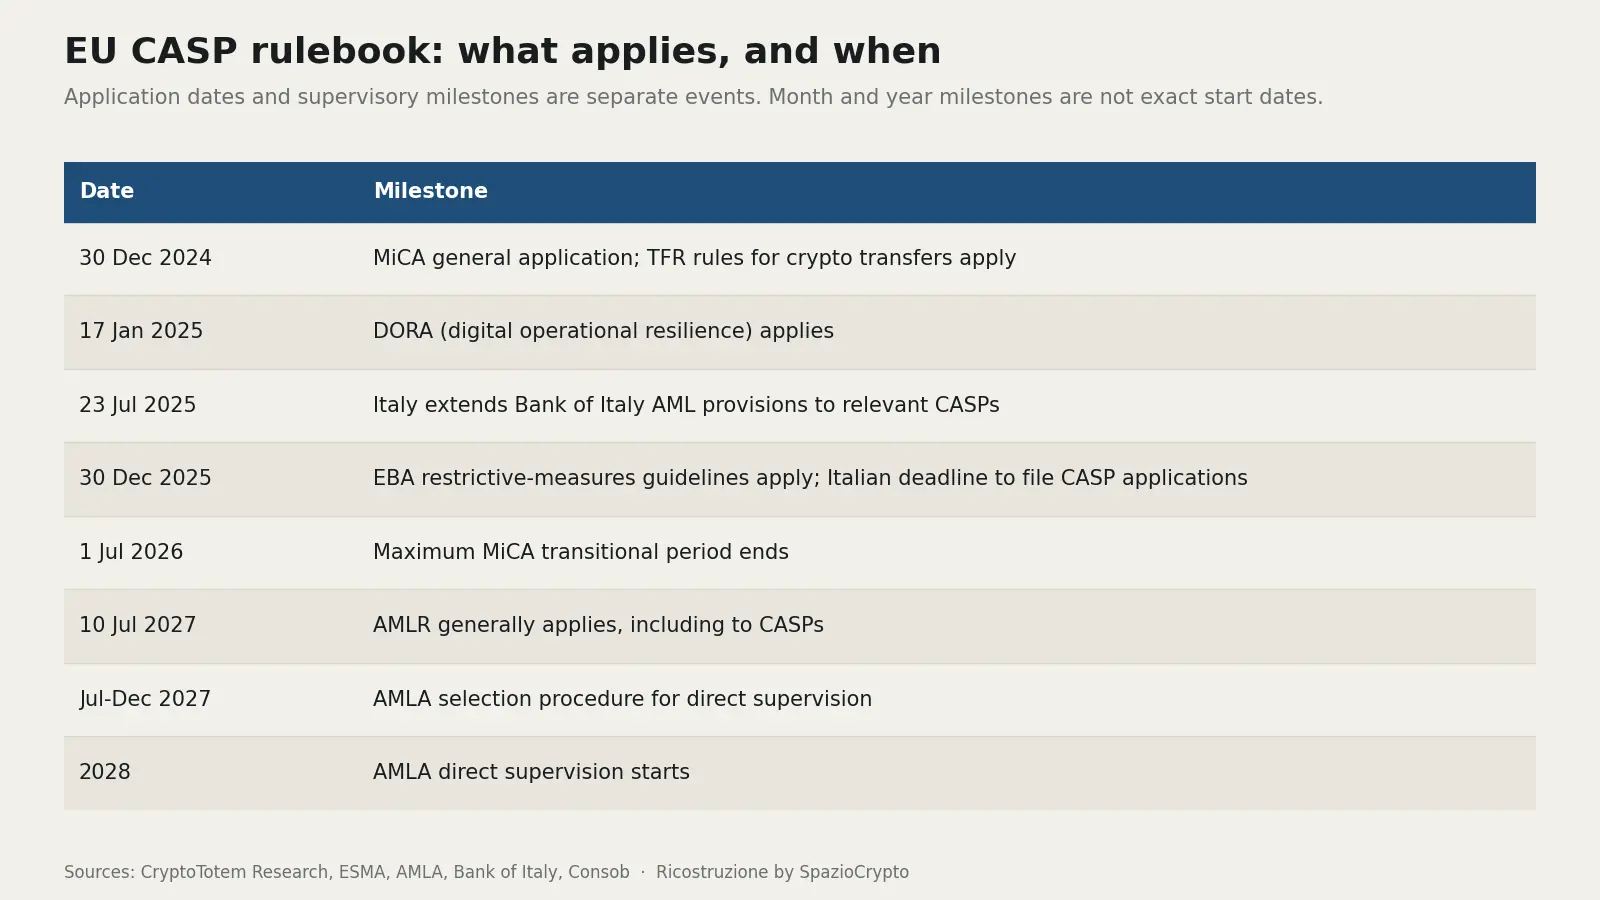
適用日と監督上のマイルストーンは別個のイベントである。月または年で示されたマイルストーンは正確な開始日ではない。出典:CryptoTotem Research、ESMA、AMLA、金融庁、JVCEA。
購入を検討する側にとって実用的な問いは、現在の義務に対応するよう設定済みのコントロールがどれか、そして次の規制改正に向けた作業を誰が担うかという点だ。ロードマップ上の項目と本番環境でテスト済みのプロセスは、評価表の別々の列に置かれるべきものだ。
調査サンプルの測定対象
実際には、調査は25件の候補からスタートした。CryptoTotemの初期リストから7件、文書調査中に追加した18件が内訳だ。そのうち19件がEU接続基準を満たしている。具体的には、欧州顧客事例が実名で言及されているものが1件、欧州向けのサービスが明示されているものが12件、指定されたインテグレーション経由で間接的なつながりが文書化されているものが6件だ。顧客事例は過去のものであり、現行契約の存在を示すものではない。
6件の候補は、審査した文書が必要な欧州接続を証明しなかったため除外された。この除外は調査の範囲上の制約であり、各社の欧州での利用可能性に関する評価ではない。
対象となった各ブランドは7つの機能でコーディングされた。本人確認(KYC)、法人確認(KYB)と実質的支配者調査、氏名・制裁スクリーニング、トランザクション監視とケース管理、ブロックチェーン分析、Travel Ruleサービス、ワークフロー・オーケストレーションの7項目だ。1社が複数カテゴリに登場することもある。分母は19のままなので、パーセンテージの合計は100にならない。
コーディングは4段階で区別している。自社ブランド製品として操作的に記述されているもの、パートナー経由の明示的実装、詳細の少ない宣言、不明データだ。“自社ブランド”とは、すべての基盤データベースを所有することを意味しない。また、機能の「不存在確認」としてコーディングされたものはなく、未解決のケースは不明として記録されている。
これは体系的な網羅的調査ではなく、理論的根拠に基づく文書サンプルだ。製品の比較テストも各社ドキュメント全体の系統的検索も含まれない。欧州の範囲はEU27カ国を指す。EU域外に本社があっても自動的に除外されるわけではなく、欧州の規制がすべての欧州経済領域(EEA)構成国に自動適用されるわけでもない。
ベンダー機能と裏付け証拠
トランザクション監視とブロックチェーン分析はそれぞれ19プロファイル中12件、63.2%に登場した。氏名・制裁スクリーニングは10件、本人確認は8件、Travel Ruleとオーケストレーションはそれぞれ7件、KYBと実質的支配者確認は5件だ。
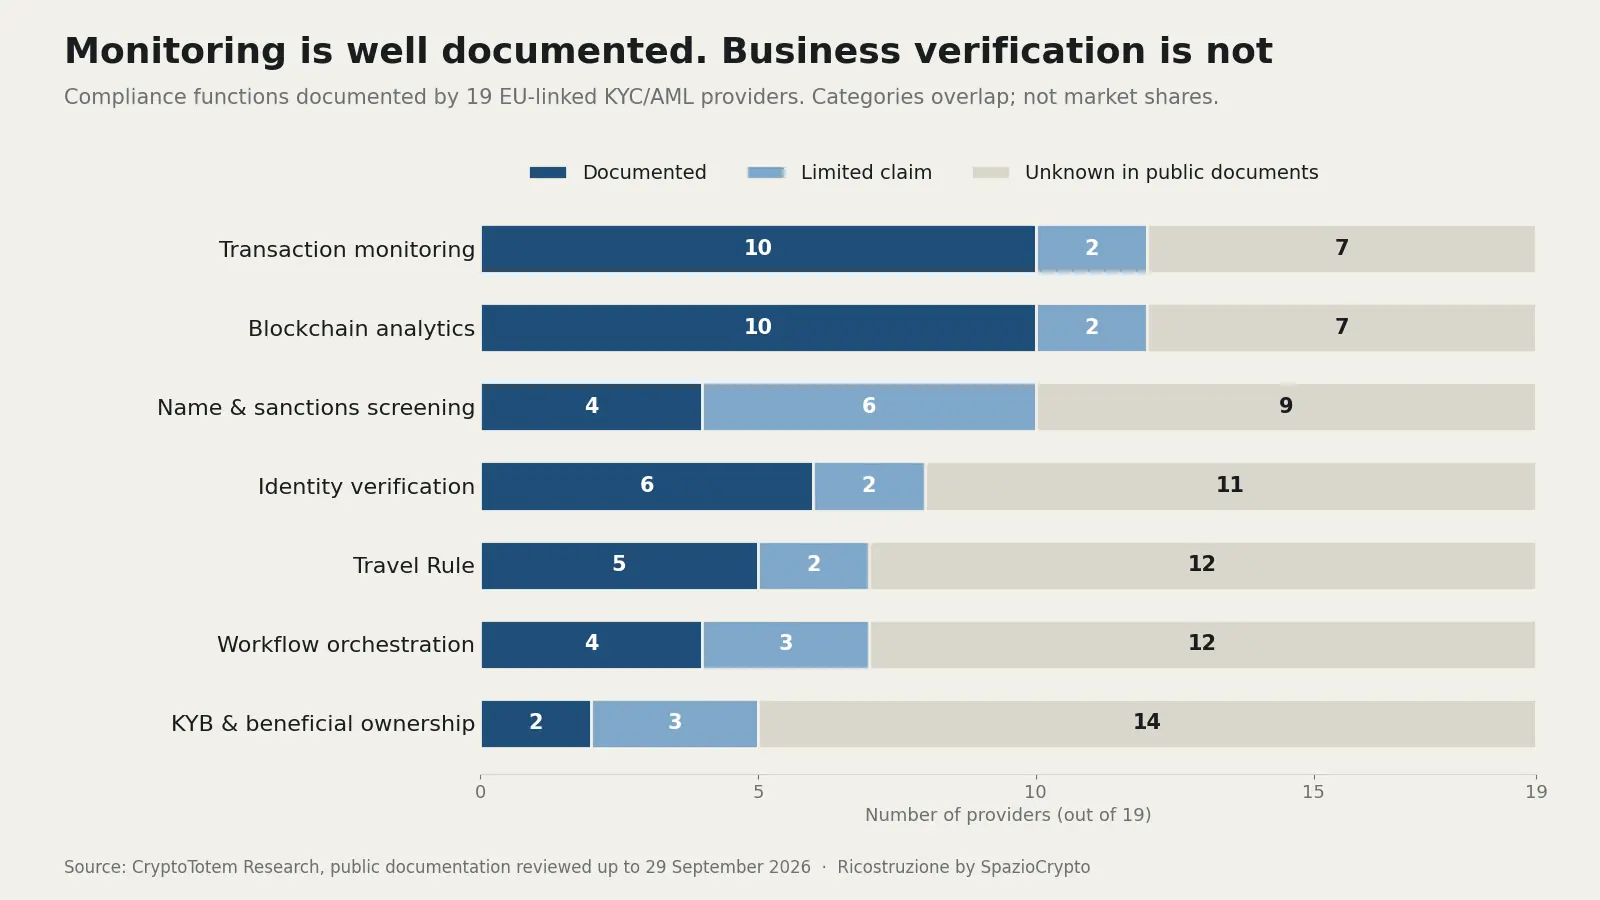
欧州CASPを対象とするKYC/AMlベンダー19社が文書化したコンプライアンス機能。カテゴリは重複しており、市場シェアを表すものではない。“不明”は公開ドキュメントで確認できなかった項目を指し、不存在の確認ではない。出典: CryptoTotem Research、2026年9月29日時点で審査した公開文書。
このグラフは操作的記述と詳細の少ない宣言を区別し、二次的な照合検証から生じた4回のコーディング修正を反映している。合計値に変更はない。
監視とブロックチェーン分析の項目が集中しているのは選択したサンプルの構成と一致しているが、これらのカテゴリが欧州市場全体を支配していることの証明ではない。同様に、KYB5件は法人確認が商業的に希少であることを示さない。不明セルは調査不完全を反映している可能性がある。
3つのプロファイルは7機能すべてを記述または宣言している。これは各コンポーネントがどのように連携するかを検証する契機であり、3つのプラットフォームがコンプライアンス業務モデル全体を代替できるという証明ではない。同じ合計値であっても、詳細な業務フロー、パートナーとのインテグレーション、簡潔な製品声明を組み合わせている場合がある。
一見似た機能リストを比較するとき、この点が重要になる。本人確認は「その人物が誰か」を問う。KYBと実質的支配者分析は法人と、その法人を所有・支配する人物を調べる。氏名スクリーニングとブロックチェーンアドレスのスクリーニングは、対象と証拠が異なる。これはUSDTを利用したイランの制裁対象ウォレットの事例が示す通りだ。Travel Ruleのメッセージングは当事者間で情報を転送する。“AML”と書かれた単一のチェックマークは、購入が本格化する前にこれらの区別をすべて消し去ってしまう。
ベンダーパートナーシップが実際にカバーするもの
指定されたインテグレーションは有用な証拠になり得るが、それだけではどの会社がフロー全体を管理し、顧客との契約に署名するかはわからない。
一例として、2026年9月のSardineとNotabeneの発表がある。これはNotabeneのTravel Ruleおよびトランザクション承認機能をSardineのプラットフォームに統合することを説明したものだ。方向性が重要であり、この発表を「NotabeneがKYCや法人確認の全コンポーネントを自律的に提供する」という主張に転化してはならない。マトリクス上では、それらの機能はパートナー実装として記録されている(Notabeneが説明した共同提供)。
データ依存関係も独立したフィールドとして検討に値する。Sumsubのスクリーニング文書は、デフォルトプロバイダーとしてComplyAdvantageのAMLデータを使用するフローを説明している。標準構成ではComplyAdvantageとSumsubのアルゴリズム両方でマッチング処理を行い、他のプロバイダーはBring Your Own Key型のインテグレーションで利用可能だ。修正済みのコーディングは、記述された製品とこれらの依存関係を別々に記録する。そうしなければ、単一のラベルが製品の所有権と上流情報の所有権を混同させてしまう(Sumsubスクリーニング設定)。
購入側が問うべき点は明確だ。各入力データをどの主体が提供しているか、そのデータが利用できない場合にどうなるか、データ変更が購入者のコントロールにどう反映されるか。パートナーのロゴではこれらの問いに答えられないし、メッセージングプロダクトが対応する資産数は、そのブロックチェーンリスクデータのカバレッジを証明しない。外部ベンダーへの依存という問題は、欧州当局がEU金融における非欧州系AIの活用に対して提起している懸念と本質的に同じ構図だ。
より詳細な文書化が4つの分類を変えた経緯
第2回検証では、当初参照していたソースと比較して、Sumsubが書類なし本人確認フローと法人確認フローについて運用レベルの詳細を備えた文書を公開していることが判明した。いずれも「情報が乏しい申告」から「自社ブランドの文書化された製品」へと分類が変わっている。スクリーニング欄についても更新が行われ、外部データへの依存が明示されたまま維持されている(本人確認フロー、法人確認フロー)。
4回目の改訂はComplyAdvantageのトランザクション処理APIに関するもので、スクリーニングとモニタリングの設定可能な実行、およびトランザクション結果を説明している。その範囲内での「文書化されたオーケストレーション」として評価するには十分だが、オンボーディングシステムやサードパーティ全体に及ぶ拡張オーケストレーションの証拠にはならない(トランザクション処理API)。
これらの変更は文書調査の限界を示している。結果は何を見つけたか、どれだけ注意深く読んだかに左右される。変更は記録として残されており、静かに上書きされていない。あくまで部分的な改善であり、第2のコーダーを伴う独立レビューでも、19ベンダー全体に対する同水準の技術監査でもない。
カテゴリー別の合計はこのコーパスの地図として有用だが、ランキングと受け取るべきではない。単一のセルをベンダー選定に用いる前に、購入者は最新の文書を取り寄せ、実際に使うフローを自分でテストすべきだ。
公開情報が答えを出せない問い
言い換えると、最初の分析は5つのフィールドを「不明」「部分的または概括的」「運用レベルで詳細」という定義済みのグリッドで評価した。カバレッジについて詳細情報が確認できたのは19社中4社、名前付きの依存関係は3社、価格単位は3社、証跡エクスポートは2社、データ処理は1社だった。
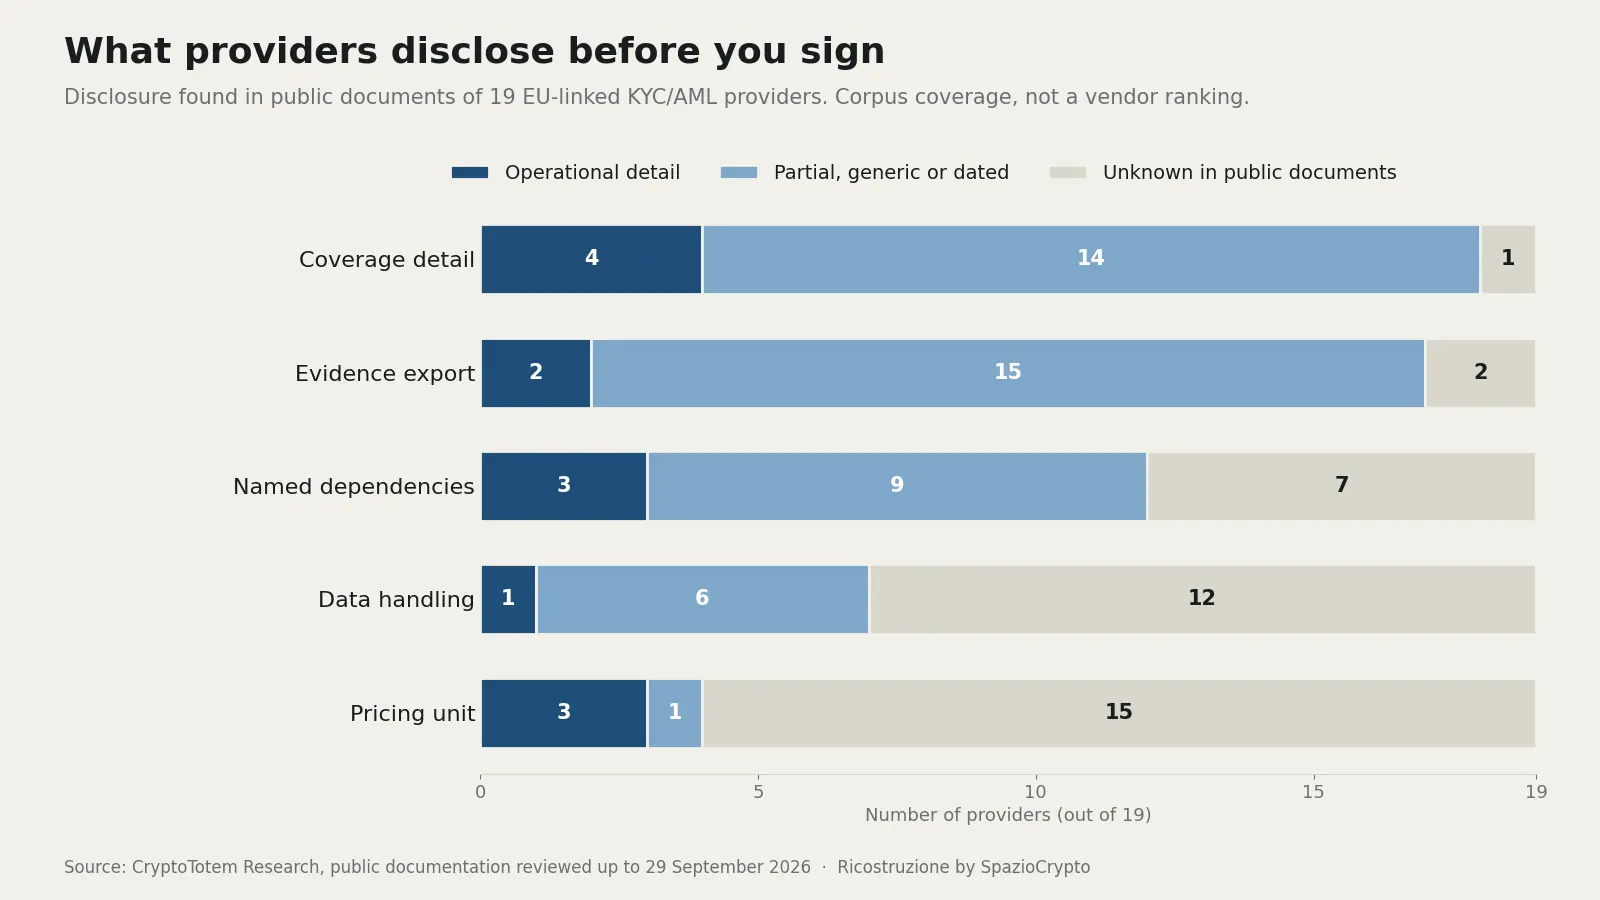
同じ19社の公開文書から、カバレッジ、証跡エクスポート、サードパーティ依存、データ処理、価格単位について確認できた情報。これはベンダーのランキングではなく、公開文書の透明性を測る指標だ。
グラフは元のコーパスを維持している。機能に関するその後の部分的な検証では、全ベンダーについてこれら5つのフィールドを体系的に更新していない。数値が低いからといって、他の企業が契約、エクスポート機能、プライバシー保護を持っていないことにはならない。コーパス外の文書に情報が存在する場合や、要求に応じて開示される場合、あるいは交渉済みの設定に依存する場合もある。研究チームがこの段階でコード化した素材からこれらの問いを解決できなかった、というのが実情だ。
詳細な情報にも限界はある。1件あたりの公開価格には再試行、手作業、最低保証件数、追加モジュールが含まれていない場合がある。プライバシーページは、契約主体・設定・データフローの分析とは別物だ。サンプルレポートは証跡の提示方法を示すが、設定変更後も過去の判断が再現可能かどうかは証明しない。
購入者はこれらの不確実性を問い合わせの構造に活用できる。具体的には、1件分のケースエクスポートサンプル、適用されるサービス記述書、依存関係の一覧、提案設定に対する料金表を取得し、デモ実施時の前提条件と一緒に保管しておくことが望ましい。
イタリアのCASPにとっての意味
イタリアは認可と継続的なコントロールの差を示す具体的な事例だ。MiCAを国内法制に適合させた立法令129/2024により、イタリアはConsobとイタリア銀行をCASP認可の所轄当局として指定した。認可はConsobが付与し、権限範囲に関してイタリア銀行と協調して進める(イタリア銀行CASPページ)。MiCA施行前は、仮想通貨関連事業者(VASP)はOAM(Organismo Agenti e Mediatori)が管理する登録簿に登録されていた。
政令95/2025によって延長された国内移行期間の下では、2024年12月27日時点でOAM登録簿に登録されていたVASPは、2025年12月30日までにイタリアまたは他のEU加盟国でCASP認可申請を行っていれば、認可の付与または拒否まで、かつ2026年6月30日を超えない範囲で業務を継続できた(Consob・イタリア銀行の2025年7月2日付け共同通知)。期間終了にあたり、2026年6月30日付けの共同声明はイタリアにおける認定主体が9社と発表した。Consob認可のCASP 8社(イタリア銀行との緊密な協調のもと)と通知済みの銀行仲介機関1社だ。少なくとも1つのEU加盟国で認可を得られなかった事業者は活動を停止し、マネーロンダリング防止義務を遵守しながら取引関係を秩序立てて終了することに限定された(2026年6月30日付け共同声明)。監督面では、Consob は無許可業者に対しても引き続き積極的に対処しており、近年にわたるクリプト関連サイトのブロック実績がそれを示している。
マネーロンダリング対策は別の軌道で進んでいる。バンカ・ディタリアのCASPに関するFAQによると、2025年7月23日付けの措置により、対象CASPに対して顧客確認義務および組織・統制に関する規定が拡張適用されている。イタリア企業にとっての実務的な確認作業では、プロダクト設定を国内のAML手続きおよびEUの枠組みの両方に結びつける必要がある(バンカ・ディタリア CASP FAQ)。
MiCA第73条は、機能をアウトソーシングするCASPが自己のすべての義務について引き続き全責任を負うと定め、アウトソース機能を監督するために必要なリソース、情報へのアクセス、書面による契約を規律している(MiCA第73条)。購入者は、ベンダーと並んで自社の意思決定責任者を明示できなければならない。スクリーニングの照合を解決するのは誰か。ポリシー変更を承認するのは誰か。想定取引がモニタリングに到達し、所定のルールで処理されたことを検証するのは誰か。こうした責任は、人員交代にもベンダー交代にも耐えうるものでなければならない。
設定ミスは取引のモニタリングに抜け漏れを生じさせる可能性がある。これはアイルランド中央銀行とCoinbase Europeの和解合意が示す通りだ。アイルランド中央銀行が認定したところによれば、2021年4月23日から2022年4月29日の間にCoinbase Europeが処理した取引のうち約3100万件(同期間の取引全体の約31%に相当)が、設定ミスにより対象のモニタリングルールを適用されていなかった。最終的な制裁額は21,464,734ユーロで、事後に提出された疑わしい取引報告は2,708件だった。約1,760億ユーロという数字は対象取引の価値を示すものであり、それらの資金が犯罪収益であったとする認定ではない。このケースは、モニタリングの設定とカバレッジを検証することがいかに重要かを示している。本調査におけるベンダー評価ではない(アイルランド中央銀行 和解通知、パラグラフ14および18)。
ベンダーのデモ前に確認すべき事項
以下の質問は、調査内容を実務的な確認作業に落とし込んだものだ。完全な法的チェックリストではなく、購入評価のためのテスト案である。候補ベンダーの初期リストを作成する段階では、CryptoTotemのKYC・AMLプロバイダーガイドでカテゴリーを把握した上で、これらの確認事項を想定設定に当てはめるとよい。このガイドはナビゲーション用の別資料であり、本調査のデータセットではない。
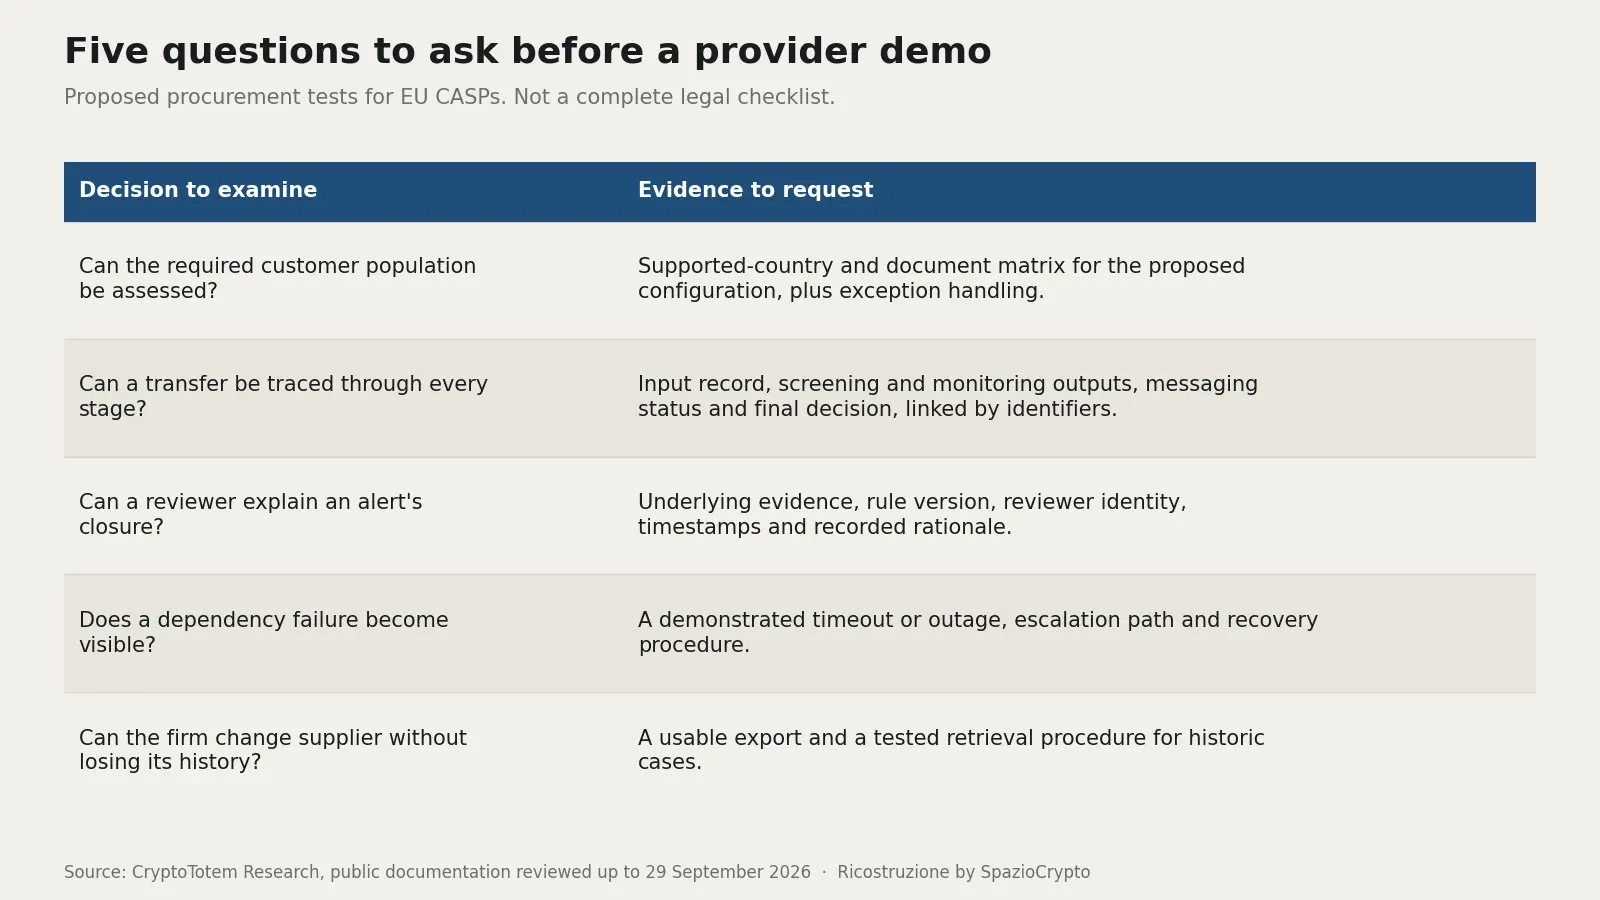
シンプルなデモが、機能一覧を長々と巡るよりも多くを教えてくれることがある。所有権に未解決の不一致を抱える仮想の法人顧客をベンダーに提示し、その後スクリーニングアラートと取引相手情報が不完全な送金を追加する。プロセスがどこで止まるか、各問題を解決できるのは誰か、最終ファイルには何が含まれるかをチームに示してもらう。これはテスト条件の例示であり、特定ベンダーの評価結果ではない。
事業継続性も同じ会話の一部だ。デジタル・オペレーショナル・レジリエンス法(DORA)は2025年1月17日から適用され、サードパーティへの依存を含むICTリスクを対象事業者に規律する。実務確認にはサービス中断と復旧のシナリオを含めるべきで、商業的なレジリエンスの表明はテスト結果と同義ではない(ESMAのDORAに関するページ)。
最も確実な一歩は、自社プロセスの文書化されたシミュレーションを行うことだ。本調査は、より具体的な質問をどこに向けるべきかを示している。答えは、欧州での事業を実際に支える設定・証拠・責任体制から得られなければならない。
調査方法と透明性
補足資料には、サンプル、セル単位の情報源、コーディング定義、機能の4回の見直し、グラフのデータが含まれている。公開情報に関するグラフは原初コーパスを使用し、機能の集計には第2回見直し結果を使用している。ベンダーの開示内容はあくまでもベンダー自身の表明であり。比較パフォーマンステストも独立した法的レビューも実施していない。
CryptoTotemは、暗号資産プロジェクトおよびサービスプロバイダーに関する情報プラットフォームだ。本調査はSpazioCrypto向けに作成された。CryptoTotemは、掲載されたベンダーとの間に有料掲載、アフィリエイト手数料、その他の商業的関係がないことを表明している。本調査はいかなるベンダーも推奨せず、コンプライアンスを認証するものでもない。規制に関する記述は、示された情報源および対象範囲に限定されている。
付録: ベンダー機能マトリクス
言い換えると、マトリクスは、対象19社のベンダーについて、精査した文書から得られた証拠を記録したものだ。品質やパフォーマンスのランキングではなく、各セルはベンダーの能力ではなく、確認された公開文書を示している。
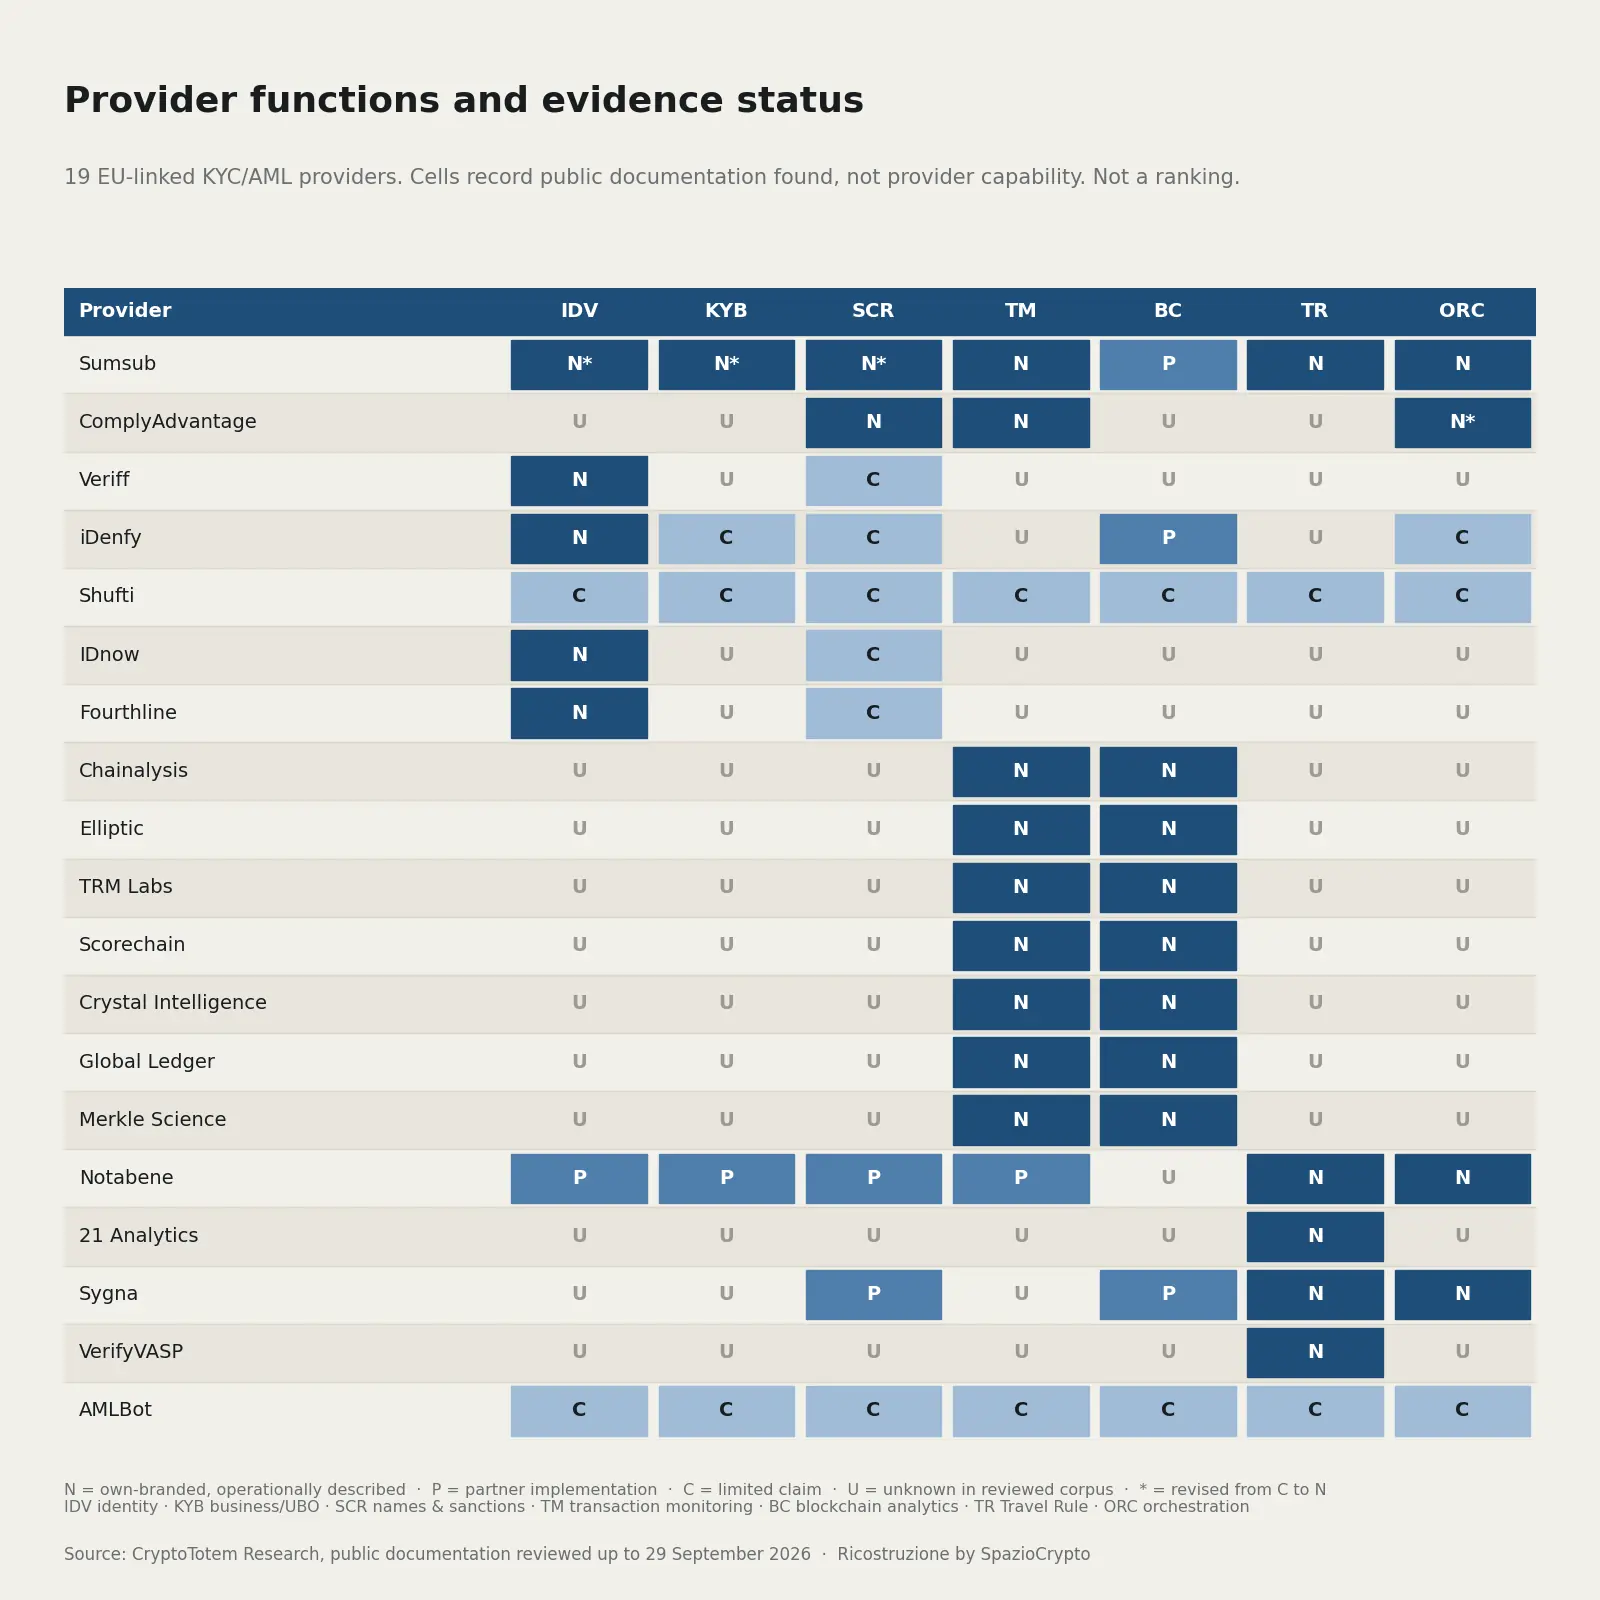
機能コーディング、第2改訂版。アスタリスクは4つの重点改訂項目を示し、その他のコードは元のコーパスのものです。出典: CryptoTotem Research、2026年9月29日時点のデータ。
IDV = 本人確認; KYB = 企業および実質的支配者の確認; SCR = 氏名・制裁スクリーニング; TM = 取引モニタリングおよびケース管理; BC = ブロックチェーン分析; TR = トラベルルール; ORC = フローのオーケストレーション。N = 自社ブランド製品として運用面から記述; P = パートナー経由または共同提供による明示的な実装; C = 詳細が乏しい宣言; U = 検討コーパス内で不明。確認済み不在として分類された機能はありません。Nはすべての上流データの所有権を意味しません。NotabeneのPセルはSardineとの共同提供を指しており、契約上の範囲と提供状況については別途確認が必要です。