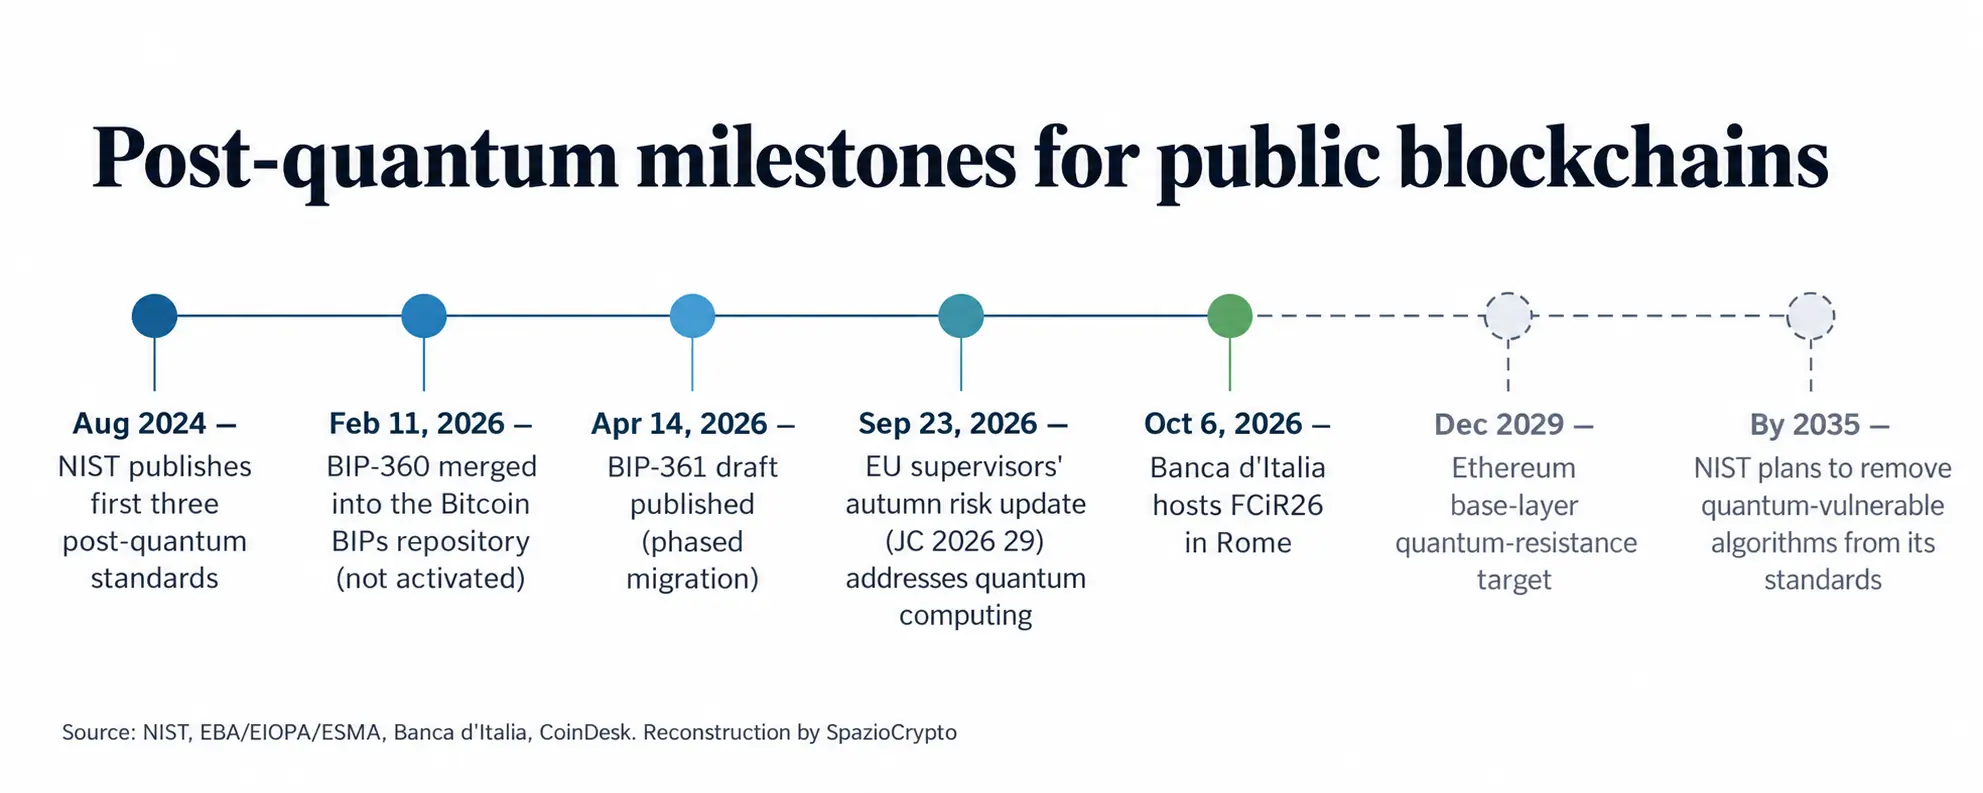
イタリア銀行(Banca d'Italia)は10月6日、ローマにて年次カンファレンス「Financial Cryptography in Rome(FCiR26)」を開催する。De Cifris協会と共同で運営されるこのイベントは、金融分野に応用される暗号技術を専門に扱う場だ。議題には、ポスト量子暗号への移行、公開ブロックチェーンに対する量子リスク、そして公共部門における個人情報保護のための暗号技術が含まれる。この量子リスクという論点は仮想資産の投資家にとって見逃せないテーマだが、正確に理解する必要がある。これはあくまで科学的カンファレンスの告知であり、イタリア中央銀行がビットコインや暗号資産について新たな公式見解を示したものではない。

発表された内容と、されていない内容
情報源はイタリア銀行が9月30日に公開したページだ。日程、主催者、目的が明記されており、中央銀行・国内外の機関から研究者・学術関係者・専門家を集め、金融に応用される暗号技術の最新動向を発表する場と位置づけられている。イベントはCentro Carlo Azeglio Ciampiで開催される。本稿執筆時点では、プログラム、登壇者、資料は公開されておらず、ビットコインや他のデジタル資産に関する中央銀行の声明も存在しない。
ここで、判明していることと、拡大解釈になりかねないことを整理しておきたい。議題にポスト量子暗号と公開ネットワークへのリスクが含まれることは確認できる。一方、何が議論され、誰が発言し、実務的な指針が示されるかは不明だ。科学的カンファレンスの目的は研究を突き合わせることにあり。規則を定める場ではない。
毎年開催されるカンファレンスが映し出すプライバシーの潮流
FCiRは毎年開催される定例イベントだ。2025年版は10月1日に同じCentro Ciampiで開かれ、イタリア銀行情報技術局長のGiuseppe Zingrillo氏による歓迎スピーチが同日に同機関のウェブサイトに公開された。議長はイタリア銀行のMichela Iezzi氏とDe CifrisのMassimiliano Sala氏が務めた。その回の科学委員会にはRipple、J.P. Morgan、BNP Paribas、Offchain Labsの専門家も名を連ねていた。2024年版はフラスカーティで開催されたCIFRIS24カンファレンスの中で共同ワークショップとして実施された。De Cifrisはラテン語「De Componendis Cifris」に由来する非営利の科学団体であり、暗号技術の普及を使命としている。前日にはローマ第三大学でもCIFRIS26(第4回全国カンファレンス)が予定されており、国家サイバーセキュリティ機関(ACN)の代表者もチェアを務めた。
プライバシーをめぐる問題は、イタリア銀行にとって決して新しいテーマではない。2026年9月29日、イタリア銀行はデジタル決済におけるプライバシーと検証可能性をテーマにしたスタディ第93号を公表した。この研究については、当サイトのゼロ知識証明に関する解説記事でも取り上げた。著者にはMatteo Nardelli、Francesco De Sclavis、Michela Iezziが名を連ねており、IezziはFCiR25の議長を務め、NardelliはFCiR25の科学委員会に参加していた。今回の2つの研究が同一のプログラム上で結びついているかどうかは不明だが、金融暗号研究の分野で共通する研究者の名前が複数存在することは確かだ。
量子リスクがブロックチェーンに関わる理由
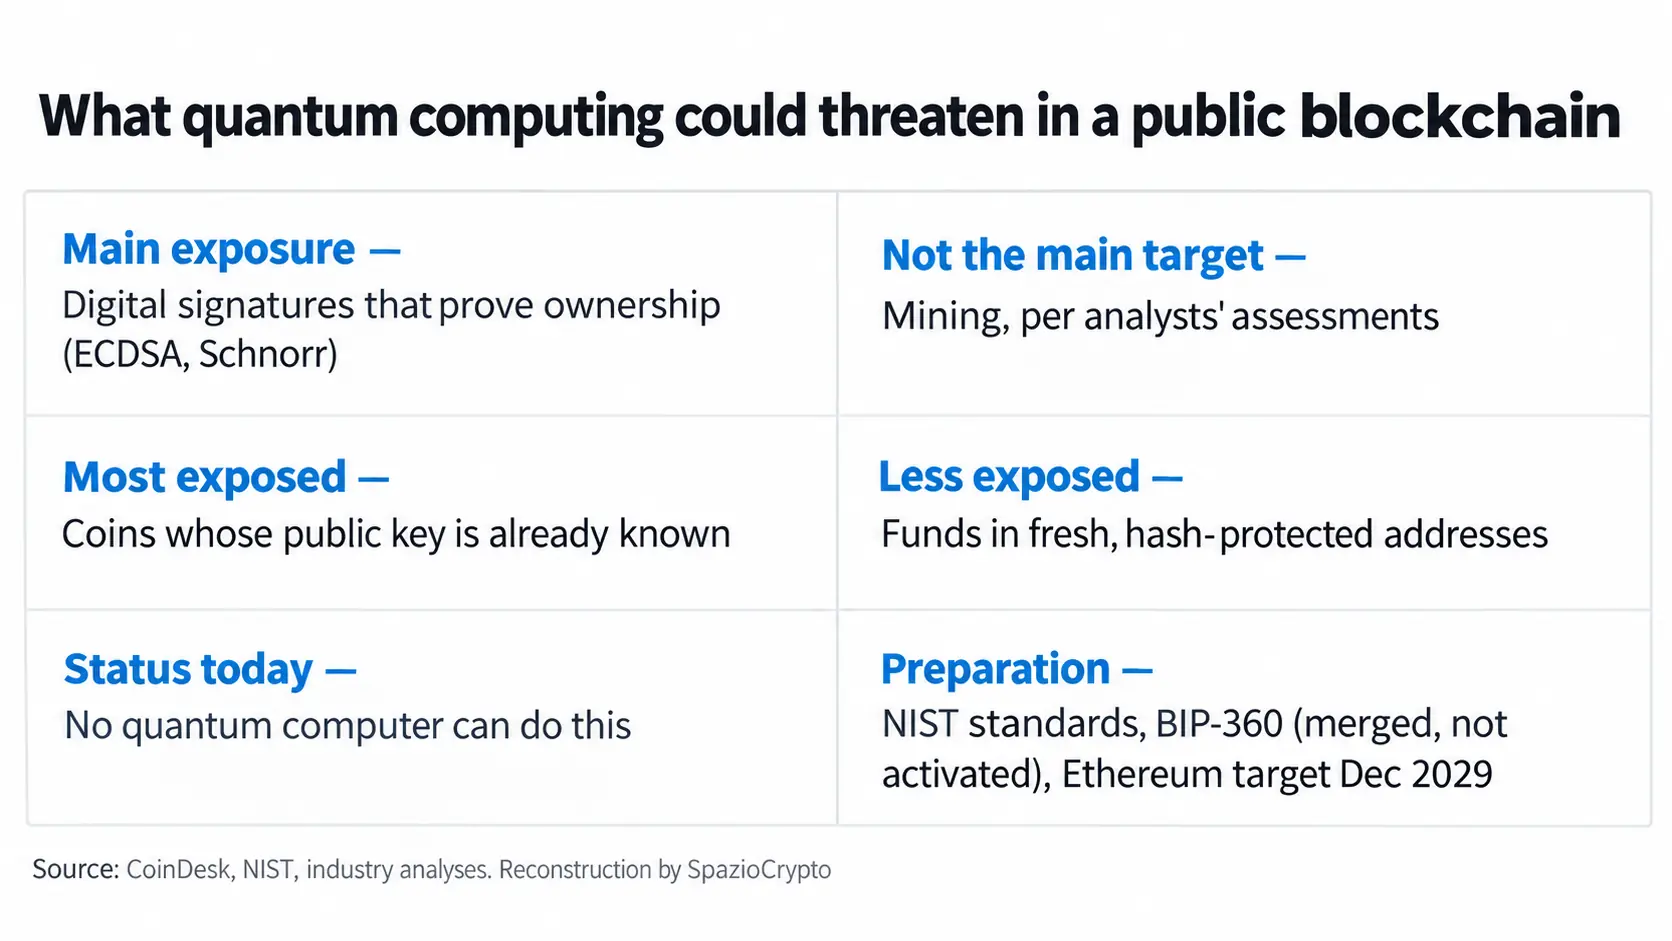
研究者らが議論する脅威とは、量子コンピュータがマイニングを破壊することではなく、資金の所有権を証明するデジタル署名を偽造する能力にある。Bitcoinの楕円曲線署名ECDSAとSchnorr署名、そしてEthereumで使われる類似の方式が対象となる。とりわけリスクにさらされるのは、公開鍵がすでに公開されているコインだ。現時点でそのような攻撃を実行できる量子コンピュータは存在せず、いつ実現するかについての推定もまちまちだ。
 Banca d'Italia
標準化の観点では、NISTが2024年8月に最初の3つのポスト量子暗号標準を公表し、同移行計画では量子コンピュータに対して脆弱なアルゴリズムを2035年までに標準から除外する方針を示している。リスクの高いシステムはそれよりもかなり早い段階での移行が求められる。ネットワーク側では、Bitcoinに関してBIP-360が2026年2月11日に公式BIPリポジトリへ登録されたが未だ有効化されておらず、量子耐性を持つ出力タイプを導入する内容となっている。また2026年4月14日公開の草案BIP-361は、現行の署名方式から段階的に移行するロードマップを描いている。ただしネットワーク全体を拘束する期限は設けられていない。Ethereumは2029年12月をベースレイヤーの量子耐性化の目標として掲げているが、CoinDeskは、これが2029年までにBitcoinやEtherを奪取できる量子コンピュータの登場を意味するわけではないと明記している。すでに公開済みのウォレットや鍵の移行作業自体が、完了までに数年を要する可能性がある。
欧州の枠組み: 監督当局のレポート
言い換えると、この問題は監督当局の文書にも取り上げられている。2026年9月23日、EBA、EIOPA、ESMAの欧州3大金融監督機関は、EU金融システムにおけるリスクと脆弱性に関する秋季更新版(文書JC 2026 29)を公表した。これはEU域外デジタルプロバイダーへの依存に関する警告を生んだ同じレポートだ。サイバーリスク、AIモデル、量子コンピューティングを扱うセクションで、当局は量子コンピューティングが機会をもたらす一方、潜在的な脅威はシステムへの早期対処を正当化すると記述している。CoinDeskの報告によれば、同レポートは高度な量子コンピュータが通信、取引、データベース、ブロックチェーンの保護に広く使われる暗号システムを損なう可能性があり、その脅威は有益な商業利用が実現するより前に顕在化しうると警告している。
[グラフ2,以下の指示を参照]
FCiR26の概要
確認済みの事項と未確認の事項。出典: イタリア銀行、2026年9月30日
- 確認済み: 10月6日にイタリア銀行とDe Cifrisが共催する会議。テーマはポスト量子暗号、パブリックブロックチェーンへの量子リスク、公共分野におけるプライバシー。
- 未確認: 執筆時点でプログラム、登壇者、資料は未公開。
- 該当しない: BitcoinまたはCryptoに関する中央銀行としての公式見解ではない。
より大きな文脈
量子リスクは、わずか数か月のうちに開発者フォーラムから規制当局のリスク一覧や標準化機関のスケジュールへと浮上し、今では中央銀行が主催するカンファレンスにまで議題として登場している。イタリア銀行が科学協会と共同でこのテーマを取り上げたという事実は、同行が技術を規制の対象としてではなく、まず研究の対象として捉えていることを示している。
この動向から読み取れる教訓は二つある。一つ目は、テーマと実際のタイムラインを区別することだ。現時点では、いかなる量子コンピュータもビットコインやイーサリアムの電子署名を破ることはできない。Ethereumが2029年を目標として掲げているのも、差し迫った脅威への対応ではなく、あくまで移行準備に関するものだ。二つ目は、議論の焦点が「起きるかどうか」から「どう対処するか」へと移っていることに着目することだ。NISTが2024年に最初のポスト量子暗号標準を公表し、BIP-360のような具体的な提案が存在し、監督当局もこのテーマに言及している現状では、問題は誰が、いつ、どのようなコストで移行するかという点に絞られている。たとえば、ポスト量子署名はサイズが格段に大きくなるため、ブロックチェーン上のトランザクションコストや処理効率への影響は無視できない。イタリア銀行が当日のセッションで発表や資料を公開するかどうかについても、引き続き注視していく。