インドの大手暗号資産取引所CoinDCXは2026年10月25日、1,599万USDTの損失を公式に認めた。2025年7月のセキュリティインシデント後に廃止したアドレスから資金が流出していたことが判明したものだ。この件が注目される理由は金額だけではない。3日前の10月22日、共同創業者兼CEOのSumit Guptaは最初の報告を「誤報の可能性が高い」と否定し、公式アカウントも「誤解を招く情報」と切り捨てていたからだ。CoinDCXの公式ブログに掲載された声明によると、損失は全額同社が負担し、顧客の残高には一切影響がないとしている。
本稿では、CoinDCXが公式ブログに掲載した声明の全文と、The Blockが2026年10月25日付けで公開した詳細レポートをもとに事実を整理した。CoinDCXのXポスト、GuptaのXポスト、ZachXBTのポスト、アナリストDarcyのポストについては、当社のツールでは直接確認できないため、The Blockの報道を通じて引用している。
↵Further update on the TQKJQ wallet On-Chain activity.
,CoinDCX (@CoinDCX) October 22, 2026
Following the July 2025 security incident, we advised users not to deposit crypto to the compromised wallet addresses. These addresses were generated earlier in 2025, were compromised during the incident, and have since been…
↵CoinDCX deposit address TQKJQ was in use by a LP for 10 months after your July 2025 incident and swept user deposits + received gas as recent as April & May 2026 to your current public hot wallet.
,ZachXBT (@zachxbt) October 22, 2026
Meaning $15.8M in user deposits was unaccounted for by your team.
Why are Indian… pic.twitter.com/S8WYtGNIjz
10月21日から22日にかけて何が起きたのか
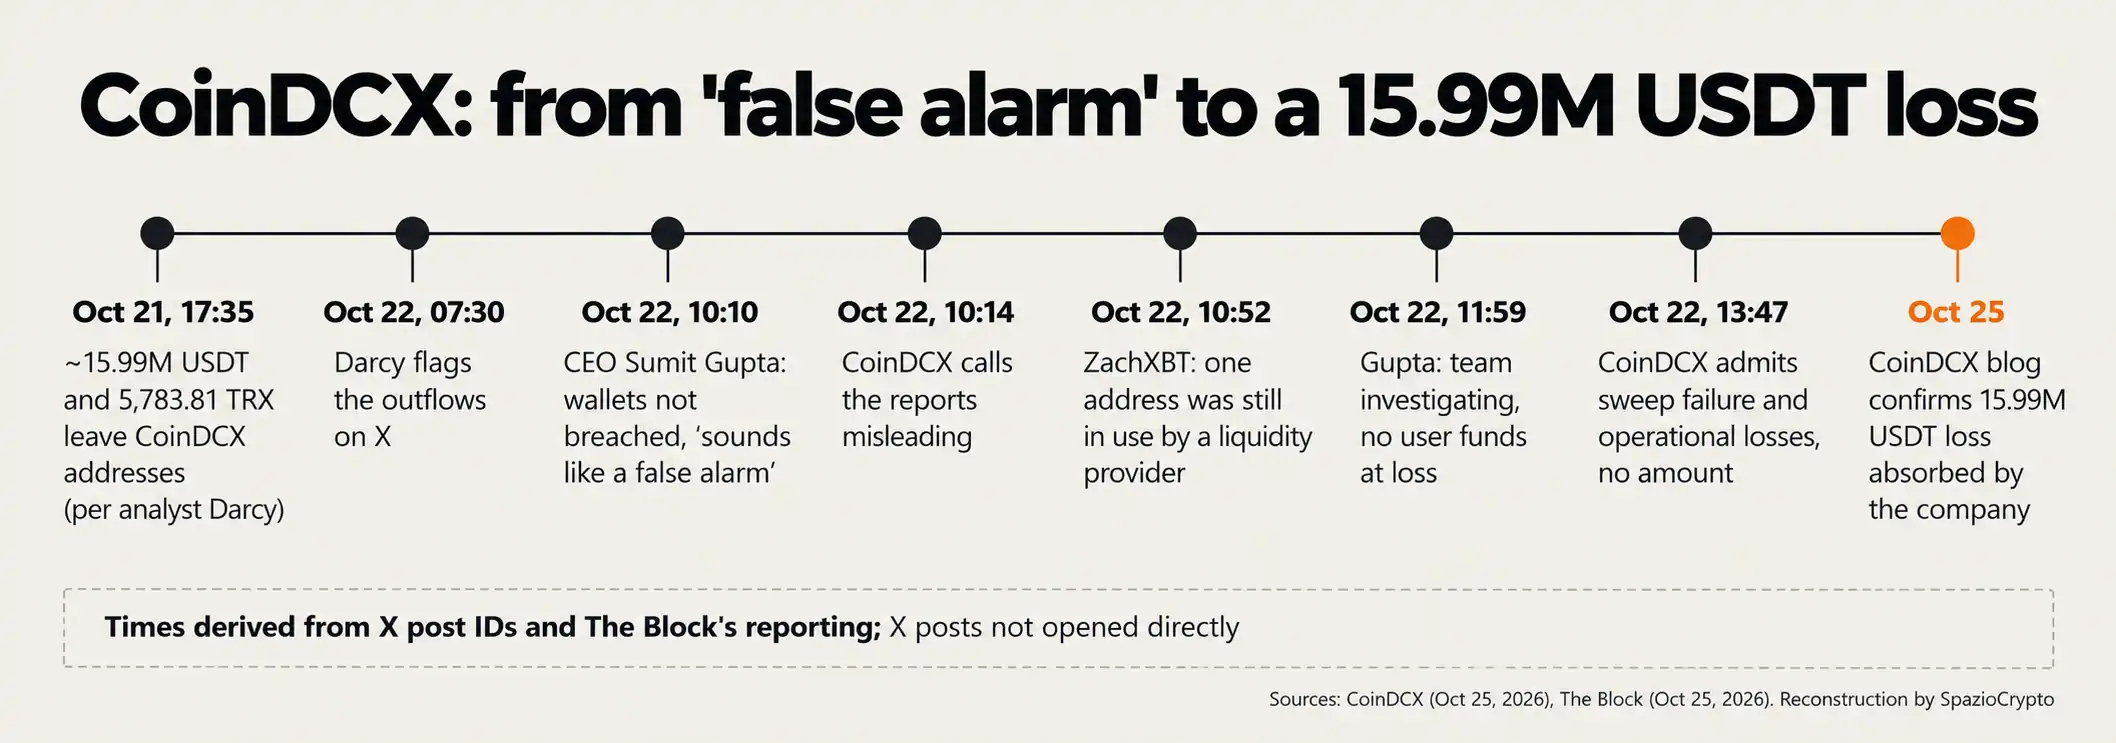
むしろCoinDCXの公式声明によると、10月21日にシステム内で不審な動きが検知され、アクティブなウォレットとトレーディングエンジンは保護措置が発動した。翌22日、オンチェーンデータとコミュニティからの報告によって不規則な資金移動が浮かび上がった。The Blockの報道によれば、最初の公開通報は資産回収サービス「FlashRescue」の共同創業者Darcyによるもので、日本時間22日午前1時35分ごろ(ニューヨーク時間21日午前11時35分)、CoinDCXのホットウォレットおよび一部の入金アドレスから約1,599万USDTと5,783.81 TRXが流出したと指摘した。
Darcyの分析によれば、流出した資金はすべてTronネットワーク上の単一アドレスに集約された。最大の移動は15,819,002 USDTで、その後Binance、OKX、Gateの入金アドレスに細かく分散送金されたという。USDTはTether社が発行する米ドル連動のステーブルコインで、Tronのようなコストとスピードのバランスがよいネットワークで広く流通している点が悪用されやすい要因の一つだ。
なぜ最初は「誤報」とされたのか
10月22日の対応の流れが、この一件の核心をなしている。ローマ時間午前7時30分(日本時間午後2時30分)にDarcyが最初の警告を投稿した。午前10時10分、GuptaはXで「情報が誤っている」「CoinDCXのウォレットは侵害されていない」と返答し、ハッカーが2025年7月に侵害された古いアドレスを再利用しているように見えると説明した上で、「誤報のようだ」と述べた(The Block報道より)。その4分後、公式アカウントはその情報を「誤解を招くもの」と断じ、対象アドレスはすでに使用していないと書いた。
午前10時52分、独立系オンチェーン調査者のZachXBTが介入した。The Blockによると、ZachXBTは問題のアドレスの一つが2025年7月のインシデント後も10か月間、流動性プロバイダーによって使われ続け、ユーザーの入金がCoinDCXの現在のホットウォレットに2026年4月・5月まで転送されていたと主張した。午前11時59分、GuptaはXで「チームが詳しく調べている。ユーザーの資金は失われない」と書いた。午後1時47分、公式アカウントはシステム障害と運用上の損失を認めたが、金額は明示しなかった。
廃止済みアドレスになぜ入金が続いたのか
実際には、引っ越した後もポストを旧住所に残したままにしておくと、うっかりした送り手が使い続けてしまう。そして誰かが時々それを回収しに来る。CoinDCXが説明するのはこれに近い仕組みだ。2025年のインシデント後、旧インフラは全廃されたが、公式声明によれば一部のユーザーがアプリ上に表示される新アドレスではなく、旧アドレスに送金し続けていた。
利用者を保護するため。CoinDCXは2段階のプロセスを設けていたという。第1段階では旧アドレスへの入金をすぐにユーザー口座に反映させる。第2段階のスウィーピングサービスが。その資金を廃止済みアドレスからメインウォレットに移動させる。ところが声明は、この第2段階のサービスが一定期間停止していたことを認めた。停止期間は明示されていない。資金は廃止済みアドレスに蓄積され続け。同社によればそのアドレスには未知の脆弱性があった。そこを突かれた時点で。既にユーザー口座に反映済みだった1,599万USDTが失われた。
実際に1,599万ドルを負担するのは誰か
むしろCoinDCXによると、損失は同社が全額負担する。その仕組みはこうだ。ユーザーへの入金はすでにアカウントに反映されていたため、穴が生じたのはユーザー残高ではなく取引所の自己資産である。同社はさらに、全ユーザー資金がマルチレイヤー管理のコールドウォレットで分別保管されており、インシデント後72時間以内に取引、入出金が停止なく継続したと説明している。
これらはあくまで取引所側の発表だ。The Blockの報道によれば、公式声明にはインシデント後の残高独立検証も、廃止インフラに関する外部監査への言及もない。注目すべき点は別にある。CoinDCXは対応の遅れを認め、「もっと積極的に動くべきだった」と声明に記した。同じくThe Blockの報道では、ZachXBTがユーザーに対して出金を促すとともに、共同創業者らが当初ハッキングを否定したと批判している。一方で同氏は、同社の依頼で六桁相当の盗難暗号資産の凍結を支援したとも述べており、これは彼自身の立場として紹介する。
未解明のまま残る問題
多くが未解明だ。公式声明は攻撃者を特定せず、廃止インフラの脆弱性も明示しておらず、スウィーピングが停止していた期間も示していない。2025年時点ですでに侵害されたインフラが、その後1年以上にわたって入金を受け付け処理し続けた理由についても説明がない。流動性プロバイダーに関するZachXBTの主張への実質的な反論もなかった。The Blockがこれらの点についてCoinDCXの広報代理店に問い合わせたところ、ブログ投稿を参照するよう求められ、具体的な質問には回答がなかったという。
第三者による技術的な報告書も存在しない。それこそが、もっともらしい説明と検証済みの説明を分ける文書だ。CoinDCXが被った損失額は、9月にBitgetが受けた3億5,000万ドル超の攻撃とは規模が異なる。それでも、依然として問われている問いは同じだ。なぜ起きたのか、そして再発を防ぐ手段は何か。
CoinDCXにとって初めての事態ではない
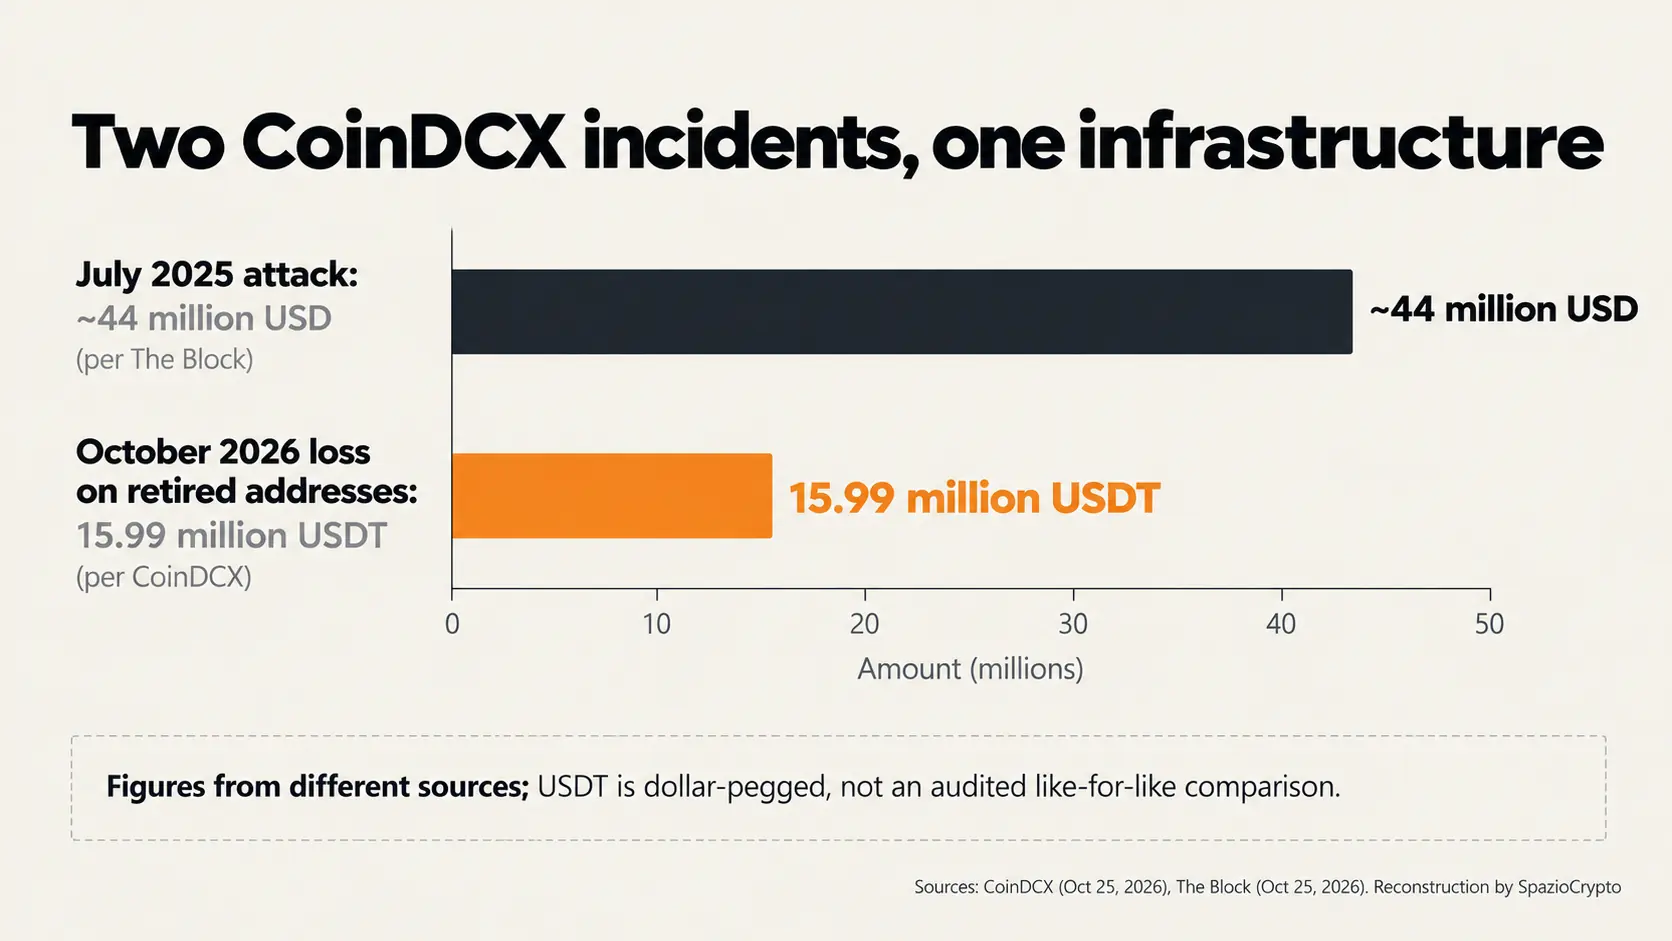
今回が初めてではない。The Blockによれば、2025年7月の攻撃では同取引所が約4,400万ドルの損失を被った。当時Guptaはサーバーへの침害が原因と説明していたが、バンガロール警察の調査で別の経緯が明らかになっている。採用担当者を装ったハッカーが同社エンジニアを騙し、業務用ノートパソコンにマルウェアをインストールさせていたのだ。10月21日に被害を受けたアドレスは、その事件後に廃止されたものと同一であり、第2のインシデントは第1のインシデントの残骸から生じた。
この背景は株主にとっても重要だ。CoinbaseはGuptaの発言によれば同取引所の企業価値を24億5,000万ドルと評価した上で、2025年10月にCoinDCXへ出資している。顧客資産の保護という課題は欧州でも再び注目を集めており、アイルランド中央銀行がCoinbase Irelandに指摘した管理上の欠陥もその一例だ。The Blockによると、2026年3月にはインド警察が詐欺告訴を受けて共同創業者2名を逮捕した。CoinDCXは、クローンサイトを使って同取引所を騙る詐欺師による告訴だと主張している。
取引所を利用するユーザーにできること
実は、実践的な教訓はCoinDCX自身が示している。入金のたびにアプリまたは公式サイトで入金アドレスを必ず確認すること。廃止済みアドレスへの送金はリスクを伴い。取引所は通常その責任を負わない。これはインドの取引所に限らず、あらゆるプラットフォームに当てはまる。数ヶ月前に保存したアドレスが、今も有効とは限らない。
このケースは、資産を取引所に預けることと自己管理することの違いも改めて示している。それぞれのメリットとリスクは、取引所、ホットウォレット、コールドウォレットの保管方法比較ガイドでまとめている。どちらを選んでもリスクがなくなるわけではなく、リスクの形が変わるだけだ。自己管理を選んだ場合は、2026年のウォレット脆弱性に関する分析で述べた攻撃ベクトルにさらされることになる。
CoinDCXの損失: 整理
確認されていること、されていないこと
- 確認済み: CoinDCXは、2025年7月の攻撃後に廃止されたアドレスにおいて、自動スウィーピングの一時停止を原因とする1,599万USDTの損失を認め、全額自社で吸収したと発表している。10月22日には、CEOと公式アカウントが誤報と誤解を招く情報として否定していた。
- 未開示: 攻撃者の特定、脆弱性の内容、スウィーピングの停止期間、侵害済みアドレスがなぜ引き続き入金を受け付けていたのかの理由。残高の独立した検証も示されていない。
- 今後の注目点: 第三者による技術報告書の公開、流動性プロバイダーに関するZachXBTの主張への実質的な回答、Binance、OKX、Gateに送金された資金の動向、取引所が今後公表する透明性レポートの内容。
より大きな視点からの考察
あくまでも編集部としての見解を示す。今回の件では、経済的損失より評判上の損失のほうが大きい。出金を止めずに1,500万ドルを吸収できたことは、CoinDCXの財務的な底力を示している。一方、4分間に2回の否定、その3日後の認定という流れは、プレッシャー下での同社のコミュニケーションのあり方を浮き彫りにした。暗号資産業界では、独立した研究者がオンチェーンデータを公式声明より速く読み解くようになっており、信頼は公開の場でリアルタイムに問われる時代だ。廃止済みのはずのインフラが動き続けることは、誰も気づかないうちに積み上がり、誰かが代償を払う瞬間まで表に出ない技術的負債でもある。
注目すべき具体的なシグナルは三つある。一つ目は、CoinDCXが第三者機関の署名入り技術報告書を公開するかどうかで、障害の継続時間と脆弱性の性質が明記されているかが焦点となる。二つ目は、今回のインシデント後に初めて公表される月次準備金透明性レポートの内容だ。三つ目は、資金を受け取った取引所がその一部を凍結できるかどうか、そして同社が廃止済みアドレスのメンテナンスを明示的な期限を設けて実際に終了させるかどうかである。