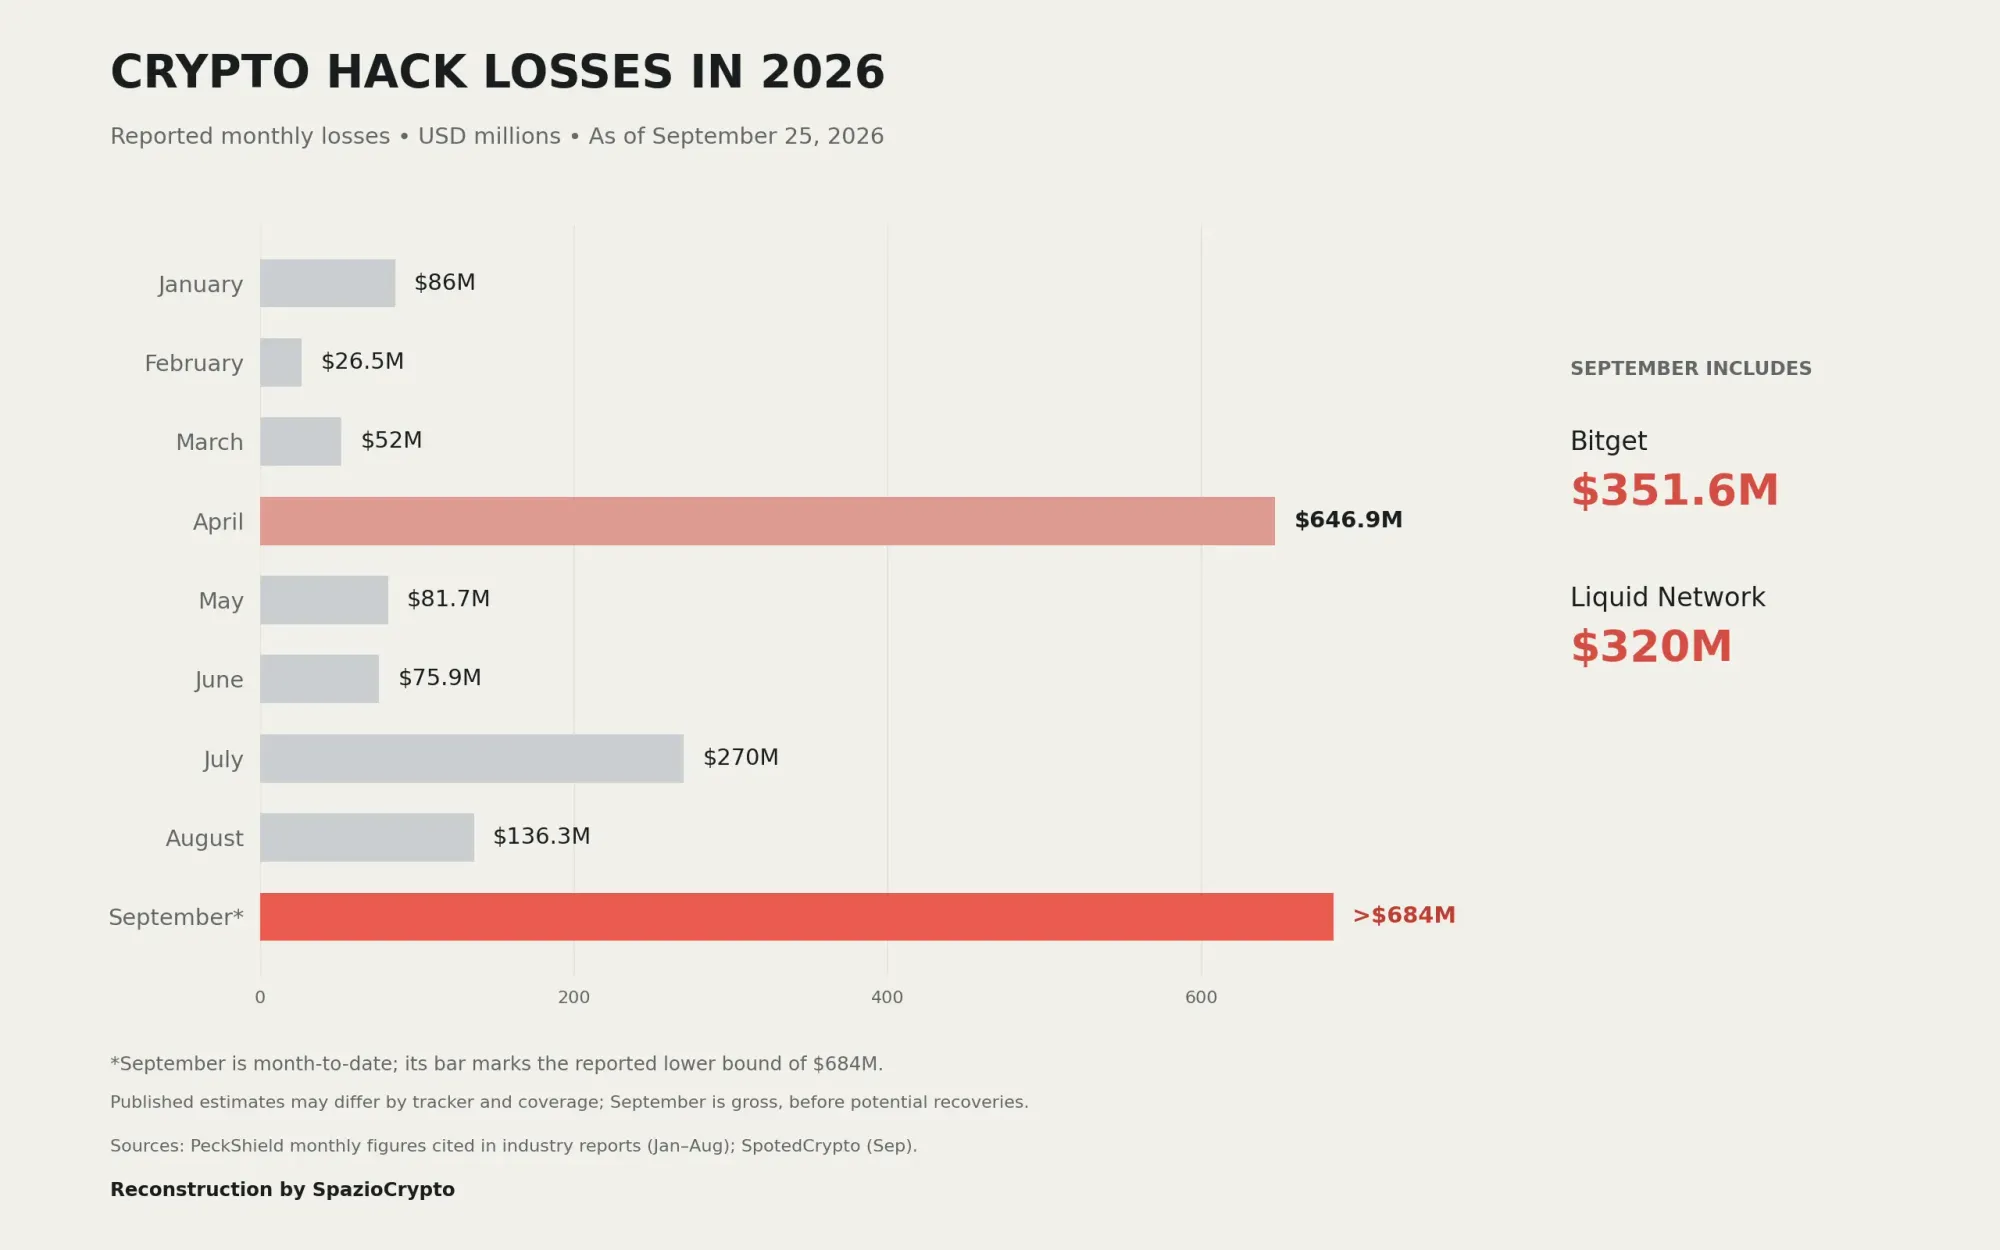
2026年9月24日は、Bitgetのエコシステムにとって決して忘れられない日となった。人気の暗号資産取引所が3億5,100万ドルを超えるハッキング被害を受けたのだ。
この侵害は、プラットフォームの不審な動作と、出金に問題があると報告した複数のユーザーからの通報によって発覚した。Arkham Intelligenceの初期オンチェーンデータによると、取引所に関連するとラベル付けされたウォレットから約1億7,600万ドルが移動したことが確認されたが、Bitgetスタッフによる承認は一切なかった。
Arkham Intelligenceによる調査
Arkham Intelligenceのデータによると。約20分という非常に短時間のうちに、大規模な資金移動が立て続けに発生した。資金の移動元は、Bitgetとラベル付けされた複数のホットウォレットと、少なくとも1つのコールドウォレットだった。ホットウォレットとコールドウォレットの違いについては、別途解説記事を参照してほしい。
予備調査が完了し、Arkhamや他の暗号資産メディアがすでにニュースを報じたタイミングで、Bitgetは正式にハッキングを確認した。被害額は当初の見積もりを大きく上回り、Bitget公式の発表によると約3億5,100万ドルに達した。
資金移動の追跡において、0x770b...63Eeというアドレスが繰り返し送金先として登場する。このアカウントは、極めて短い時間のうちに、取引所に紐づくウォレットからETH、AVAX、BNB、USDT、USDC、XAUTなどの資産を受け取っていた。
攻撃者が用いた手法の特徴
今回のハッキングの手口は、非常に特異な点を持っている。複数のウォレットが異なる資産を同一アドレスへ、不自然なほど短い時間内に送金しているのだ。取引所ハッキングの際にウォレットから資金が素早く移動すること自体は珍しくない。一方で、取引所自身もウォレットのメンテナンスや保管移転の際に、内部で連続的に資金移動を行うことがある。
過去の事例と比較すると、手口の違いが浮き彫りになる。最近のFogoハッキングでは、攻撃者が4億枚のFogoトークンを単一アカウントに移動させた後、別のウォレットへ一括転送するという手法が取られた。Coldcardのケースでは、開発者が以前から把握していたにもかかわらず長期間放置されていたプログラミングのバグを悪用した、システム上の脆弱性が原因だった。
こうした頻発するハッキング事件は、暗号資産取引所とそこで扱われる資産をどう守るかという問題が、いまだ解決されていないことを改めて示している。日本でも金融庁(FSA)がJVCEA(日本暗号資産取引業協会)と連携して取引所のセキュリティ基準を定めているが、グローバルな取引所における脅威は依然として深刻だ。
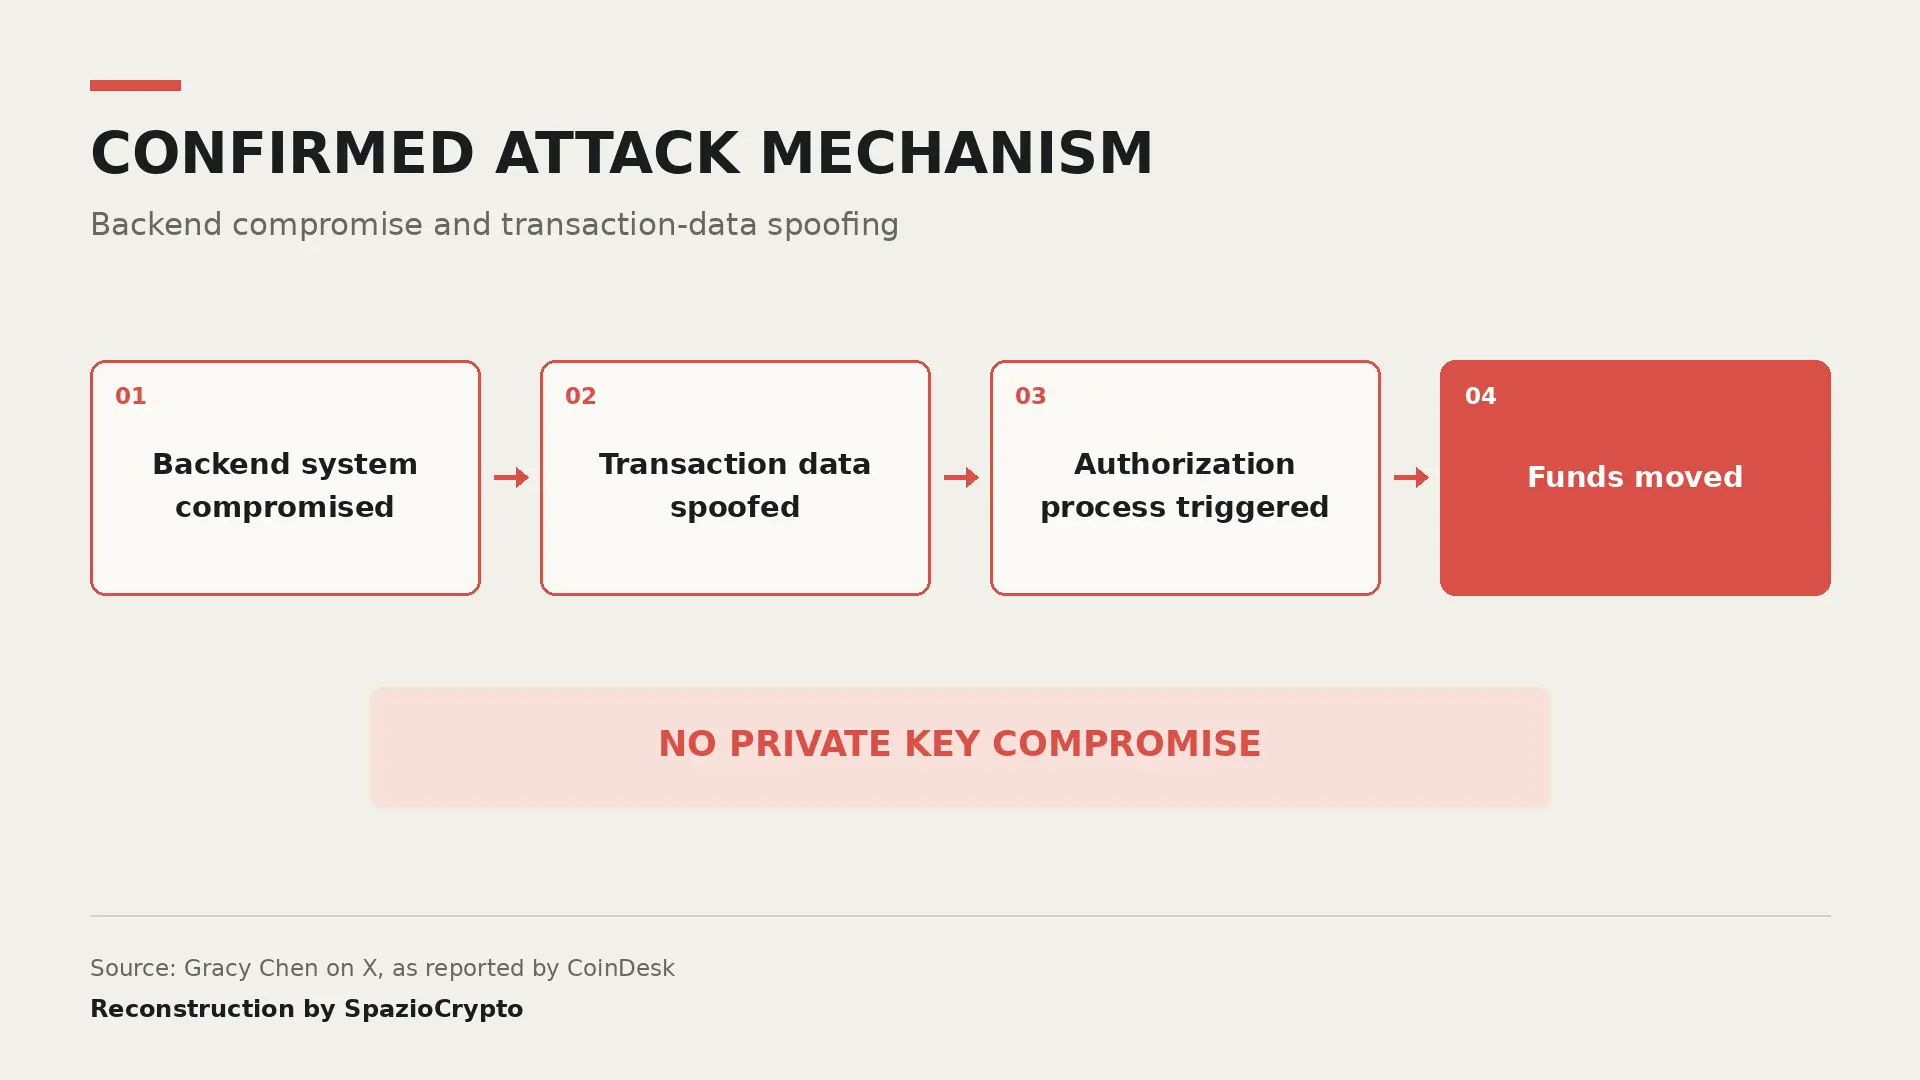
Bitgetはその間、ユーザーの出金を安全措置として停止し続けていると確認した。同取引所のCEOであるGracy Chen氏は、ユーザーに対して冷静を保つよう呼びかけ、被害額全体がBitgetユーザー保護基金の範囲内でカバーされると明言した。
[SECURITY NOTICE] Bitget Hot Wallet Incident,September 24, 2026
,Gracy Chen @Bitget (@GracyBitget) September 24, 2026
At 18:31 UTC on September 24, 2026, Bitget's security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
Bitgetの迅速な対応
今回の攻撃への懸念は避けられないが、Bitgetが即座に行動した点は評価に値する。CEOのGracy Chen氏は3時間を超えるライブ配信を行い、状況の説明と対応策を詳細に伝え、ユーザーの不安払拭に努めた。被害額がArkhamやBeinCryptoの報告では約1億7,000万ドルとされていた段階から、Bitgetは自ら約3億5,100万ドルという全貌を開示しており、その透明性は業界内でも注目されている。
事態はまだ進行中だが、Bitgetはすでに攻撃者の特定に向けた調査を進めており、ハッキングの全容解明を急いでいる。今後の展開次第では、早期解決の可能性もある。日本のユーザーや機関投資家にとって、今回の事件は取引所選定における堅牢なセキュリティ体制とユーザー保護基金の存在がいかに重要かを、改めて考えるきっかけとなるはずだ。bitFlyer、Coincheckなど国内取引所のセキュリティ水準と照らし合わせながら、自身の資産管理方法を見直す機会にしてほしい。