Bitgetは2026年9月24日に発生したハッキングの被害総額を3億8750万ドルに上方修正し、9月28日から段階的に出金を再開するスケジュールを公表した。攻撃者はすでに盗んだXRPのうち約8300万ドル相当を複数のウォレットから移動させており、Rippleがネイティブなプロトコルレベルで資金を凍結できないという構造的な問題が改めて浮き彫りになった。Bitgetと3億8750万ドルのハックを巡る今回のアップデートは、単なる事件の記録ではなく、資産回収の進捗、出金再開の日程、盗まれた資産のリアルタイムな動向を同時に映し出している。
確認済みの事実と現時点ではまだ疑惑の段階にある情報(特に攻撃者の特定をめぐる点)を明確に区別しながら、三つの主要な展開を順番に整理する。
被害総額が3億8750万ドルに修正された経緯
Bitgetが公表した情報によると。当初の見積もり3億5100万ドルから約3590万ドル増加した理由は、新たな盗難が発生したためではない。当初の集計から除外されていたZcashおよびTRON上の送金が事後的に確認され、同一事件の対象として追加計上されたことが原因だ。同取引所は9月24日の単一インシデントの再集計であり、別の攻撃ではないと説明している。
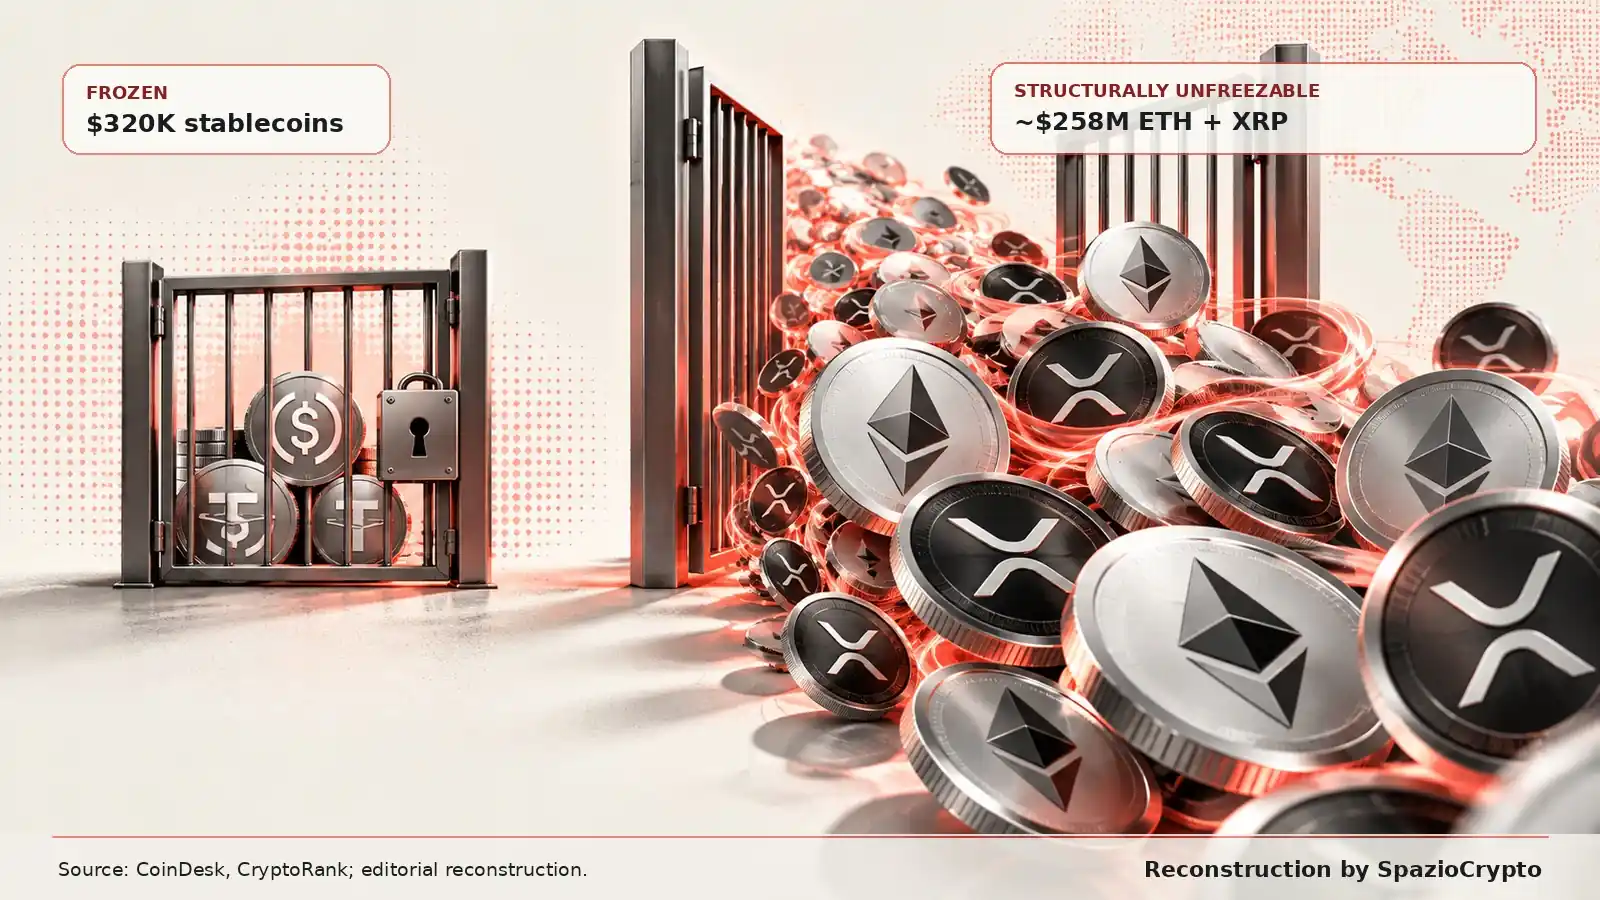
回収に向けた取り組みとして。Bitgetは最大で回収額の10%を報奨金として支払うプログラムを開始した。報奨金は、攻撃者の資金凍結に貢献した者と実際の回収に貢献した者で均等に分配される。対象は他の取引所、セキュリティ研究者、オンチェーン調査員など幅広い。CircleとTetherはすでにBitgetと連携し。攻撃者のアドレスに紐づくステーブルコイン約32万ドルを凍結済みだ。ただしこの金額は、被害総額と比較すると象徴的な規模にとどまる。
段階的出金再開のスケジュール
Bitgetは流動性を管理しネットワークへの急激な負荷を避けるため、資産ごとに段階的な出金再開スケジュールを公表した。ビットコインの出金は9月28日午前8時(UTC)に再開し、翌日にイーサリアム、9月30日にはUSDTが複数の対応ネットワーク上で順次再開する予定だ。まだ回収可能なXRPを含むその他の資産と残りのサービスは、10月2日までに再開される見通しだとBitgetは述べている。CEO・Gracy Chen氏は、ビットコイン出金再開の30分前にパブリックQ&Aセッションを開催し、調査の最新状況をコミュニティに直接報告する予定だ。
Bitgetは、攻撃者に悪用された脆弱性は特定済みで修正も完了していると説明している。同社の説明では、今回の攻撃はインフラのバックエンドシステムを侵害したもので、秘密鍵は漏洩していないにもかかわらず、不正な送金を正規のものとして承認させる仕組みが悪用されたという。攻撃者の帰属については、Gracy Chen氏がXへの投稿の中で、過去に北朝鮮関連グループが使用していたVPNサービスと一致するIPアドレスを検出したと述べた。ただしこれは同社自身が表明した疑惑であり、独立した機関による確認は得られておらず、捜査は正式に継続中だ。
出金再開スケジュール
資産ごとの段階的再開。出典: Bitget、2026年9月26日
- 9月28日 午前8:00 UTC: ビットコイン出金再開。
- 9月29日〜30日: イーサリアムおよびUSDT(複数ネットワーク)が続く。
- 10月2日まで: その他すべての資産と残りサービスが順次再開。
なぜRippleは盗まれたXRPを凍結できないのか
実は、技術的に最も注目すべき点は、約8300万ドル相当の盗難XRPの動向だ。攻撃者は当初5つに分けて保管していたウォレットのうち3つから資金を移動させており、残り約7500万ドル相当は元のアカウントに留まっている。ここで重要なのは、これが技術的な制約であってポリシー上の選択ではないという点だ。CircleやTetherのような中央集権的なステーブルコイン発行体は、当局の要請に応じて自社発行のトークンを直接ブロックできる。しかしXRP Ledgerのプロトコルは、Rippleが攻撃者のウォレット内のネイティブXRPを一方的に凍結する仕組みを持っていない。各取引所はXRPが自社プラットフォームに入金された時点でそのアカウントを制限することはできるが、攻撃者のウォレット内に資金が留まっている限り、資金の流動性をブロックする手段は存在しない。
同じことが、異なる理由ながら同様に構造的な問題として、盗まれた6万3,000ETH超(約1億8,300万ドル相当)にも当てはまる。Ethereumブロックチェーンのネイティブ資産であるETHは、企業が発行するステーブルコインとは異なり、いかなる発行体も凍結する権限を持たない。この比較は、しばしば混同される重要な区別を明確にする。一部のデジタル資産には企業が管理する緊急の「停止スイッチ」が存在するが、設計上そうした仕組みを持たない資産もあり、状況がどれほど深刻であっても変わらない。
保護基金に潜むリスク
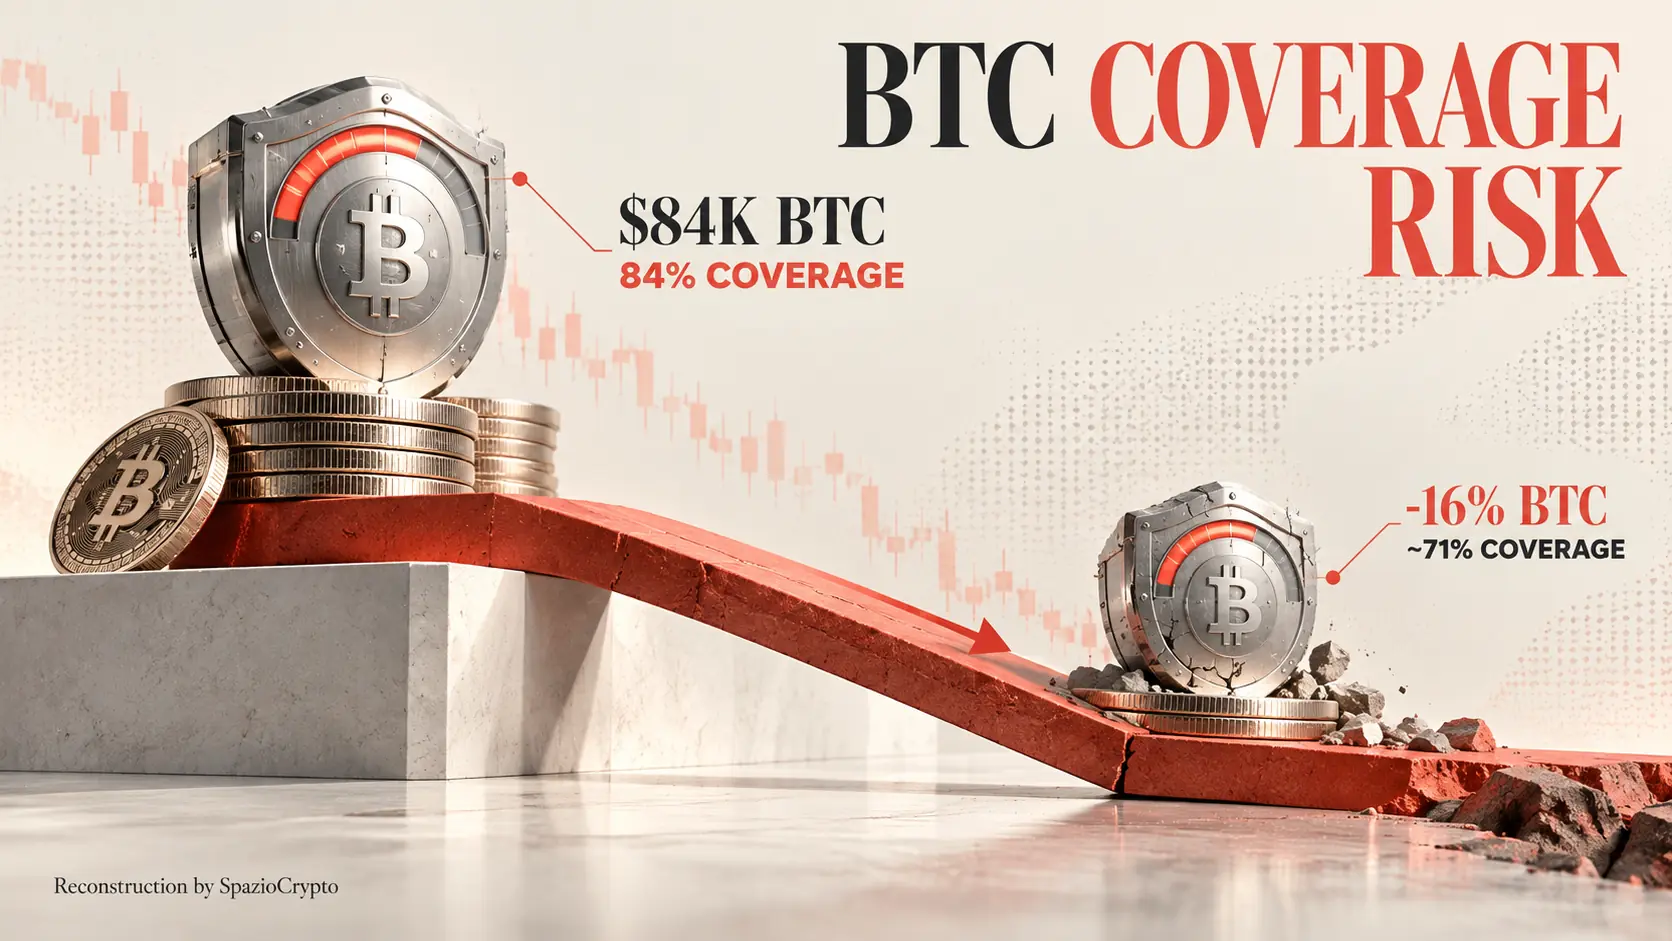
あまり語られないが重要な点がある。Bitgetがユーザー補償の原資とする保護基金の構成だ。2022年に設立されたこの基金は5,500BTCで構成されており、より安定した通貨に分散されることなく、単一の変動資産のみで組成されている。2026年9月26日時点のBitcoin価格、約8万4,000ドルで換算すると、基金の総額はおよそ4億6,400万ドルとなり、今回の損失の84%をカバーできる水準だ(CoinMarketCapの価格データに基づく試算)。ただし基金がBTC建てである以上、カバー能力はBitcoinの価格と連動して変動する。9月26日の価格から約16%下落した場合、基金は申告された損失全額を補填するのに必要な水準を割り込む計算となる。このリスクはサイバー攻撃そのものとは別個に存在し、見落とされがちだが無視できない。
より大きな視点で読む
今回のアップデートは、この規模のサイバー攻撃への対応が、整然と分かれた段階的プロセスではなく、複数のレイヤーが同時並行で動く複雑な営みであることを示している。取引所が復旧スケジュールを発表し財務的な補償を約束する一方、攻撃者はリアルタイムでブロックチェーン上の資金を移動させ続ける。セキュリティコミュニティは、盗まれた資金の凍結において一部プロトコルが抱える構造的限界と向き合わなければならない。この点は、各種クリプトウォレットの種類とリスクプロファイルの違いを分析する中でも触れてきたテーマだ。
観察者として得られる教訓は二つある。一方では、Bitgetが示した具体的なスケジュールと実損額の継続的な開示という運営上の透明性は、危機管理の一つの手本として評価に値する。情報が断片的にしか伝わらなかったFogoへの攻撃のような過去の事例と比較すれば、その差は明らかだ。もう一方では、保護基金が全額BTC建てであるという事実が示すのは、ユーザーを安心させるために設けられた措置そのものがリスクを内包しており、そのリスクは元の損失より目立たないが、だからといって軽視できるものではないということだ。今後も攻撃の帰属に関する調査の進展と、ブロックチェーン上で動き続ける資産の行方を引き続き追っていく。