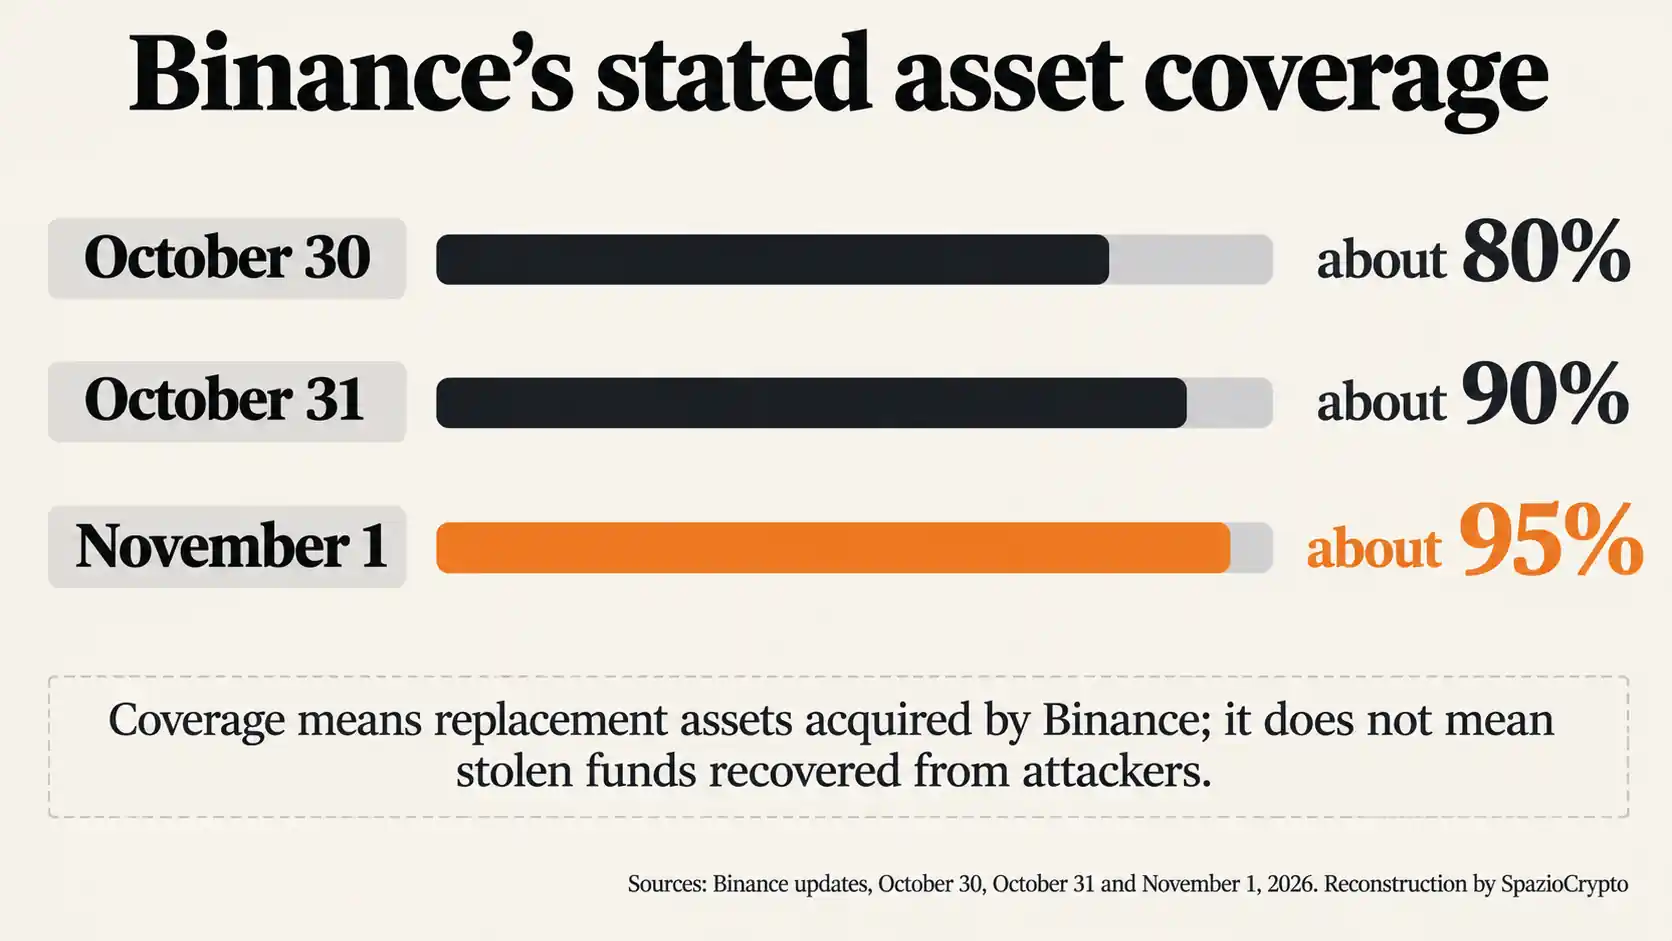
Binanceは10月29日の攻撃で流出した資産の95%を補填済みと発表した。CoinGeckoの初期推計によると流出総額は約63億ドルに上る。11月1日付の最新アップデートは前日の90%から上昇したもので、出金の段階的再開も同時に発表された。Binanceのハック対応における補填は、自社資金と内部ファンドによる代替トークン購入によるものであり、攻撃者が資金を返還したことを意味しない。
本稿は、Binanceの10月30日、31日、11月1日付公式アップデートおよびFBIの声明を基に構成した。FBIは今回の攻撃を北朝鮮系グループ「TraderTraitor」に帰属させている。Reutersの報道は検索結果およびEuronext経由の転載を通じて参照した。
90%から95%への進展
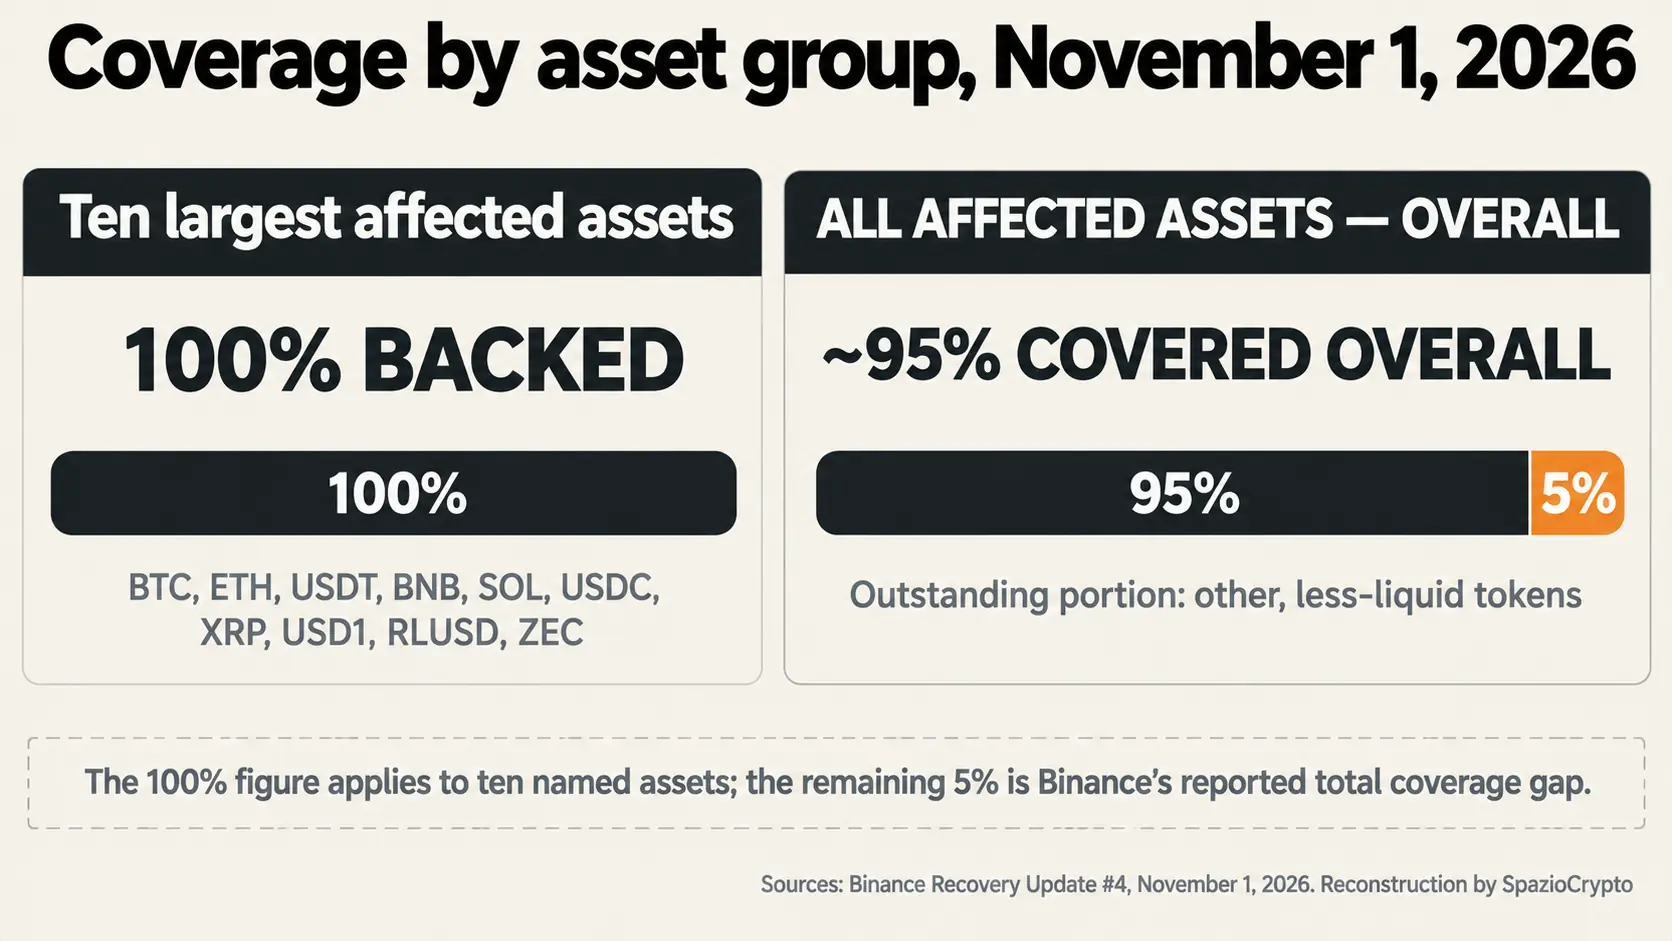
Binanceは10月31日に資産の90%を補填したと発表していた。同社によると、Bitcoin、Ether、USDT、BNB、Solana、USDC、XRP、USD1、RLUSD、Zcashはいずれも100%の補填状態に戻った。残る差分は流動性の低い上位10銘柄以外のトークンで、取引所が市場およびOTC取引で調達を進めていた。
11月1日に公開された第4回アップデートでは、補填率は95%と発表された。同アップデートでは80%から90%への進展も改めて言及したうえで、95%への到達と残5%の調達継続が明記されている。最新の数値は95%であり、これが現時点の公式ステータスだ。
この数値が示すのは、Binanceが代替資産として調達したとする割合であり、流出した資金のうち追跡・回収された割合ではない。補填の財源として、同社は自社資金、SAFUユーザー保護ファンドの一部、先物保険ファンドの一部を充てると説明している。10月30日付の発表では。63億4,000万ドル超を確保済みとし、そのうち約50億ドルはすでに対象トークンと同じ形で保有していたと述べていた。
「補填済み」は「回収済み」を意味しない
この区別は極めて重要だ。市場での代替購入は取引所が顧客に対して負う義務上の資産残高を回復させるが、攻撃者の手に渡ったトークンの制御を取り戻すことにはならない。Binanceは経済的な損失を顧客に転嫁しないと約束しており、流出資産は引き続き追跡・捜査の対象となっている。
凍結に関する数値は別途整理する必要がある。Binanceの10月30日付アップデートでは、法執行機関、ブロックチェーン分析企業、トークン発行体、業界パートナーの協力により、約30億ドルがオンチェーンで凍結されたと報告されていた。Reutersの11月1日付報道では、金曜日時点で約30億ドルが「特定済み」と伝えている。「特定済み」は必ずしも「凍結済み」を意味せず、どちらの表現も「回収完了」とは異なる。
今回の事案は取引所への攻撃と資産管理の在り方という、より広い問題と直結している。SpazioCryptoではBinance攻撃の当初発表を詳報しており、暗号資産ハック特集ページでも関連事例をまとめている。取引所に資産を預けることと、自己管理ウォレットを使うことの違いについては、暗号資産の保管ガイドで解説している。
FBIが攻撃をTraderTraitorに帰属認定
言い換えると、FBIは10月31日、Binanceから63億ドル超の仮想資産が流出した事案について、10月29日前後に発生した北朝鮮によるサイバー攻撃と認定し、公式声明を発表した。FBIはこの特定の攻撃活動を「TraderTraitor」と命名している。これはFBIによる公式の帰属認定であり、司法上の確定判決でも技術的な侵害報告書でもない。
FBIの声明によると、FBIおよび米国のパートナー機関は、攻撃者が流出資産を主にEthereumに換金する動きを観察している。FBIはさらに、マネーロンダリングの一環としてDeFiサービスや即時スワップを通じた追加換金が行われる可能性があると警告している。ただし、声明はすでにETHに換金された具体的な金額を明示していない。Binanceは当局および業界パートナーと協力して資金追跡を進めていると述べている。
FBIはノード運営者。DeFiサービス、即時交換サービス、仮想資産サービス事業者に対し、声明に掲載されたアドレスに関連するトランザクションをブロックするよう求めた。この措置は追加的な資金移動を妨害することを目的としており、資金が回収されたことを単独で証明するものではない。侵害がどのように発生したかの詳細はいまだ不明な点が多く、Binanceは複数のアクセス経路が関与していたとしており、調査は継続中だ。
暗号資産セキュリティ関連の事案全体については、SpazioCryptoのセキュリティアーカイブで追跡できる。最近の事例としては、申告済みの損失と非アクティブアドレスが関係したCoinDCXの件がある。ウォレット固有のリスクについては、ハードウェアウォレットのデータ侵害分析も参照されたい。
出金再開:段階的な再稼働を発表
Binanceが公表した第4回アップデートによると、第1フェーズの開始は11月1日UTC午前6時から9時、日本時間では同日午後3時から6時と設定されていた。対応ネットワークとして、Bitcoin、Ethereum、BNB Chain、Tron、Solana、XRP、Dogecoin、Polygon、Avalanche、Arbitrum、Base、OptimismおよびSuiを含む15本のネットワークが列挙されている。ただし実際の利用可能状況はネットワークと銘柄の組み合わせによって異なり、再開タイミングも一律ではない。
Binanceはユーザーに対し。出金ページまたはネットワーク状態ページで実際の利用可否を確認するよう促している。同アナウンスは初期フェーズでの遅延が生じる可能性を明記したうえで。その他の銘柄については安定性とセキュリティの検証を経て順次再開すると説明した。発表された時間枠は本稿執筆時点で経過しているが。取得した声明はすべてのネットワークの再開完了を証明するものではない。
出金停止はインシデントの封じ込め。被害規模の評価、出金インフラの検証を目的とした予防措置として位置づけられていた。サービスの段階的再開は。準備金回復とは切り離して判断すべき運用指標だ。プラットフォームは不足銘柄の購入や盗難資産の追跡を続けながら。一部送金の再開を先行させることができる。
Binanceの状況整理
確認済みの事実と未確認の事項
- 確認済み: Binanceはカバー率95%を自社声明で表明しており、FBIはTraderTraitorによる攻撃と認定している。
- 未明示: 95%は攻撃者から取り戻した割合ではなく、FBIの警告文には変換されたETHの数量が記載されていない。
- 今後の注目点: 各ネットワークの出金実績、残り5%の銘柄購入状況、インシデントに関する技術報告書の公開。
より大きな視点から読む
本稿の見解として明示するが、Binanceの対応は二つの課題を同時に解決しようとしている。顧客残高のカバーを維持すること、そして流出資金の移動を封じることだ。前者は代替資産を購入する取引所の財務力に依存し、後者は当局、発行体、そしてトランザクションを特定または凍結できる事業者間の連携にかかっている。一方の進捗は他方の成否を自動的に示すものではない。
注視すべき具体的なシグナルは、検証可能な最新の準備金証明の公表、各ネットワークと銘柄の実際の出金再開状況、未購入トークンの残存比率、そして追跡・凍結された資金に関する当局の更新情報だ。Binanceは調査終了後にインシデントのポストレポートを公表すると約束している。それまでの間、95%はカバー水準に関する取引所自身の申告にとどまり、TraderTraitorへの攻撃帰属はFBIが示した認定として扱われる。