Binanceは、オンチェーンデータが数時間前から示していた事実を公式に認めた。2026年10月29日夜から30日未明にかけて発生したBinanceへのサイバー攻撃により、推定約63億ドル相当の不正出金が行われた。日本の暗号資産ユーザーにとっても、世界最大の取引所で起きたこの事件は対岸の火事では済まされない。
公式声明は10月30日02:23 UTC(日本時間同日11:23)に公開された。世界最大の出来高を誇る同取引所は、ブロックチェーンパートナーの協力のもと約30億ドル相当をオンチェーンで凍結したこと、入出金を一時停止したこと、そしてSAFUファンドおよび自社資金で損失を全額補填する方針であることを表明した。仮に調査でこの金額が確定すれば、暗号資産史上最大の盗難となり、2025年2月のBybitハッキングの4倍超に相当する。
User funds are safe!
,CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
Binanceが10月30日の公式声明で明かした内容
Binanceチームが公開した声明文は簡潔かつ慎重な内容だった。予備調査によると、今回の事件はDevOpsエンジニアのノートパソコンが侵害されたことを起点に、攻撃者がサービスコンテナにアクセスし、不正な出金トランザクションを送信した可能性があるとしている。同社は、ウォレットの秘密鍵が流出した証拠は現時点で見つかっていないと明言し、すべての事実確認が完了した後に詳細な技術的ポストモーテムを公開すると約束した。
Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
,Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
被害総額の推定は約63億ドルで、そのうち約30億ドルはすでにオンチェーンで凍結済みとされている。Binanceは調査完了後に最新のProof of Reservesを公開するとも述べた。即時対応策として挙げられたのは3点:セキュリティチェック中の入出金一時停止、不正アドレスの認証取り消し、そして資金追跡・回収に向けた法執行機関およびブロックチェーン・インテリジェンスパートナーとの連携だ。一次情報源は2026年10月30日にBinanceが公開したSecurity Incident Updateである。
事件の時系列:Binance 14ウォレットから凍結まで
セキュリティ企業とオンチェーン調査担当者が再構成した経緯は、10月29日夜に始まる。ブロックチェーンアナリストたちが、Binanceとラベルされたホットウォレット、特に「Binance 14」および「Binance 16」として知られるアドレスから異常な資金流出を検知した。Blockaidのフォレンジック分析によると、これらのアドレスから約16億ドル相当のUSDT、約8億ドル相当のUSDC、数億ドル相当のETHのほか、UNI、LINK、RLUSDおよび数十種類の小規模トークンが流出。複数の調査報告は、資金の大半が約20分以内に移動され、約10のブロックチェーン上に分散されたことを示している。
User funds are safe.
,Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
取引所からの最初の公式発信は、セキュリティ上の異常を確認中とする一般的な投稿だった。その直後、Binance共同創業者・株主のChangpeng Zhao(CZ)がXへの投稿でハッキングである可能性を認め、TetherとCircleによる迅速な凍結対応に謝意を示したうえで、ユーザー資金は全額カバーされると確信している旨を表明した。その後の数時間でBinanceは凍結済み資金の推定額を25億4000万ドルから約30億ドルへと引き上げ、損失補填の方針を公式化した。
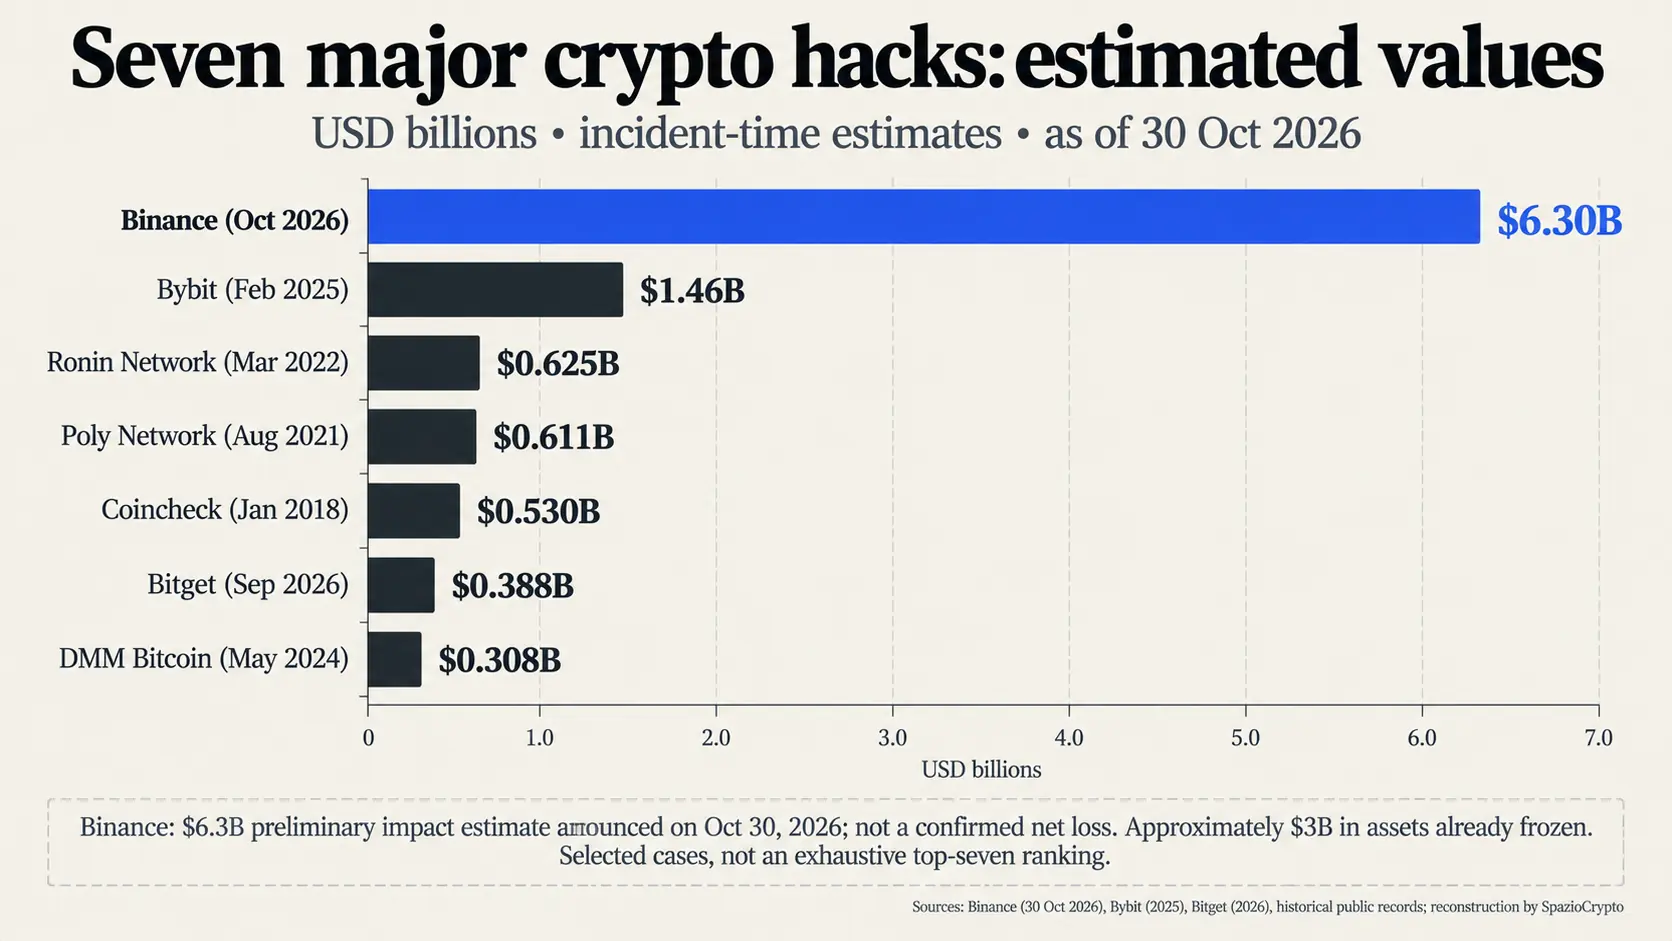
史上最大級の被害額:過去のハッキングとの比較
実際には、63億ドルという数字はBinance自身が発表した推定値であり、第三者機関による検証はまだ完了していない。Chainalysisの分析では被害額は約59億ドルと試算されており、Arkham Intelligenceは攻撃者とラベルされたウォレット内の資産を約58億4000万ドルと追跡している。一方、Blockaidは当初、EthereumとArbitrumおよびAvaxチェーン上の不審な送金として約33億ドル相当を特定していた。
Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
,Jeremy Allaire (@jerallaire) October 29, 2026
最終的な被害額がどの水準に確定するにせよ、その規模はこれまでの記録をはるかに超える。2025年2月にBybitが受けた約15億ドルの窃盗事件は、当サイトがBybitによる北朝鮮・Lazarusグループへの提訴まで追跡した案件であり、それまでの絶対的な記録だった。直近の比較対象として、2026年9月24日のBitgetへの攻撃(後に3億8,750万ドルに修正)はわずか1か月前に「年間最大」とされていた。比率の観点からも見ておきたい。攻撃前、DefiLlamaの公開データによるとBinanceが保管する顧客資産はBNBなどの自社トークンを除いて1,450億ドル弱であり、今回の損失はその総額の4%強に相当する。
TetherとCircle: 盗難資金の半分を食い止めた緊急制動
今回の対応で最も注目すべき動きはBinanceではなく。ステーブルコイン発行体から来た。TetherのCEOであるPaolo Ardoinoは。潜在的な攻撃に関連する15億6,700万ドル超のUSDTを凍結したとXで表明した。CircleのCEO Jeremy Allaireは法執行機関と連携し。8億ドル超のUSDCのブロックを確認している。
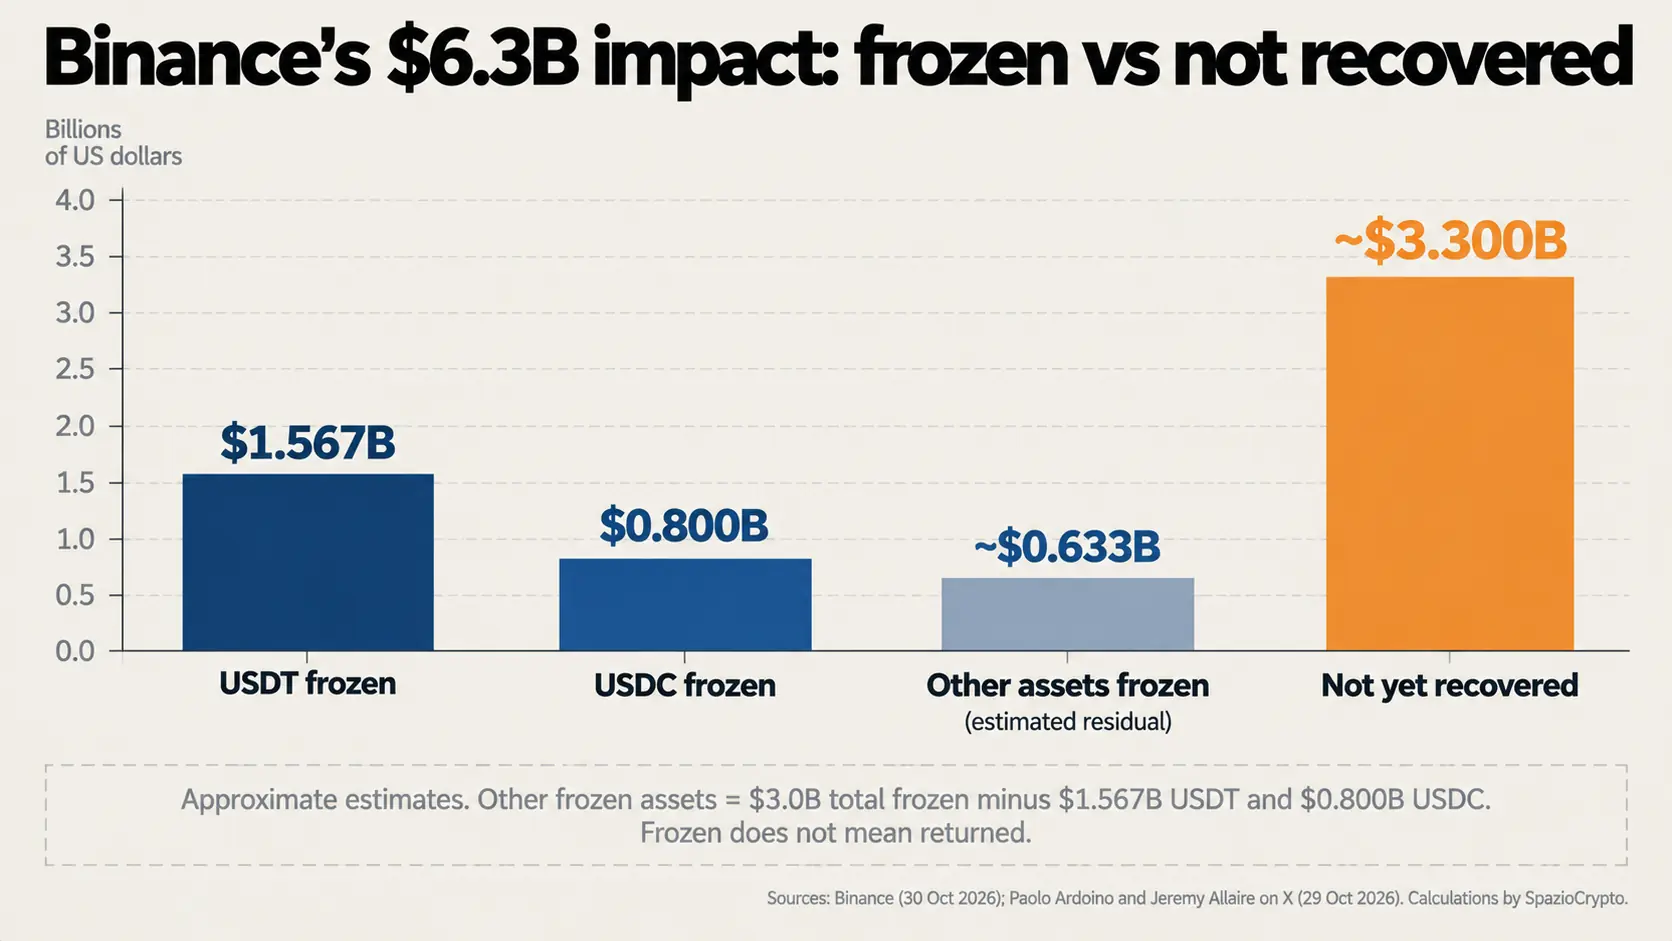
両発行体は数時間のうちに合計約24億ドルを凍結した。これはBinanceが「凍結済み」と発表した30億ドルのうち最大の部分を占める。このメカニズムは今年すでに複数回記録してきたものと同じだ。イランに関連する3億4,400万ドルのUSDT凍結、Moneroの異常なポンプ後の7,200万ドルのブロック、そしてイランの取引所WallexへのTetherとCircleの共同介入のいずれも、中央集権型発行体がアドレスをブラックリストに登録することでトークンの移動を停止させるものだ。
このメカニズムの限界も同様に明確だ。Tech-ishの調査を複数メディアが引用したところによれば、TetherのブラックリストMが機能する前にすでに約7億ドルのUSDTが受け取りアドレスから流出しており、その大部分はイーサに変換された。ETHおよびビットコインで保有される部分はいかなる発行体も凍結できないため、回収の難易度が最も高い。最後に重要な点として、「凍結」は「返還」を意味しない。凍結された資金を正当な所有者に戻すには、通常、法的手続きが必要であり、標準的な返還スケジュールは存在しない。
SAFUファンドで足りるか: カバレッジの試算
実際には、Binanceはすべての損失をSAFUファンドと自社資産で補填し。ユーザー資産は安全であると表明した。これはあくまで取引所による宣言であり。独立した検証はまだ行われていない。公式声明が明示的に「企業リソース」にも言及している理由は。数字を見れば分かる。
**Service Update**
,Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
2018年7月に創設され、取引手数料の一部で積み立てられるSecure Asset Fund for Users(SAFU)は、2026年初頭に全額ビットコインへ転換された。同ファンドの公開ウォレットには約1万5,000BTCが保管されており、過去数週間のビットコイン価格に応じて10億ドルから12億7,000万ドルの間で変動していた。Binanceが凍結済みとする約30億ドルに対し、管理外に残る約33億ドルとの比較では、SAFUだけでは未回収分の3分の1未満、総損失の5分の1未満しかカバーできない。残りは取引所の貸借対照表から捻出する必要がある。Binanceは2019年5月のハック(当時の約4,000万ドル相当の7,000BTC流出)でも同ファンドを活用したが、今回の規模とは桁が違う。クリーンアップ完了後に公表が約束されたProof of Reservesの更新版が、今後数週間で最も注目されるドキュメントとなるだろう。
背後に誰がいるか: 北朝鮮説はまだ予備的段階
Binanceは帰属について明言を避け、責任者特定のために法執行機関と協力中とのみ述べている。一方、複数のブロックチェーン分析会社は北朝鮮を示唆する。TRM Labsは、Lazarusグループ傘下の作戦部隊「TraderTraitor」の関与が濃厚と判断しており、独立調査者のZachXBTは攻撃者をLazarusである可能性が高いと説明している。
CoinDesk が取材した捜査関係者によると、これほどの規模の作戦を実行できる主体は世界でも極めて少数に限られるとしながらも、帰属認定はまだ確定していないと警告した。北朝鮮系グループは通常、10月29日夜に観察された動きより資金移動と売却のペースが速いという点も指摘されている。Binance が説明したアクセス経路は、外部ベンダーの開発者端末が侵害された Bybit 事件、そして取引データの偽造を可能にしたバックエンドシステムの侵害が明らかになった9月の Bitget 事件と酷似している。三件すべてに共通する弱点は、ウォレット暗号化の欠陥ではなく、それを管理する人的・インフラ連鎖にあった。
Binance 利用者への影響
運営面では、共同 CEO の Yi He 氏が、Binance は48時間以内に出金を再開する予定だと表明した。その後の公式サービス更新によれば、入金はすでに通常通り機能しており、停止対象は出金のみで、サービスおよび関連アドレスの全面的な審査が完了するまで継続するとされている。
本稿公開時点でサービスが全面復旧したとの確認は取れていない。欧州連合在住の読者に向けた補足として、当サイトの取引所ディレクトリに記載の通り、Binance は MiCA ライセンスを期限内に取得できなかったため2026年7月1日付で EU 居住者向けサービスを停止しており、EU ユーザーの直接エクスポージャーは残余ポジションや EU 域外エンティティ経由で開設されたアカウントに限定されている。市場の反応については、TradingView のデータでは、ビットコインが6週間ぶりの安値となる77,000ドル割れに下落し、イーサリアムが約2,200ドル付近で5%超下落、最も影響を受けたトークンである BNB は24時間で7%から8%下落した。CoinGlass のデータでは、最初の1時間だけで6億ドル超のロングポジションが清算されたとされている。
実務的な観点では、Binance 自身が呼びかけているとおり、プライベートメッセージ・メール・SNS 経由で届く補償、本人確認、事件に関する更新情報を謳うリンクは一切クリックしないこと、そして情報はアプリまたは公式サイトのみで確認することが重要だ。ハッキング直後の数時間は、詐欺集団がフィッシングキャンペーンを仕掛ける最も多い時間帯だからだ。取引所に資産を預けているユーザーは、公式アナウンスページを通じて状況を追跡でき、公開され次第、更新済みの Proof of Reserves も確認できる。
この攻撃が中央集権型取引所を巡る議論を変える理由
今回の Binance の事件は、記録的な侵害が相次いだ秋の終わりに発生した。9月の攻撃を受けた Bitget が段階的なスケジュールで出金を再開せざるを得なかった経緯も記憶に新しく、今回の事件は議論を三つの次元に押し広げている。
第一は技術的な次元だ。出金インフラへのアクセス権を持つ単一のノートパソコンが侵害されるだけで攻撃が成立するという手口は、コールドウォレット構成だけでは防ぎきれない。Bybit、Bitget、そして今回の Binance のポストモーテムはいずれも同じ結論に向かっている。
第二は構造的な次元だ。Tether と Circle が数分以内に24億ドル超の資産を凍結できたことは、業界における最大の被害抑制手段として機能した。しかし同時に、クリプト業界で最も広く使われる資産が二つの中央集権的な発行体に依存していることを改めて示しており、検閲可能性という観点から重大な問いを突きつけている。
第三は信頼の次元だ。Binance は全損失を補填すると発表したが、真の検証はポストモーテムの透明性、更新された Proof of Reserves、そして出金が完全に再開されるまでのスピードにかかっている。この三点については、公式確認が届き次第、本稿を随時更新していく。