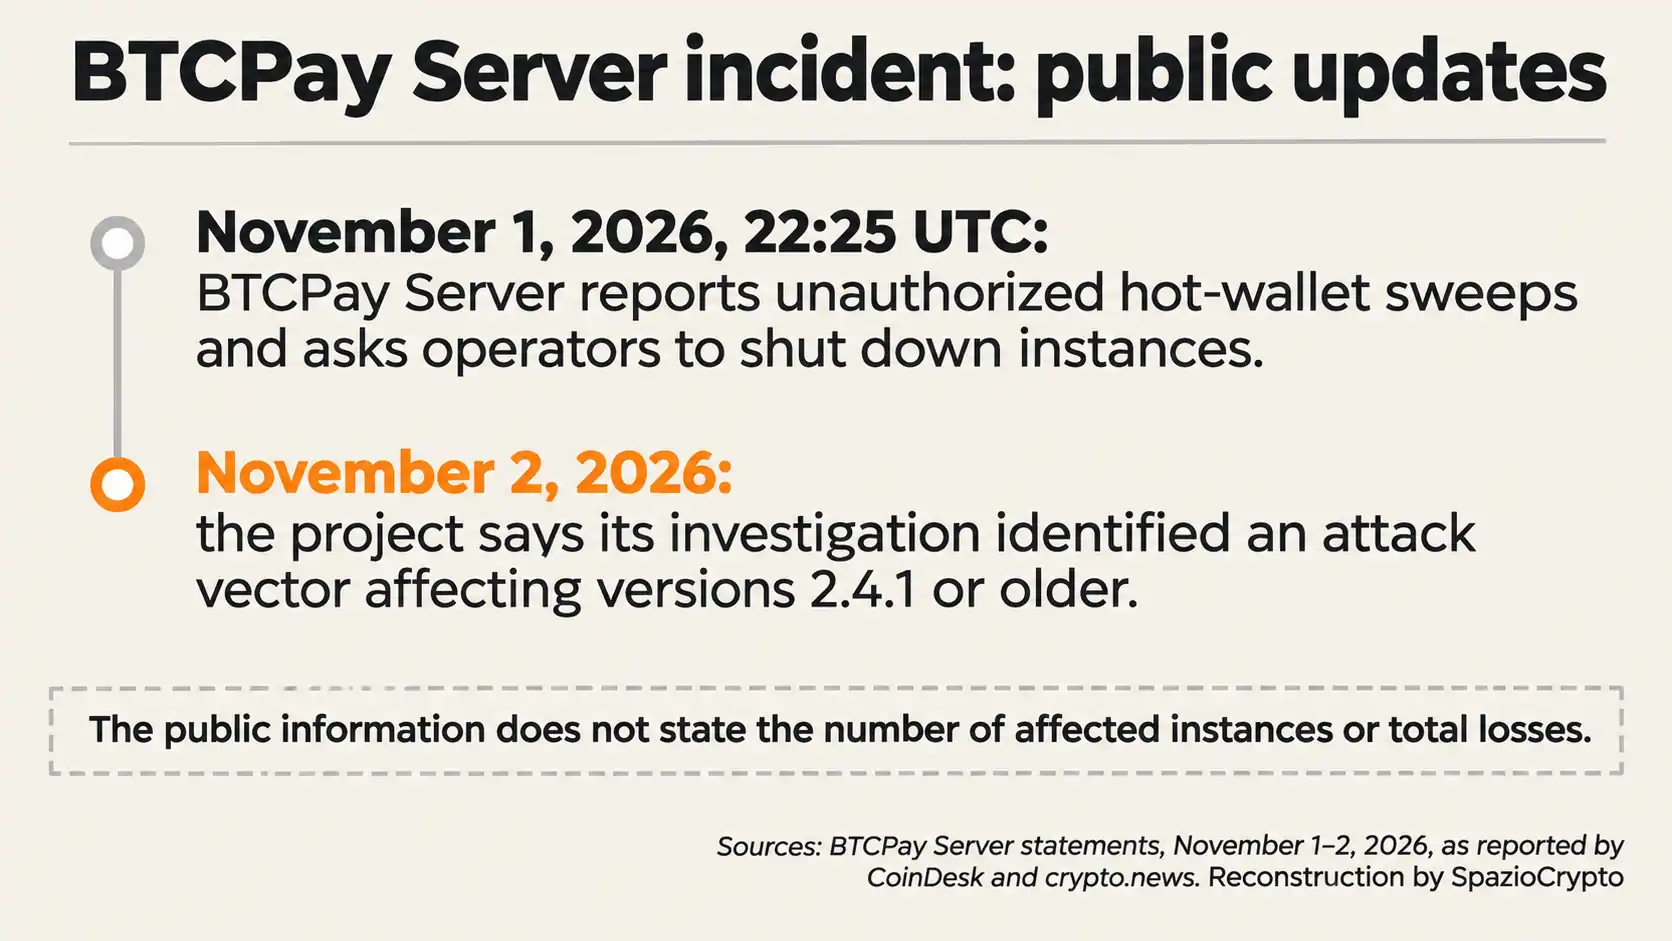
BTCPay Serverは2026年11月1日午後10時25分(UTC)、不正アクセスによってホットウォレットが空にされたという報告を受け、すべてのオペレーターにインスタンスのシャットダウンを要請した。公式XアカウントによるポストではサービスをStopするコマンド./btcpay-down.shを実行するよう呼びかけ、調査が完了するまで運用を停止するよう求めた。
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
,BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
翌11月2日、チームは最初の調査結果を公表した。Crypto.newsの報道によると、攻撃ベクターはバージョン2.4.1以前に関連している可能性が高く、バージョン2.4.7に更新済みのインストール環境でホットウォレット流出が確認されたとの信頼性ある報告は受けていないとされている。ただしこれはあくまで暫定的な見解であり、脆弱性の技術的詳細や、2.4.1以降のすべてのバージョンが安全であるという確証はまだ得られていない。
現時点で判明していること
BTCPay Serverの創設者であるNicolas Dorierは、調査した事例において攻撃者が対象サーバーへの管理者権限を取得していたと述べた。ただし、どのような手段で侵入したかは現時点では不明だ。プロジェクト側は、被害を受けたオペレーターの数や盗まれた資金の総額についても公表していない。
最初の警告は全オペレーターに向けられたもので、脆弱なバージョンやパッチの特定には言及していなかった。11月2日付けの続報でバージョン2.4.1以前に疑いが絞られたが、技術的な根本原因や今回のインシデントに対応する修正プログラムはまだ発表されていない。
BTCPay Serverはオープンソースのセルフホスト型ソフトウェアであり、加盟店やサービス事業者が独自のインフラを管理しながらBitcoin決済を受け付けることができる。一部の設定ではホットウォレットがサーバー上にトランザクション署名に必要な秘密鍵を保持するため、サーバーが侵害されれば関連する資金も危険にさらされる。保管方法はオペレーターが選択した設定に依存する点に注意が必要だ。
今回の問題はあくまで報告のあったインストール環境とウォレットに関するものであり、公開情報はBitcoinネットワーク全体やすべてのBTCPay Serverインスタンスが侵害されたことを示すものではない。
まだ解明されていない問題点
実は、調査では被害インスタンスの数、損失総額、攻撃者が管理者権限を取得した経路がいまだ特定されていない。バージョン2.4.1より新しいバージョンへの影響範囲についても、プロジェクトからの追加情報が待たれる。
オペレーターにとって現時点で最も具体的な情報は、11月2日に示されたバージョンに関する指摘と、調査中はインスタンスを停止するよう求めた当初の要請だ。サーバーをいつ、どのような条件のもとで再稼働できるかは、今後の公式発表と技術的詳細の開示を待って判断することになる。日本国内でBTCPay Serverを運用している事業者は。金融庁(FSA)の資金決済法に基づく義務を念頭に置きながら、公式チャンネルの情報を注視する必要がある。