金庫を破るのに、必ずしも力は必要ない。偽の採用面接に招待されるだけで十分な場合もある。2026年11月3日、BinanceはEIP-7702を悪用したBinanceへのサイバー攻撃に関する最初の技術報告書を公開した。10月29日に発生した約63億4000万ドル相当の盗難事件だ。同取引所の説明によると、攻撃は6月に改ざんされたHomebrewインストーラーを起点とし、9月には偽の採用面接が実行された。攻撃者はBinance内部のAIツール、署名サービス、そしてEthereumのEIP-7702承認を悪用してウォレットに到達した。現時点でCoinGeckoのデータによると約28億5000万ドルが凍結されている。ただし、これはBinanceによる社内かつ予備的な説明であり、発表された独立した第三者レビューはまだ公表されていない。
私たちはBinance Squareでリリースされた報告書(シンガポール時間を使用)を確認し、CoinDesk及びThe Hacker Newsの報道と照合した。以下のタイムスタンプはすべてUTCに変換している。
どのように侵入したか
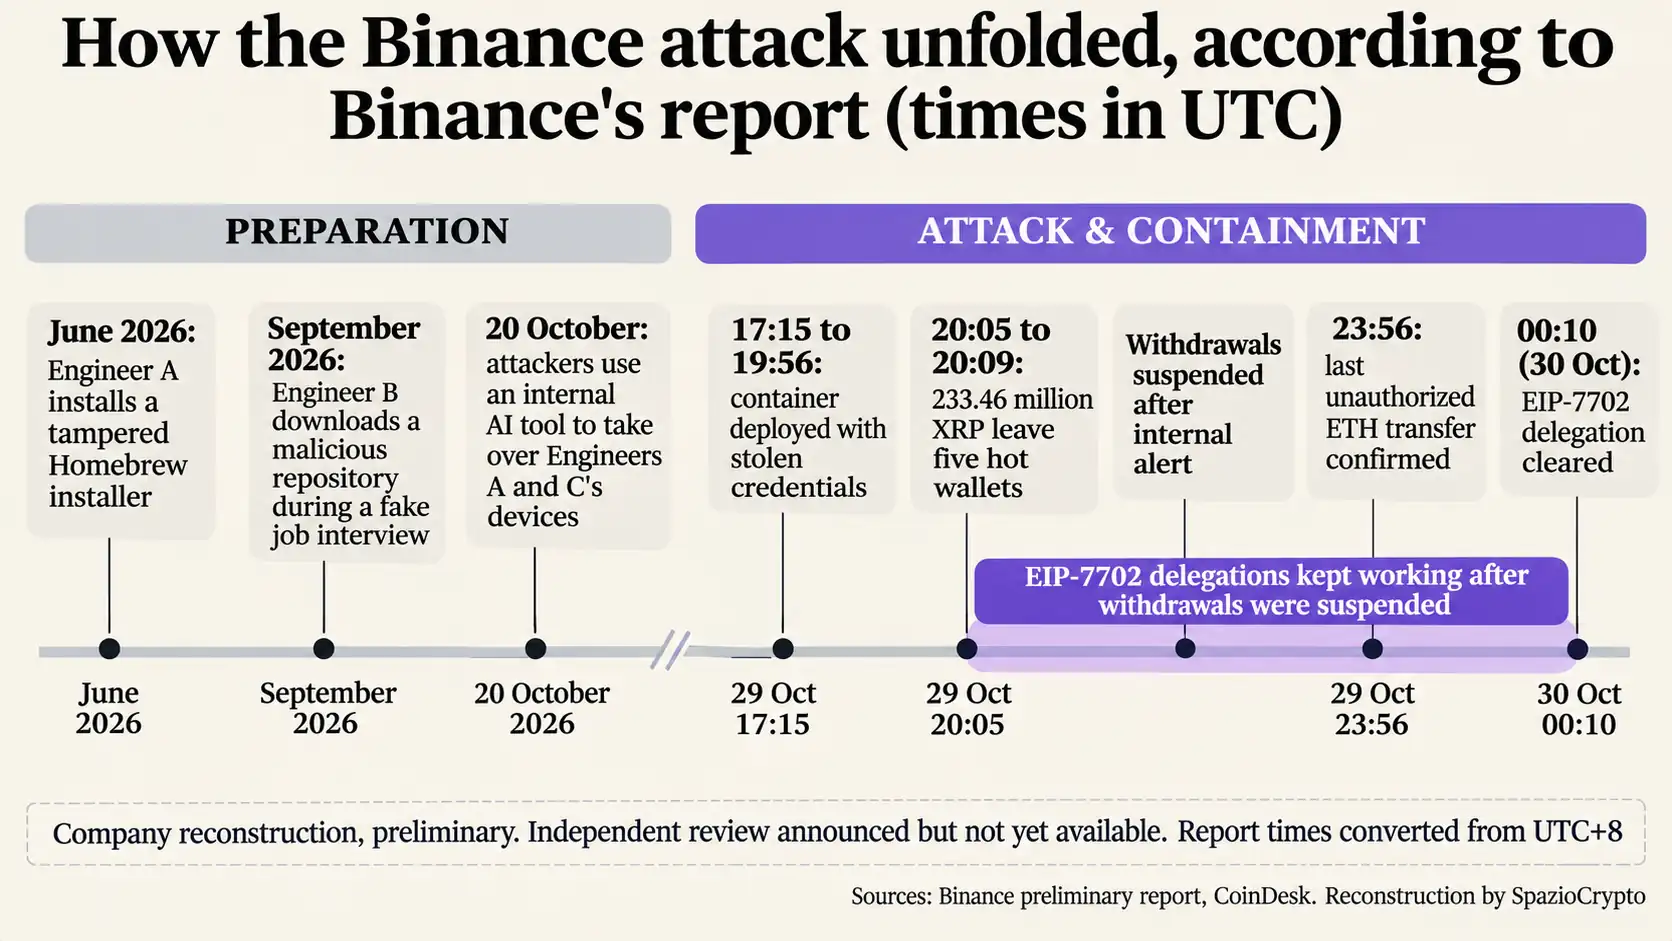
最初の侵入口は6月に開いた。報告書によると、ウォレットインフラを管理するチームの「エンジニアA」が、AIツールを探して検索エンジンから改ざんされたHomebrewのインストーラーをダウンロードしてしまった。Binanceはデバイスを交換し認証情報を変更したが、当該エンジニアの役割と同僚に関するデータはすでに外部に流出していた。
,Binance (@binance) November 3, 2026
9月には「エンジニアB」(開発者)が標的となった。偽のプロジェクトディレクターが求人プラットフォームで接触し、偽の人事担当者がビデオ面接を行った。その後、偽のCEOが業務用PCにダウンロードするよう技術課題を送付した。その課題の中には悪意あるリポジトリが含まれており、報告書によればPythonバージョン管理ツール「pyenv」の正規コンポーネントを置き換えるものだった。CoinDesk の報道では、このマルウェアはデバイスのセキュリティチェックをすり抜けたとされる。これらの手口は、取引所や当局を装った詐欺によく見られる手法と共通している。信頼は事前に構築し、被害は後から生じる。
ウォレットへの到達経路
10月20日、攻撃者はエンジニアBのPCと内部AIツールを使い、エンジニアAとCのデバイスを制御下に置いた。Aのデバイス上に。コンテナ(すぐに使える状態のソフトウェア実行環境)を起動する権限を持つトークンが見つかった。AIは今や金融機関のプロセスの中核に組み込まれているが、ここでは攻撃の一段階として機能した。
10月29日17時15分から19時56分(UTC)の間に。攻撃者はエンジニアCのデバイスに侵入し、盗んだ認証情報でコンテナを起動してスクリプトを実行した。これにより、通常の出金プロセスを迂回する形でホットウォレットのトランザクション署名を行う内部サービスへのアクセスに成功した。20時05分(UTC)には最初の送金が始まり、4分間で5つのウォレットから2億3346万XRPが移動した。
EIP-7702とはどのような役割を果たしたか
EIP-7702は、2025年のEthereumのPectaアップグレードで導入された機能だ。通常のアドレスがスマートコントラクトへ一時的に実行を委任できるようにするもので、手数料を代わりに支払ったり、複数の操作をまとめて実行したりすることが可能になる。委任状のような仕組みで、アドレス自体は変わらないが、コントラクトに書かれたルールに従って第三者が操作できる。すでに2025年6月の時点で、The Blockが引用したWintermute社の調査では、委任の80%超が盗まれた秘密鍵でウォレットを空にするために使われていた同一コードのコピーを指していたとしている。
On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making it right.
,Richard Teng (@_RichardTeng) November 3, 2026
No user bears the loss. We set aside more than the full amount… https://t.co/BDmr3wLzOP
報告書によると、攻撃者はトランザクションカウンターを操作して悪意ある委任をホットウォレットに設定するため、50件の署名済みトランザクションを送信した。その委任は出金停止後も機能し続けた。BinanceのウォレットはMPC(マルチパーティ計算)署名を使っており、単一の秘密鍵が存在しないため、委任の取り消しには専用の手続きが必要だった。最後の送金が確認されたのは23時56分(UTC)で、委任が取り消されたのは10月30日00時10分(UTC)、最初の流出からおよそ4時間後だった。
流出額と阻止額の内訳
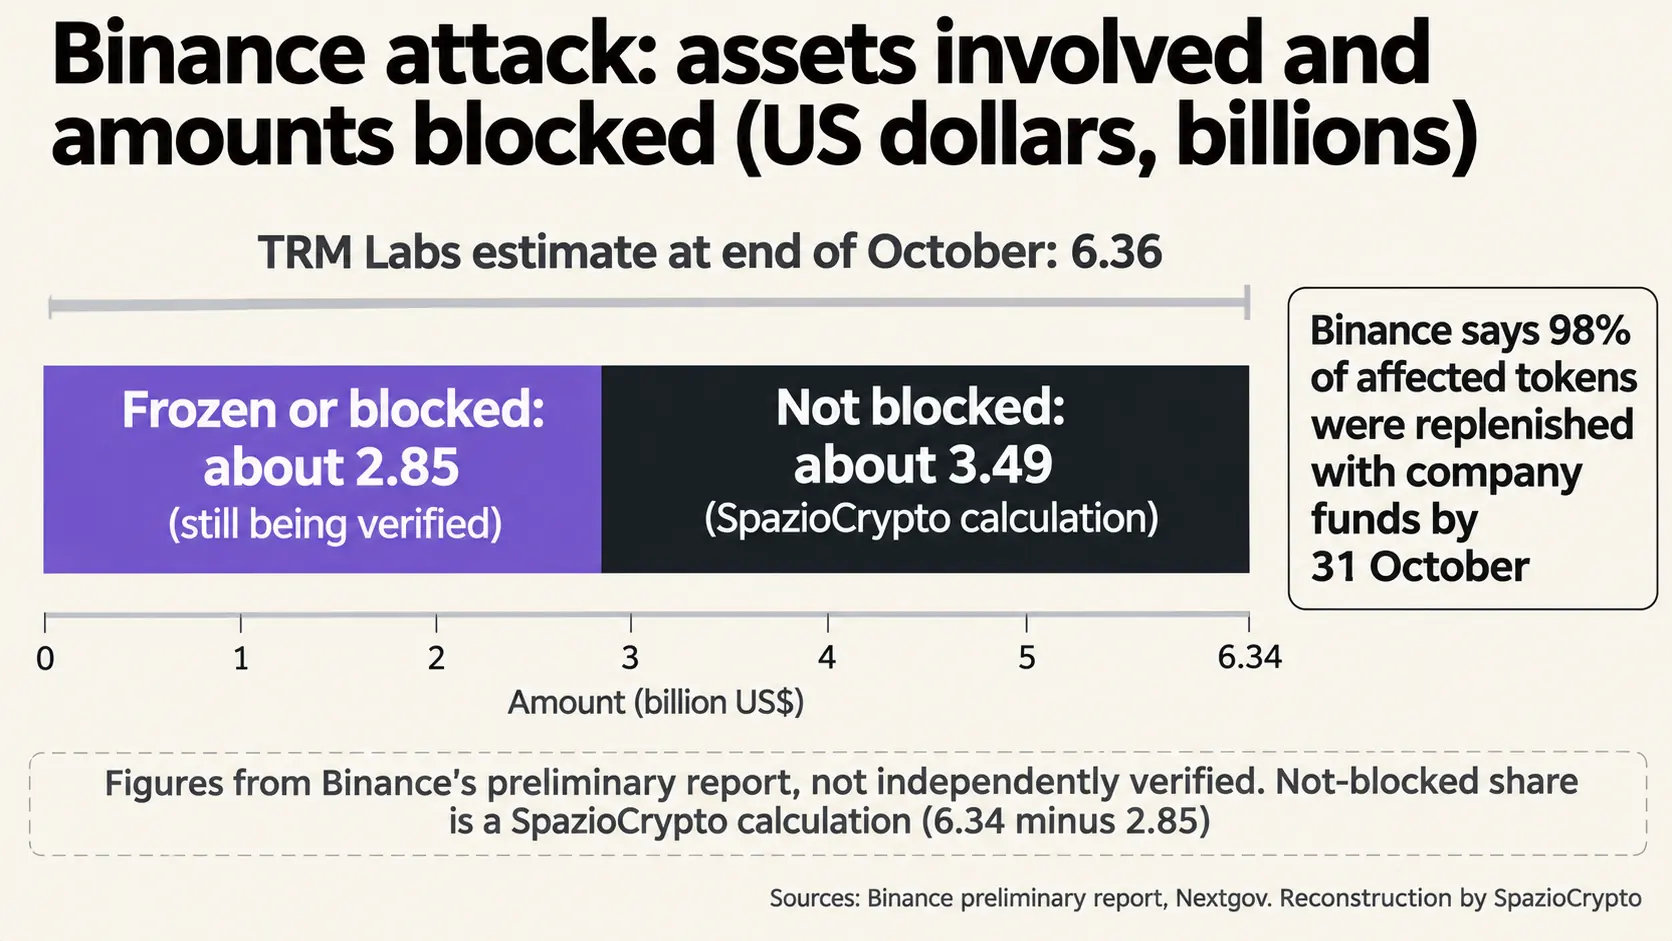
Binanceが公表した被害資産の総額は約63億4000万ドルで、CoinGeckoのデータによれば約97万500 SOL、4420万 OP、1万8270 BTCが含まれる。TRM Labsは10月末時点で63億6000万ドルと試算しており、Nextgovがその数字を報じた。法執行機関と業界パートナーの協力により約28億5000万ドルが凍結または差し止めとなっているが、Binanceはこの数字をまだ精査中だと説明している。自社試算では、凍結対象外の資産は約35億ドルに上る。資産が複数のネットワークに分散している以上、各ネットワーク固有のツールも重要な役割を果たす。その一例がCoinbaseとNoble上のUSDCの事例だ。
ユーザーへの対応としてBinanceは、関連トークンの98%を10月31日までに補填済みと説明し、流動性の低いトークンについては市場で買い戻しを進めていると述べた。損失全額をカバーする方針も改めて表明している。Cointelegraphの報道によれば、出金は11月1日(日曜日)から順次再開された。
背後にいるのは誰か
今回の報告書はFBIの警告を引用し、攻撃を北朝鮮に帰属させている。TRM LabsもNextgovの報道によれば、高い確度でグループ「TraderTraitor」との関連を指摘した。CEOのRichard Tengは、CoinDesk取材に対し「数カ月をかけて構築されたキャンペーンだった」と語り、今年だけでBinanceが北朝鮮関連と疑われる試みを57件ブロックしたと付け加えた。
まだ確認されていないこと
むしろ不明な点は多い。現時点で情報を発信しているのはBinance一社だけだからだ。独立した専門家による第三者レビューは発表されたものの、担当者名も実施時期も明かされていない。攻撃の模倣を防ぐために一部の技術的詳細は伏せられており、凍結資産の数字も精査中のままだ。再現された経緯を外部ソースが一つひとつ裏付けた例は、今のところない。
取引所を利用するユーザーへの影響
取引所の残高はあくまでプラットフォームへの債権であり、その保全は取引所自身の体力に依存する。Binanceは今回対応できると表明したが、すべての取引所がそうできるとは限らない。保管形態の違いについては、当サイトのガイドセルフカストディ・取引所・ウォレット徹底比較で詳しく解説している。自己管理で一部の資産を保有したい場合は、クリプトウォレットの開設方法を参考にしてほしい。
Binance報告書の概要
確認済みの事項と未確認の事項
- 報告済み: Binanceの説明によれば、6月に改ざんされたインストーラー経由、9月に偽の採用面接経由で侵入。10月20日にAIツールを使って内部を横断移動し、10月29日に署名サービスとEIP-7702デリゲートを利用して出金。関与資産63億4000万ドル、凍結済み28億5000万ドル、トークンの98%を補填済み。
- 未開示: 独立レビューの担当機関と実施時期、伏せられた技術的詳細、凍結資産の内訳。
- 今後の注目点: 第三者レビューの結果、回収資産の状況、他取引所による偽採用面接およびEIP-7702デリゲートへの対策。
より広い視点から読む
今回の攻撃で最大の弱点となったのは、スマートコントラクトでもチップでもなく、エンジニアたちの日常業務だったと考えられる。ツールを検索し、採用オファーに応じ、社内AIアシスタントを使う、ごく普通の作業が狙われた。攻撃者は数カ月かけて人と生産性ツールに働きかけ、ブロックチェーンにたどり着いたのは最後の段階だ。海外製AIツールへの依存が高まるヨーロッパにとって、これは暗号資産だけの問題ではない。その実態はEU金融が外国製AIに依存する現状でも示されている。
第二の教訓はEIP-7702に関するものだ。ウォレットの利便性向上を目的に設計されたこの機能が、窓口閉鎖後も存続する委任状に変化した。今後追うべき動向は三つある。独立レビューの結果、デリゲートの表示と取り消しを改善するウォレット側の変更、そして他取引所による偽採用面接対策だ。