Revolutの事件に、重要な新展開が加わった。2026年9月18日、イタリア議会での緊急質問に対する答弁の中で、内務省政務官のワンダ・フェッロ氏が、国家サイバーセキュリティ庁(ACN)とCSIRT Italiaによる調査結果を公式に発表した。RevoluttとイタリアのPEC侵害事案において確認されたのは、関与したイタリア人顧客が680人中8人であること、そしてレッジョ・カラブリア県の県庁に帰属する認証済み電子メールアドレス(PEC)が実際に侵害されていたことだ。これは攻撃者側の主張ではなく、イタリアの公的機関による初めての正式確認である。
ただし、最も重要な留保事項を最初に明確にしておく必要がある。この公式確認が対象とするのは、あくまで限定的な一点である。攻撃者が数日前に主張した、イタリア警察の複数部門への6カ月間にわたるアクセスや147ギガバイトの情報窃取といった、より広範な主張はイタリア当局によって確認されていない。現時点では、引き続き未確認のままだ。以下、公式発表の内容を順を追って整理する。
政府が議会で述べたこと
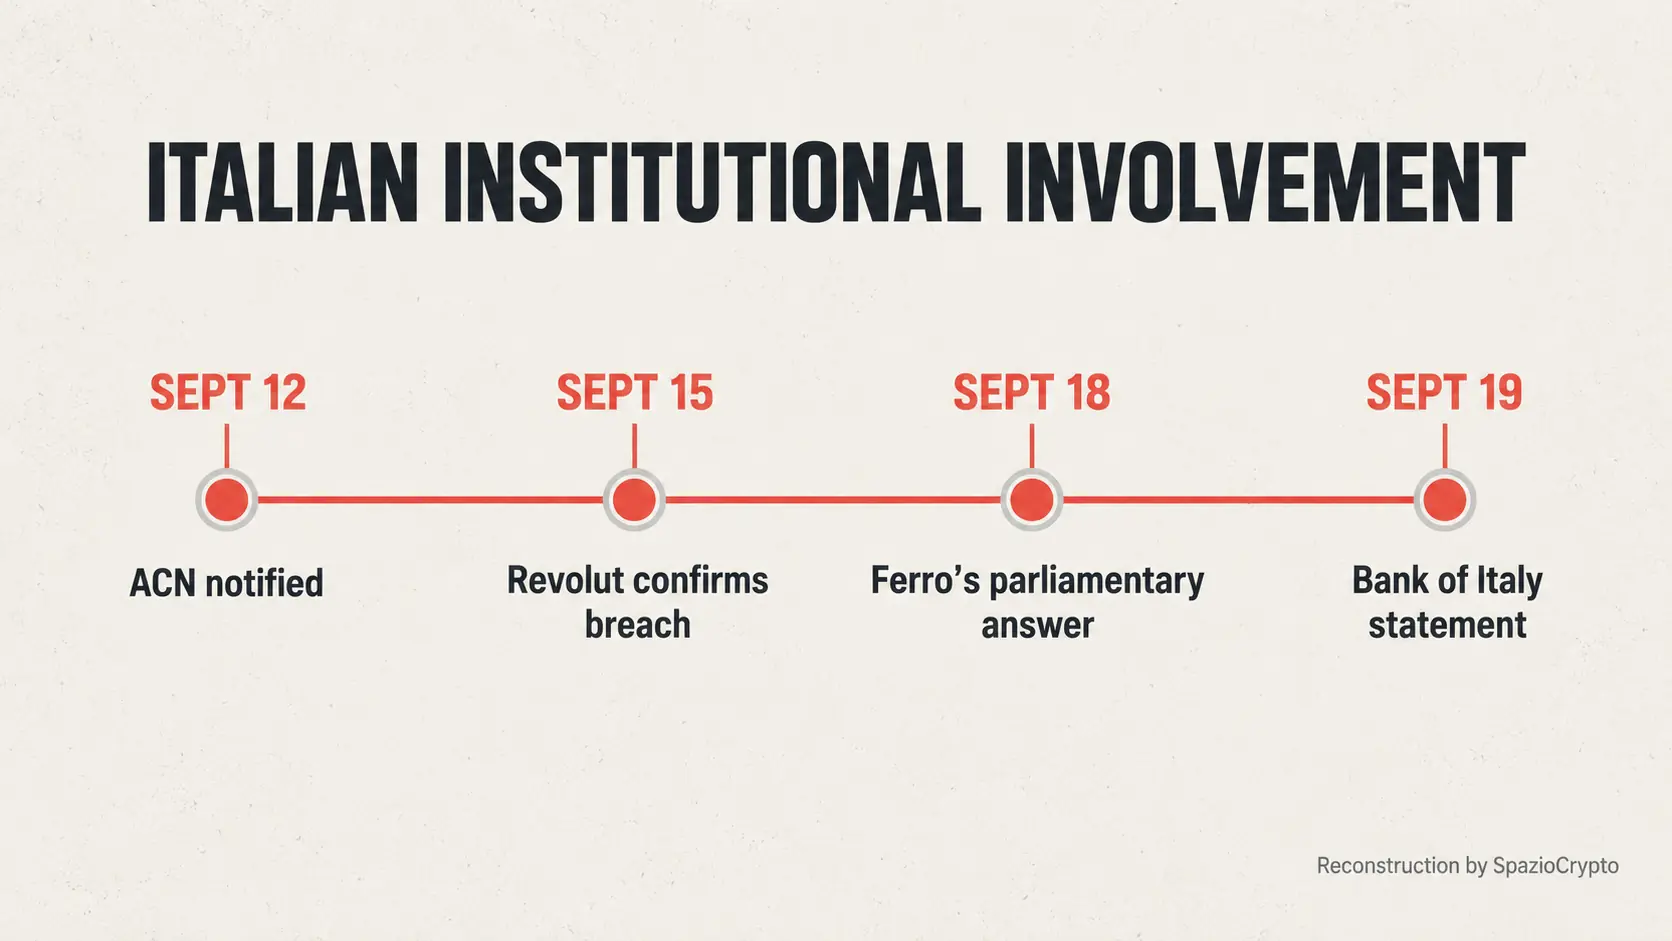
フェッロ政務官の答弁によると、国家サイバーセキュリティ庁はRevolut社から9月12日にサイバーインシデントの可能性について通知を受けた。9月15日、同社は正式にデータ侵害を確認し、計680人の顧客データを提供したこと、うち8人がイタリア人であること、そして関係者には既に直接連絡済みであることを報告した。Revolutはさらに、レッジョ・カラブリア県庁に帰属するPECアドレス1件の侵害を報告した。
技術的に注目すべき点が一つある。CSIRT Italiaによる確認は、県庁のシステムを直接調査した独立した捜査によるものではない。Revolut社自身が提供した、攻撃者が情報要求に使用した不正メールのサンプルを分析することで、特定の技術的要素を検証したものだ。この点は、調査の性質と範囲を正確に理解する上で重要である。
経緯を説明する法的背景
今回の議会答弁から浮かび上がる法的な観点が、この事案が通常のコンプライアンス手続きではなく、政治的・制度的チャンネルを経由した理由を説明している。Revolutは英国法上の主体であるため、イタリアおよびEUのネットワークセキュリティ法制、いわゆるNIS指令の適用対象外となる。そのため、同社はイタリアの国家機関への正式な通知義務を負わない。これが、情報がより非公式な経路でイタリア当局に伝わった理由であり、この問題が標準的な技術・行政手続きではなく、議会で直接議論される事態になった背景だ。
フェッロ政務官は、捜査は現在も継続中であると強調した。国家サイバーセキュリティ庁はRevolut社との継続的な協議を通じて新たな情報収集に当たっており、内務省とも脅威の軽減に向けて連携している。また、郵便警察(Polizia Postale)と全国反マフィア・反テロリズム局(DNAA)も調査に関与していることが明らかにされた。確認された侵害がPECアドレス1件にとどまる現段階でも、この機関的な関与の水準は、当局がこの事案に対して高い警戒感を持っていることを示している。
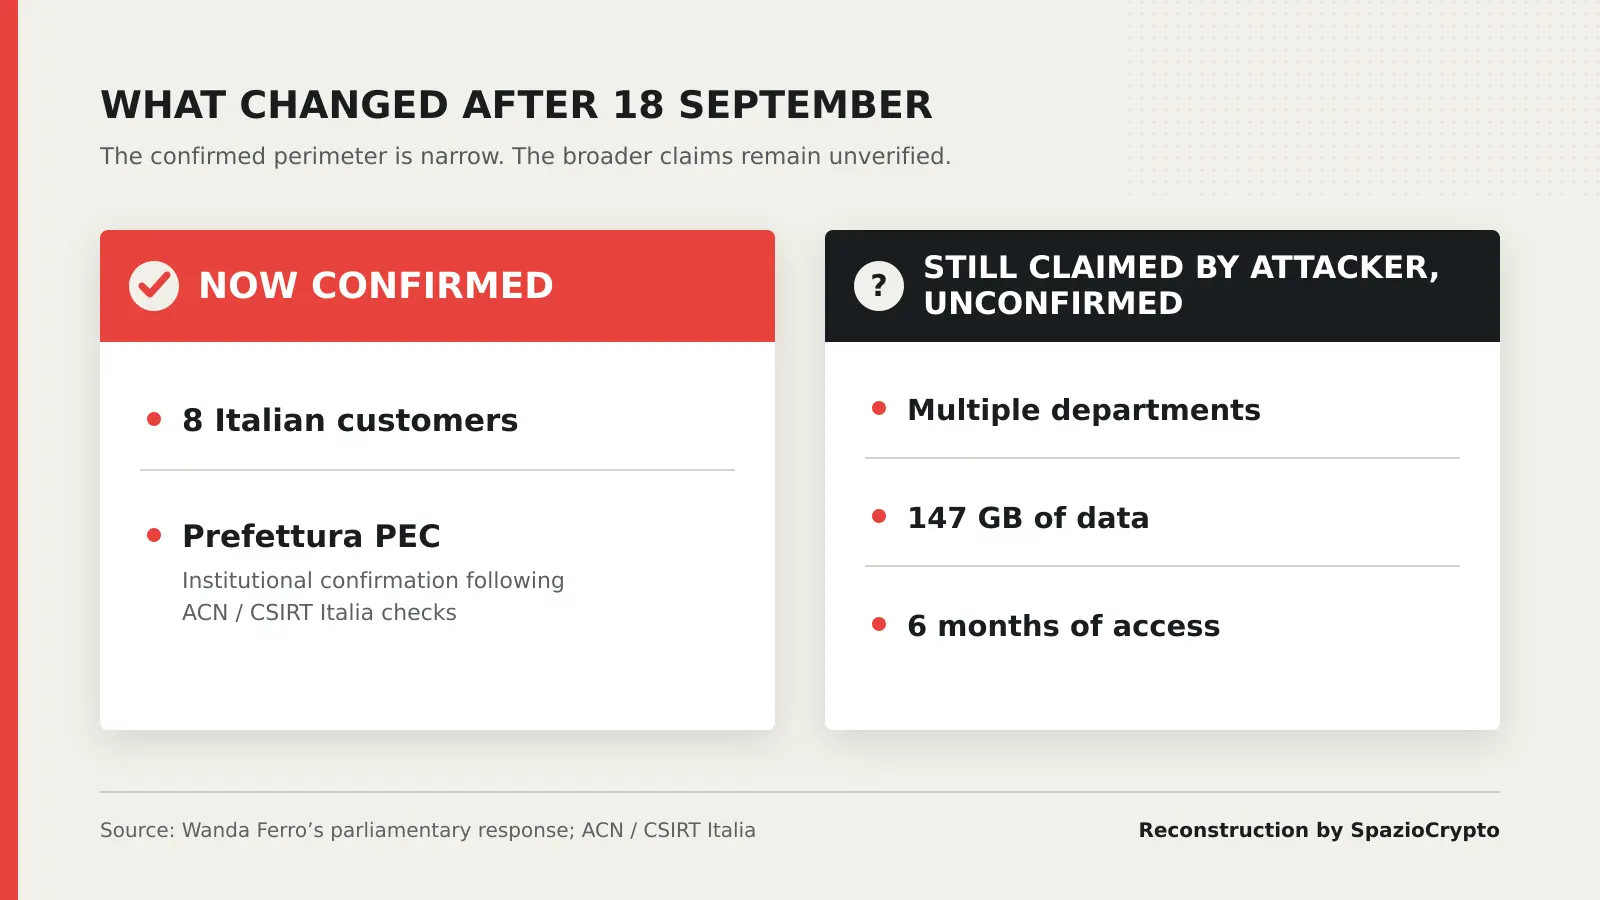
確認済み事項と依然として主張されるのみの事項(9月18日更新)
9月18日の更新で変わったこと。出典: 議会答弁、ACN/CSIRT Italia、2026年
- 現在確認済み: イタリア人顧客8人(680人中)、レッジョ・カラブリア県庁のPECアドレス侵害。
- 依然として主張のみ、未確認: 複数の警察部門へのアクセス、147GB、6カ月間の侵害。
- 調査継続中: 捜査は現在も進行しており、最終的な結論は発表されていない。
イタリア銀行も事態を注視
制度的な対応をさらに補完する形で、9月19日にはイタリア銀行(Banca d'Italia)の情報筋による声明が伝えられた。中央銀行が事態の推移を注意深く見守っているという内容だ。簡潔な表明ではあるものの、この件がサイバーセキュリティから金融監督まで、イタリアの制度機構の複数の階層で監視対象となっていることを示している。単なるセキュリティ上の出来事を超えた広範な含意が、関係機関によって重大視されているという証左といえる。
区別が依然として不可欠な理由
言い換えると、本件の以前の更新でも強調した方法論上の要点に立ち返る必要がある。今回、事件の一部が公式に確認されたことで、この点はさらに重要性を増している。本日の検証が対象とするのは、Revolut自身が提供したサンプルの分析を通じて特定された、単一の認証電子メールアドレス(PECアドレス)に限られる。攻撃を名乗る人物が主張した、はるかに広範な内容、すなわちイタリアの複数の法執行機関が6カ月にわたって侵害され、147ギガバイトの資料が窃取されたという主張とは、まったく別の話だ。詳細については当該主張に関する前回の更新記事を参照されたい。
イタリア当局は現時点でその広範な主張を確認していない。単一のPECアドレスに関する今回の確認を、攻撃者の主張全体への間接的な裏付けとして読み解くべきではない。二つの次元は明確に分離されており、同一視することはジャーナリズムとして誤りであるだけでなく、捜査が最終的な結論に達する前に関係機関に対して不公正な判断を下すことにもなりかねない。
より大きな文脈での読み解き
今回の更新は、具体的な範囲こそ限定的であるものの、Revolutを騙した偽の政府要請に関する最初の報告から追い続けてきたこの事件において、一つの節目を画す。初めて、事件のイタリア側における具体的な要素が主張の域を脱し、制度的な検証を受けた。ただし、その検証は当事者企業が提供したサンプルを通じて間接的に得られたものであり、行政システムに対する自律的かつ完結した調査によるものではない点に留意が必要だ。
観察者にとっての教訓は、この最新の展開によってさらに強化された前章までと変わらない。これほどの複雑さを持つサイバーセキュリティ案件では、真実はほぼ常に段階的に明らかになる。異なるタイミングで届く部分的な確認は、いずれも同じ厳密さで取り扱われなければならず、特定の確認事項を広範な物語全体に拡大解釈してはならない。今後も同じ方法論でこの事件の進展を追い続け、検証可能な新たな確認が得られた場合にのみ記録を更新し、現時点で確実にわかっていることと、いまだ検証待ちの主張とを常に明確に区別していく。