Revolutの事件は数日前にも取り上げたが、その後事態は著しく悪化した。だからこそ今、確認された事実と攻撃者を名乗る人物が主張するだけの内容を、これまで以上に厳格に区別する必要がある。9月15日時点の最新情報をもとに状況を整理する。二つのレベルを混同することは不正確であり、潜在的に有害となりかねない。Revolutのデータ侵害とイタリアへの影響については、慎重な読み解きが求められる。
一方では、Revolut自身と独立した報道機関が直接確認した事実がある。他方、攻撃の実行者を自称する人物が第三者のチャンネルを通じて行った主張があり、現時点で所管当局はいずれもこれを確認していない。実際に何が分かっているのかを順番に整理する。
 Jagmeet Singh
Revolutが確認した内容
9月12日、Revolutは合法的な政府機関のドメインに属するメールアドレスから届いた情報提供要求を正規のものとして処理したことを認めた。機関名も国名も明かされていない。詐欺が発覚すると同社は即座に当該メールアドレスをブロックし、実際に関係する政府機関・法執行機関・金融規制当局・データ保護監督機関に通知を行い、影響を受けた顧客に直接連絡した。Financial Timesの報道によると、通知の送付先は約680人の顧客に上り、当初Revolut自身が述べた「非常に限られた数」を上回る。
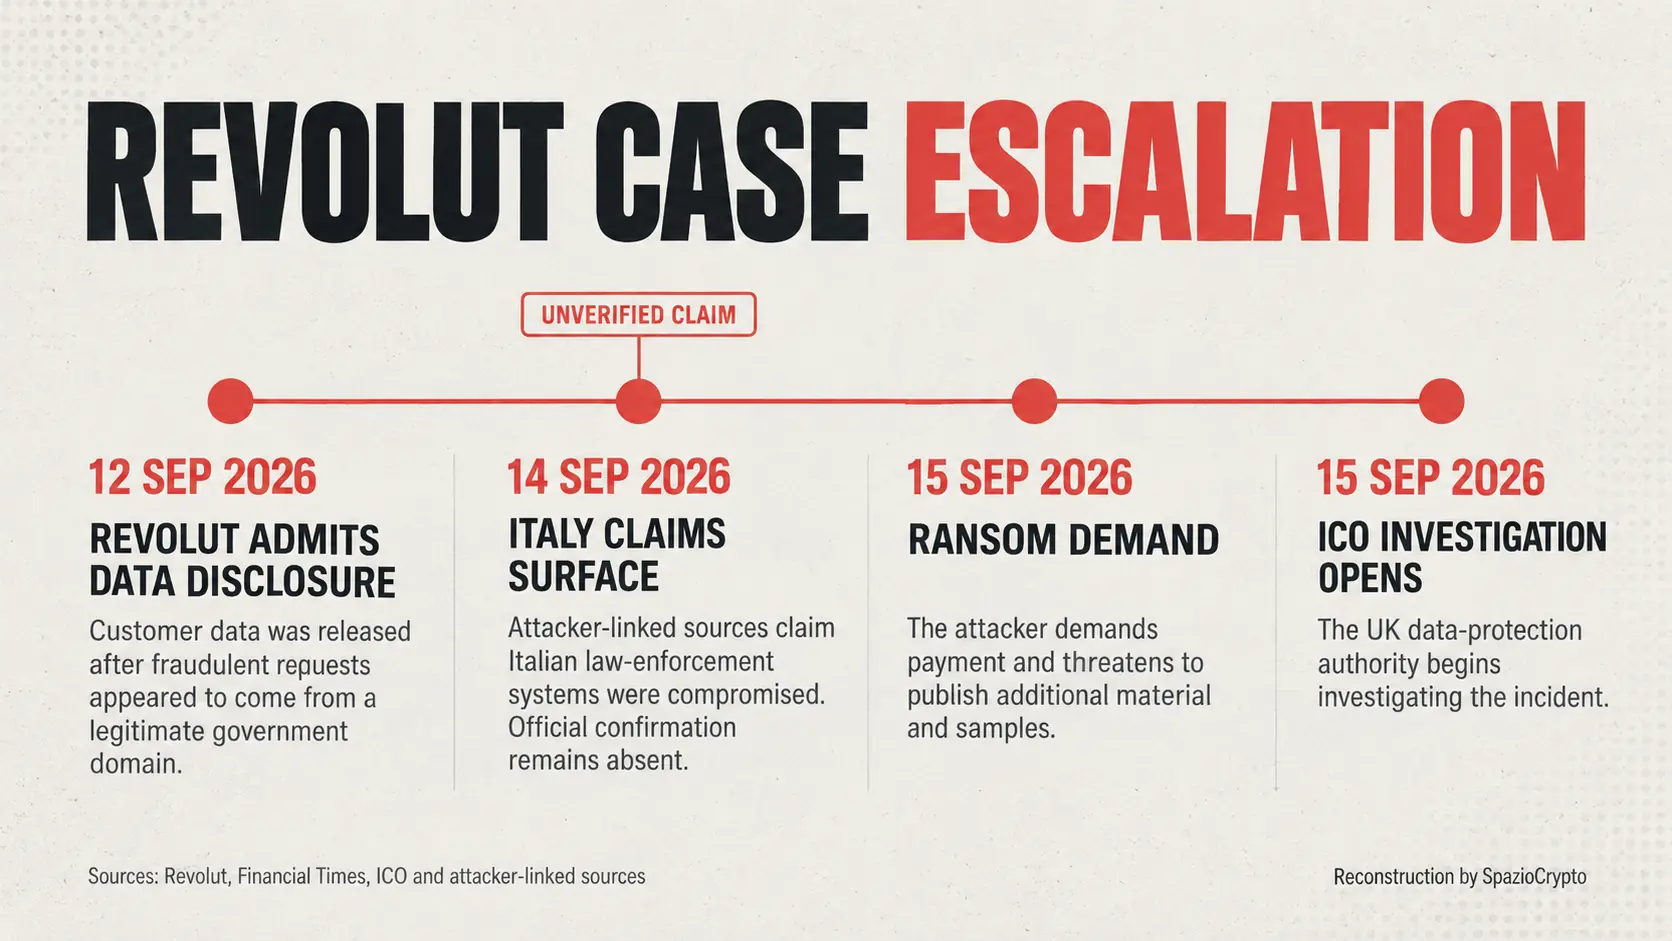
公開された通知によれば、流出したデータは氏名・生年月日・職業・居住地住所・連絡先・本人確認書類・認証用顔写真・銀行口座情報・口座明細・出金記録、そして存在する場合にはビットコインを含む取引の全履歴にわたる。Revolutは自社の内部システムは侵害されておらず、顧客の資金は安全だと主張している。英国のデータ保護監督機関はすでに独自の調査を開始しており、一部の観測者は今回の事件が同社の株式上場計画にも影響を及ぼしかねないと指摘している。同社の評価額は約2000億ドルと見込まれている。
 Emma Woollacott
イタリアに関する主張:攻撃者が言っていることと言っていないこと
この部分は最大限の慎重さをもって扱わなければならない。サイバーセキュリティ情報を専門とするアカウントと接触していた匿名のハンドルネームを使う人物が、Revolutからデータを盗んだ以上のことをしたと主張している。この情報源によれば、イタリアの法執行機関の複数の部署が侵害され、そのシステムがRevolutへの不正な情報提供要求の送信に悪用されたという。フィンテック企業への攻撃は約6カ月にわたって継続したとされ、さらにこの攻撃者はイタリアのシステムから入手した約147ギガバイトの資料(内部文書・カレンダー・捜査員に帰属するとされる個人的なやり取りを含む)を保有していると主張している。
ここで正確を期すことが不可欠だ。現時点でこれらは、独立した検証を経ていない主張であり、確認済みの事実ではない。内務省、国家サイバーセキュリティ庁、警察を含むイタリアの主要な所管機関は、いかなる侵害も確認していない。仮に存在するとされるアーカイブの正確な規模、実際のアクセス期間、イタリア側の関与の範囲は、いまのところ攻撃者側のみが主張していることだ。したがって正しい表現は「イタリア警察がハッキングされた」ではなく、むしろ「攻撃者はイタリア法執行機関の複数の部門を侵害したと主張しており、その主張は所管当局によってまだ確認されていない」ということになる。
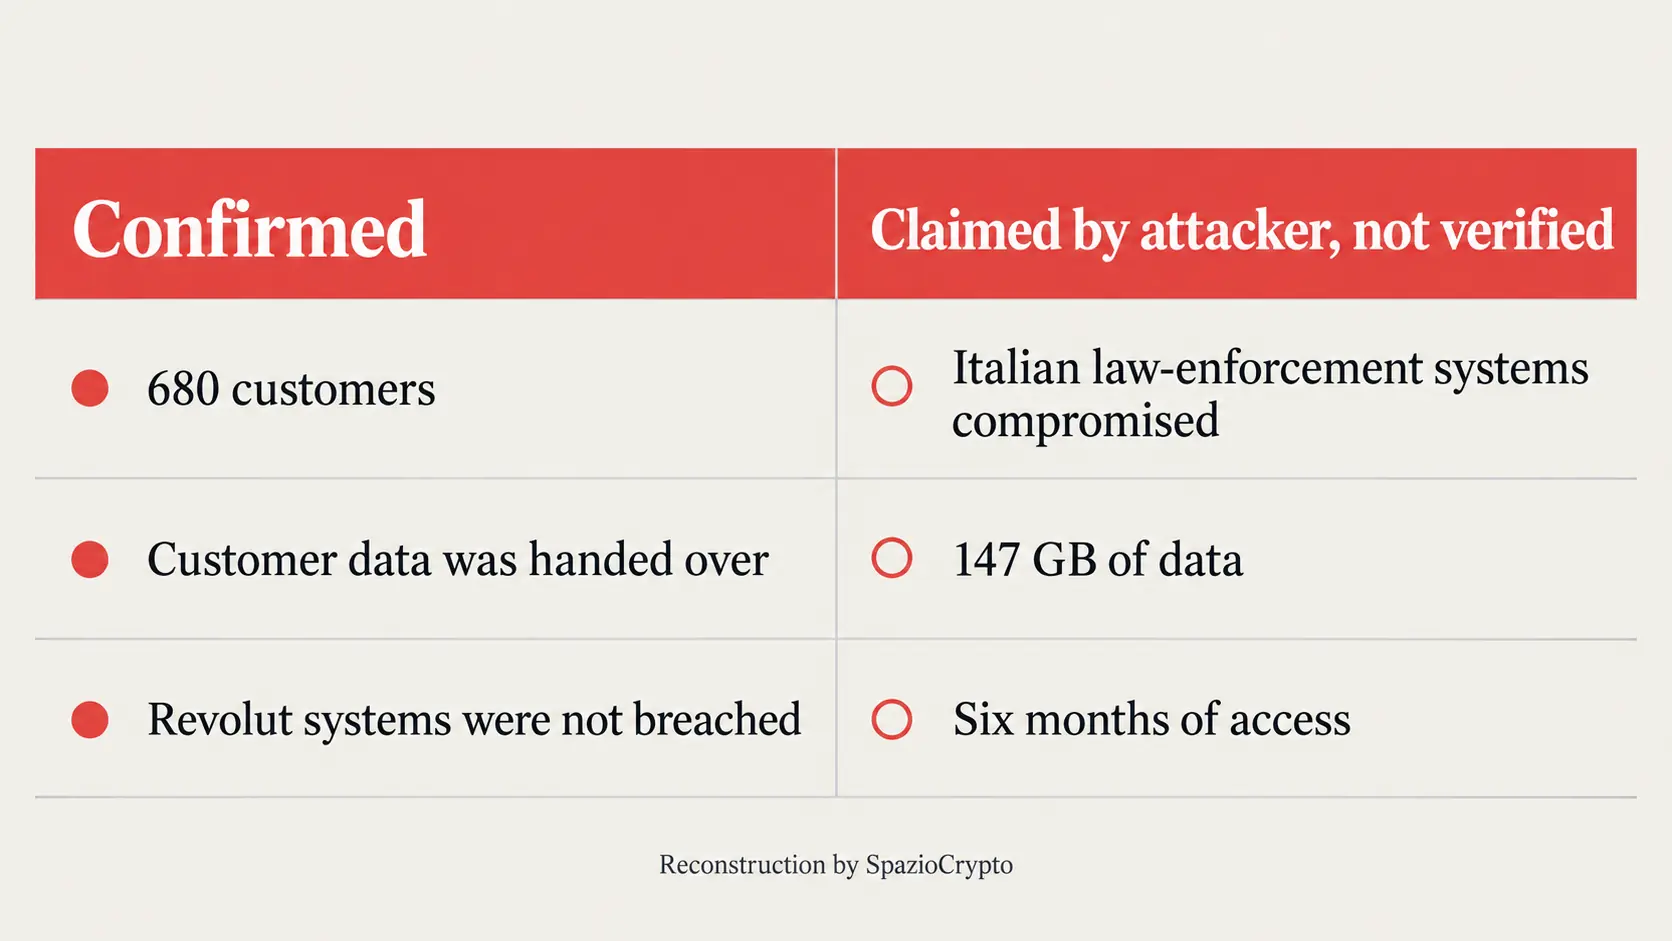
確認済み vs 主張のみ
重要な区別。出典: Revolut、Financial Times、攻撃者関連情報源、2026年
- 確認済み: 正規の政府ドメインからの要求を受け、約680件の顧客データが提供された。
- 主張のみ・未確認: イタリア法執行機関の複数部門の侵害、147GBの資料。
- 複数の情報源が記録: 10,000BTCの身代金要求。
脅迫とサンプルデータの公開
この事案は、大規模な脅迫の様相も帯びている。攻撃を主張する者は、メッセージングチャンネルにデータのサンプルを投稿し始めた。専門メディアがその一部を確認したところによれば、経済界、スポーツ界、芸能界の著名人に関連するものとみられる。要求額は1万ビットコイン、Financial Timesが伝えた時点の換算レートによって約6億7000万ドルから8億ドルに相当し、支払いがなければ段階的に追加資料を公開するとの脅しが伴っていた。Revolutはこの特定の要求について公式コメントを出していない。
攻撃者自身の申告によれば、関与した顧客は約30カ国に及び、スイスとフランスが最も被害の大きい国として挙げられている。これらの地理的詳細もまた、攻撃者側の主張にとどまり、RevolutあるいはFSAなどの当局による独立した確認はされていない。なお、完全性のために付け加えると、類似の構図はこの企業にとって全く初めてではない。今年初め、元従業員が別の件で、あるクリプトユーザーの個人識別データを暗号資産による身代金と引き換えに公開すると脅した事案があった。動機の構造は異なるが、Revolutが保有する機密データを暗号資産による恐喝の手段として使うという根本的な手口は共通している。
なぜ本当の深刻さは見た目と異なるのか
言い換えると、ここが核心だ。この事案を通常のデータ侵害とは一線を画す点は何か。根本的な問題は、巧妙に作られたフィッシングメール1通にあるのではない。金融仲介業者が当局からの要求の真正性を検証するプロセス全体に関わっている。正規の政府ドメインと整合性のある自動技術チェックだけでは、送信者が本当に主張通りの権限、正しい管轄、あるいはパスポートや本人確認写真や完全な取引履歴といった機密情報を受け取る権利を持っているかどうかを保証するには不十分だ。
このような高度に機密性の高い要求に対しては、事前に検証済みの独立チャンネル、公式な登録簿、または既知の機関窓口を通じた確認が理想的だ。要求メールに記載された連絡先だけを使うのでは足りない。これは、技術システムを直接侵害するのではなく既存の信頼チャンネルを悪用するという根本的な手口であり、この事案の第一報が浮上した同じ週にBitBoxおよびTrezorのユーザーを標的にした偽のセキュリティメールを分析した際にも観察されたパターンと同じだ。
より大きな教訓
今回のアップデートは、複数の点でいまだ不透明な結末を迎えながらも、この事案の第一章を分析した際に浮かび上がった教訓を改めて裏付けている。デジタル金融の世界では、セキュリティはシステムの技術的堅牢性だけに依存しない。企業が日常的に接する相手の身元と権限をどう検証するか、そのプロセスにも、時にそれ以上に、依存している。技術的には無傷のままでも、それを取り巻く人的・手続き的プロセスが巧みに欺かれれば、甚大な被害が生じ得る。
今回の事案から、観察者が学べる実践的な教訓は二つある。一点目として、この規模のサイバーセキュリティ情報を追う際、関係機関がまだ何も確認していない段階で、攻撃者を自称する者の主張をそのまま既成事実として扱う誘惑に抗うことが不可欠だ。二点目として、本件は改めて、本人確認済みの身元・各種書類・暗号資産の保有履歴という三点の組み合わせが、組織的なサイバー犯罪の世界では特に狙われやすい標的であることを裏付けた。今後も同じ厳格な姿勢でこの件の展開を追い、単なる主張ではなく検証可能な裏付けが得られた時点でのみ情報を更新していく。適切な保護対策については、暗号資産を安全に保管する方法に関するガイドも引き続き参考になる。