2026年11月16日(月曜日)、世界的に知名度の高い企業のウェブサイトが、暗号資産アドレスを置き換え、決済カード情報をコピーするコードを訪問者に提供し続けた。Optimizely攻撃は、企業がページ上でA/Bテストを実施するために利用するサービス「Web Experimentation」を経路として実行された。Report URIの研究者スコット・ヘルムによると。このコードは178の組織に紐づく188のスニペットに存在し、Zoom、BBC、CNN、HSBC、Salesforce、Ikea、Ledgerなどが含まれていた。
本稿では、StepSecurityの技術分析、Help Net Security・The Hacker News・The Register・CSO Onlineによる詳細報道、ならびにKPRCおよびReutersが収集した各社声明を参照している。Optmizelyが2026年11月17日に公表した公式報告、ヘルムのオリジナル分析、Unit 42・Netskope各社の分析については、直接アクセスできていないため、複数の報道で引用された内容に限り言及する。
ベンダー側の発表:Optmizelyは何を認めたか
ニューヨーク州に本拠を置くマーケティング・実験ツール企業のOptimizelyは、CSO Onlineが引用した顧客向けメールの中で、「認可されていない第三者がExperienceの脆弱性を悪用し」(本編集部訳)悪意あるJavaScriptを一部顧客プロジェクトに追加したと認めた。同社によると、侵入経路はアカウント登録フローであり、「ユーザーを偽装し」(本編集部訳)他社のプロジェクトを改ざんするために利用された。
Optmizelyは脆弱なルートの遮断、修正プログラムの配布、アクティブセッションの終了、トークンの失効、注入されたコードの削除を実施したと発表した。本編集部のブリーフィング(11月17日付報告書に基づく)によると、同社は攻撃の時間帯をイタリア時間08:51から23:24と特定し、調査をMandiantにも委託した上で、個人データ漏洩の確証はまだ得られていないとしている。ただし、これらの内容は原文書で直接確認できていない。
今年に入っての問題はこれが初めてではない。2026年2月、BleepingComputerの報道によれば、Optmizelyは電話詐欺によって自社の内部システムへのアクセスが発生したと発表していた。同社の説明では、その際の被害は企業連絡先データに限られていた。
攻撃コード:1つのスクリプトに3つの標的
手口はシンプルであり、だからこそ効果的だった。攻撃者はプロジェクトの「Project JavaScript」フィールドに小さなローダーを埋め込み、スニペットの残りの部分はそのままにした。このファイルはOptmizelyのサーバーから正規の証明書とともに配信され続けたため、ブラウザは信頼できるコードとして扱った。StepSecurityの分析によると、2026年11月16日だけで26種類の異なるバージョンが確認されている。
コードの第1の機能は、暗号資産アドレスを攻撃者のアドレスに置き換えるものだった。Bitcoin、Ethereum、Tron、Solanaを含む8つのネットワークを対象とし、「wallet」「deposit」「send」などの単語の近くで機能した。第2の機能は午後に追加され、サイトのフォームに入力されたカード番号・有効期限・セキュリティコードをコピーした。第3の機能はアドレス置換後に作動し、ページのスナップショットとスクリプトから読み取れるCookieを送信した。旧バージョンのiOS・iPadOSを搭載したiPhoneおよびiPadでは、CornaおよびDarkSwordとして知られるエクスプロイトキットも読み込まれた。
ただし、明確な制約もある。StepSecurityによれば、StripeやAdyenといった外部プロセッサがホストするフォームに入力されたカード情報、またはHttpOnly属性で保護されたCookieは読み取ることができなかった。Report URIは実際に被害を受けたiPhoneを報告していない。ページ上でアドレスをコピーする場合は、クリップボードではなくウォレットの画面で必ず確認することをStepSecurityは推奨している。これはMicrosoftが報告したアドレス置換マルウェアへの対策と同じ注意点だ。
被害組織:大手ブランド、金融機関が筆頭に
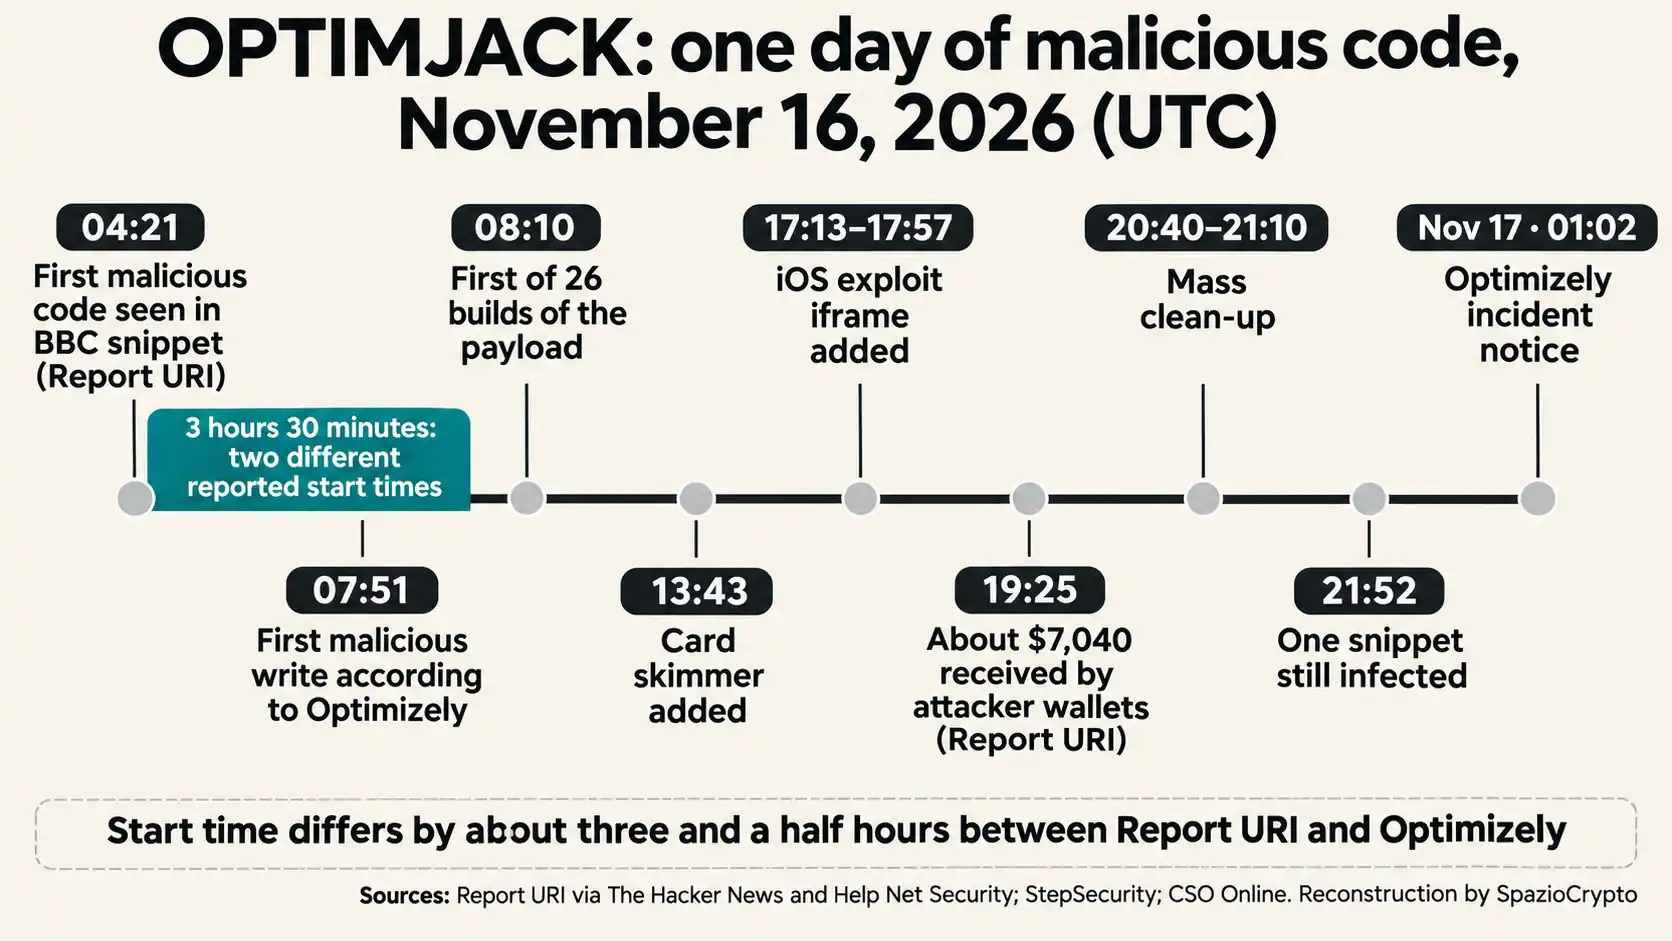
実際には、Report URIはOptmizelyの1,611スニペットを調査し、178の組織に属する188件の感染を検出した。Help Net Securityによると、被害を受けた組織の中で最も多い業種は銀行・金融サービスで、32の組織が含まれる。各メディアが名前を挙げた組織には、GitLab、Equifax、Air France-KLM、Peacock、TalkTalk、そしてOptmizely自身のサイト(ログインページを含む)も含まれる。ヘルムは、自身のサンプルが全顧客をカバーしているわけではないため、実際の被害件数はさらに多い可能性があると警告している。
各社の反応は依然として断片的だ。SalesforceはReutersに対し、スクリプトへの不正な変更を調査しており、スクリプトを無効化したと述べた。EquifaxはKPRCに対し、「自社システムへの侵害またはデータへの影響の証拠は見つかっていない」(本編集部訳)とし、Optmizelyの使用を停止したと発表した。IkeaはReutersに対し、自社サービスへの影響を確認中と述べた。Ledgerからの声明は確認されていない。
窃取された暗号資産:数字が一致しない理由
暗号資産でいくらが盗まれたかは明確ではなく、その点は正確に述べておく必要がある。Report URIは、2026年11月16日19:25 UTC時点で攻撃者のウォレットに約7,040ドル相当が到達したと推計した。StepSecurityは同一アドレスを調査した結果、Bitcoin・Litecoin・Ethereum・TronのステーブルコインあわせてCoinGeckoベースで約6,600ドルと算出した。別の報道では7,150ドルという数字も示されている。2つのアドレスは攻撃開始前からすでに活動していたとされており、The Hacker Newsが指摘するように「ブロックチェーンはどの送金が被害者からのものかを示さない」(本編集部訳)という根本的な限界がある。
暗号資産の被害額は攻撃の規模に比べると小さい。より深刻なのはカード情報とCookieへのリスクだが、実際にどれだけのデータが収集されたかはReport URIも把握できていない。ステーブルコイン部分については、発行体によるフリーズという手段が理論上は残っている。TetherがUSDT 7,200万ドル相当を凍結した事例のように。ただしHelmeによれば、当該資金は11月16日の午後の時点で既に移動済みだったという。
タイムラインの食い違い
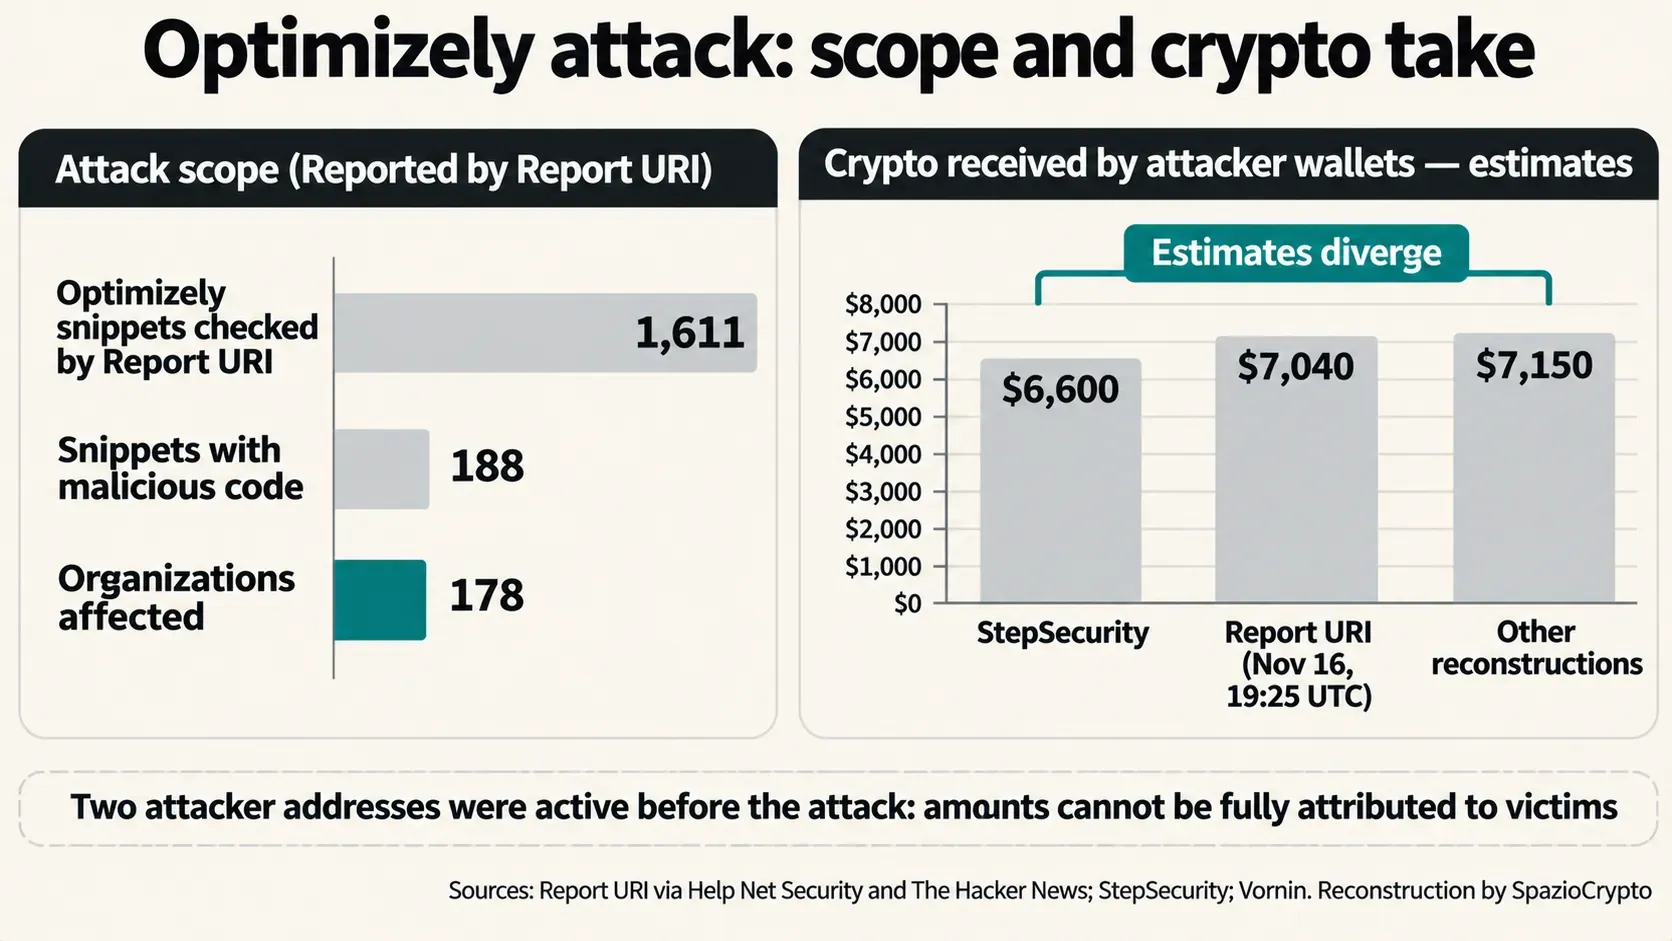
実際には、時刻をめぐる問題がある。Optimizelyは最初の悪意あるコード書き込みを07:51 UTC(日本時間16:51)と特定した。一方Report URIは、BBCのスニペットが攻撃者のコードを読み込んでいたのを04:21 UTC、約3時間半前に確認していた。CSO OnlineへのインタビューでアナリストのFrank Dicksonは、「フォレンジックレポートはこの差異を解明する必要がある」と述べた。その開始時刻によって、どのユーザーが被害を受けたかが変わるからだ。大規模なクリーンアップは同日夜に行われ、The Hacker Newsによれば21:52 UTCの時点でまだ感染状態にあったスニペットは1件だけだった。
日本のユーザーへの注意点
11月16日に対象サイトのいずれかから暗号資産を送金した際にアドレスをコピーしたなら、トランザクションを確認すべきだ。サイト上のフォームにカード情報を入力した場合は、銀行にモニタリングを依頼することが望ましい。暗号資産詐欺を見抜く基本的な方法や、規制された取引所を装った詐欺への対処法は、引き続き有効な指針となる。
これは編集部としての見解として明示するが、Optimizelyを利用する欧州企業にとって、このケースはコンプライアンス上の検証を迫るものだ。訪問者の個人データが漏えいした可能性がある場合、GDPRは管理者に対して発見から72時間以内に当局へ通知することを求めている(本人への権利侵害リスクがある場合)。また、供給者は顧客に遅滞なく通知しなければならない。決済ページについてはPCI DSS 4.0がスクリプトのインベントリ管理と変更監視をすでに義務付けている。これこそ、今回の攻撃が突いた弱点そのものだ。
Optimizely攻撃 概要
確認済みの事実と未確認の事実
- 確認済み: OptimizelはExperimentationの脆弱性、修正対応、悪意あるコードの削除を認めた。Report URIは178組織の188スニペットで悪意あるコードを発見。スクリプトは暗号資産アドレスを置き換え、カード情報を窃取する機能を持っていた。
- 報告済み(未確認): MandiantにもフォレンジックがあるとされているがOptimizelyのレポート自体は未読であり、個人データ流出の確定証拠は現時点でない。暗号資産の被害額は6,600ドルから7,150ドルの間とされるが、被害者への確実な帰属は不明。
- 今後の注目点: フォレンジック調査の結果、実際の攻撃開始時刻の確定、被害組織からユーザーへの通知内容。
より大きな問題
編集部としての見解を明示する。Optimizelyのケースは、サイトのセキュリティがもはやそのサイト単体では完結しないことを示した。数百社のページへの書き込みアクセスを持つマーケティングベンダーは、単一障害点になり得る。アカウント登録の欠陥が、数百万人の訪問者へのマルウェア配布経路に変わる。macOSのクリプトジャッキングからAIによる音声クローンを使ったBitcoinウォレット詐欺まで、弱点はサプライチェーンの中間にあることが多く、最終的なエンドポイントではない。
注視すべきシグナルは3つある。第一は、あるアカウント登録がなぜ他のクライアントのプロジェクトへのアクセスを可能にしたのかを説明するフォレンジックレポートだ。第二は、被害企業からの違反通知の有無で、実際に個人データが流出したかどうかが明らかになる。第三は市場の反応。Help Net Securityによれば、攻撃を受けた組織のうち今回の攻撃をブロックできるほど厳格なポリシーを持っていたのはわずか24組織だった。センシティブなページからサードパーティスクリプトを削減し、より厳しいセキュリティポリシーを採用する企業がどれだけ増えるかが問われる。
情報ソース
公式レポート: Optimizely, Security Incident Report, 2026年11月17日(未読)。技術的分析: StepSecurity; Scott Helme, Report URI(未読); Unit 42(未読)。報道: Help Net Security; The Hacker News; The Register; CSO Online; KPRC 2; Reuters(未読); BleepingComputer, 2026年2月23日。