2026年2月、わずか数時間のうちにフィデウラム(Fideuram)の財務部門から約9,500万ユーロが流出した。当時の会長パオロ・モレジーニ(Paolo Molesini)氏が、インテーザ・サンパオロ(Intesa Sanpaolo)グループの最高経営責任者から緊急の依頼を受けたと信じ込み、送金を承認したのだ。しかし、それはすべて偽りだった。改ざんされたWhatsAppメッセージと、人工知能による音声クローン技術を使った精巧な詐欺だった。コリエレ・デラ・セラ紙などの報道によると、事件から7カ月が経過した現在も、約3,600万ユーロの行方が依然として不明で、その一部はビットコインのウォレット2つを経由したことが確認されている。このフィデウラムAI音声偽造詐欺が注目に値するのは、犯行の巧妙さだけでなく、資金隠蔽の最終段階で暗号資産が果たした役割にある。
まず重要な事実を確認しておきたい。パオロ・モレジーニ氏はこの詐欺の被害者であり、捜査の対象ではない。詐欺師たちに身元を模倣されたインテーザ・サンパオロのCEOや著名な企業弁護士は、事件と一切無関係であり、自身が詐欺の道具として利用されていたことも知らなかった。詐欺がどのように行われたか、資金がどこへ向かったか、そしてこれが孤立した事例ではない理由を順を追って見ていこう。
詐欺はいかにして実行されたか
コリエレ・デラ・セラ紙の報道によれば、モレジーニ氏はインテーザ・サンパオロのカルロ・メッシーナ(Carlo Messina)CEOから送られたように見えるWhatsAppメッセージを受信した。内容は、国際的な金融機会を逃さないために緊急で送金するよう求めるものだった。信ぴょう性を高めるため、詐欺師たちは電話も用意した。電話口で話していたのは、国際法律事務所A&Oシアーマン(A&O Shearman)のイタリア法人マネージング・パートナー、パオロ・ナスタジ(Paolo Nastasi)氏に酷似した声だった。取引の法的仲介人として紹介されたこの人物の声を、モレジーニ氏は本物と信じた。個人的に面識があったからだ。だが実際には、インタビュー映像や会議・社内動画などの公開音声をもとにAIが学習し、音声クローン技術で再現された偽の声だった。
その後、一見すると本物に見える書類や銀行口座情報を含むメールが届き、モレジーニ氏は最終的に送金を承認した。資金の多くは中国および香港の口座へ送金された。ミラノ検察庁(Procura di Milano)が一部の資金を回収したものの、依然として大きな金額が行方不明のままだ。ほとんどの情報源は約3,600万ユーロと報じているが、ANSAは別途3,950万ユーロとも報告しており、捜査当局から確定的な数字が示されるまで、両方の数字を併記する。
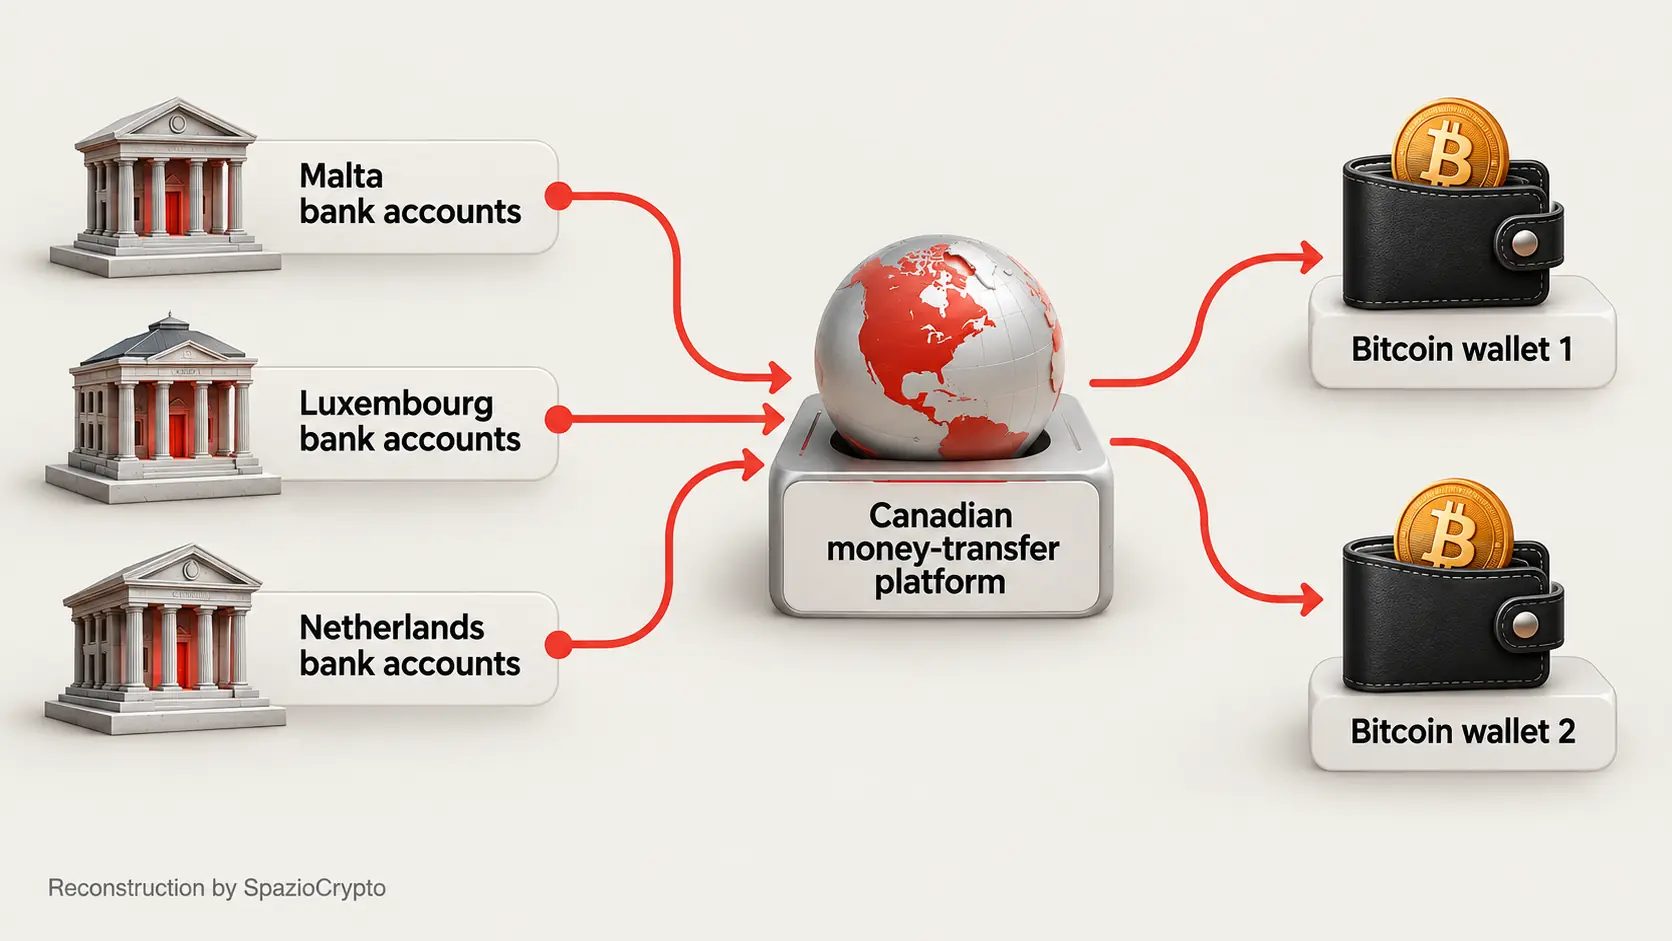
資金の流れ:オフショア銀行からビットコインウォレットへ
コリエレ・ミラノ紙の報道によると、資金はマルタ、ルクセンブルク、オランダに開設された口座を経由し、さらにカナダの送金プラットフォームを通過した後、最終的にビットコインのウォレット2つに送られた。この経路は、国際マネーロンダリング捜査に詳しい関係者にとってはなじみ深いパターンだ。まず複数の管轄を跨ぐ従来の銀行システムを利用し、その後、規制された仲介業者の管理下を離れると追跡や凍結がより困難になるデジタル資産へと移行する手口である。
報道に引用されている司法当局の情報源によれば、現在進行中の国際司法共助(ロガトリア)は、暗号資産が法定通貨に換金される前に追跡することを最優先としている。この種の捜査では常に時間との戦いだ。ミラノ検察庁の被疑者リストにはイスラエル国籍者とみられる人物が少なくとも1人含まれているが、一部の報道では架空の身元の可能性も指摘されている。現時点ではあくまで容疑者であり、有罪が確定したわけではなく、捜査は継続中だ。
事件の概要
現在判明していること(出典:コリエレ・デラ・セラ、ANSA、Il Post、2026年)
- 詐欺の手口:偽のWhatsAppメッセージと、被害者が面識を持つ弁護士の声をAIで複製した音声クローンの組み合わせ。
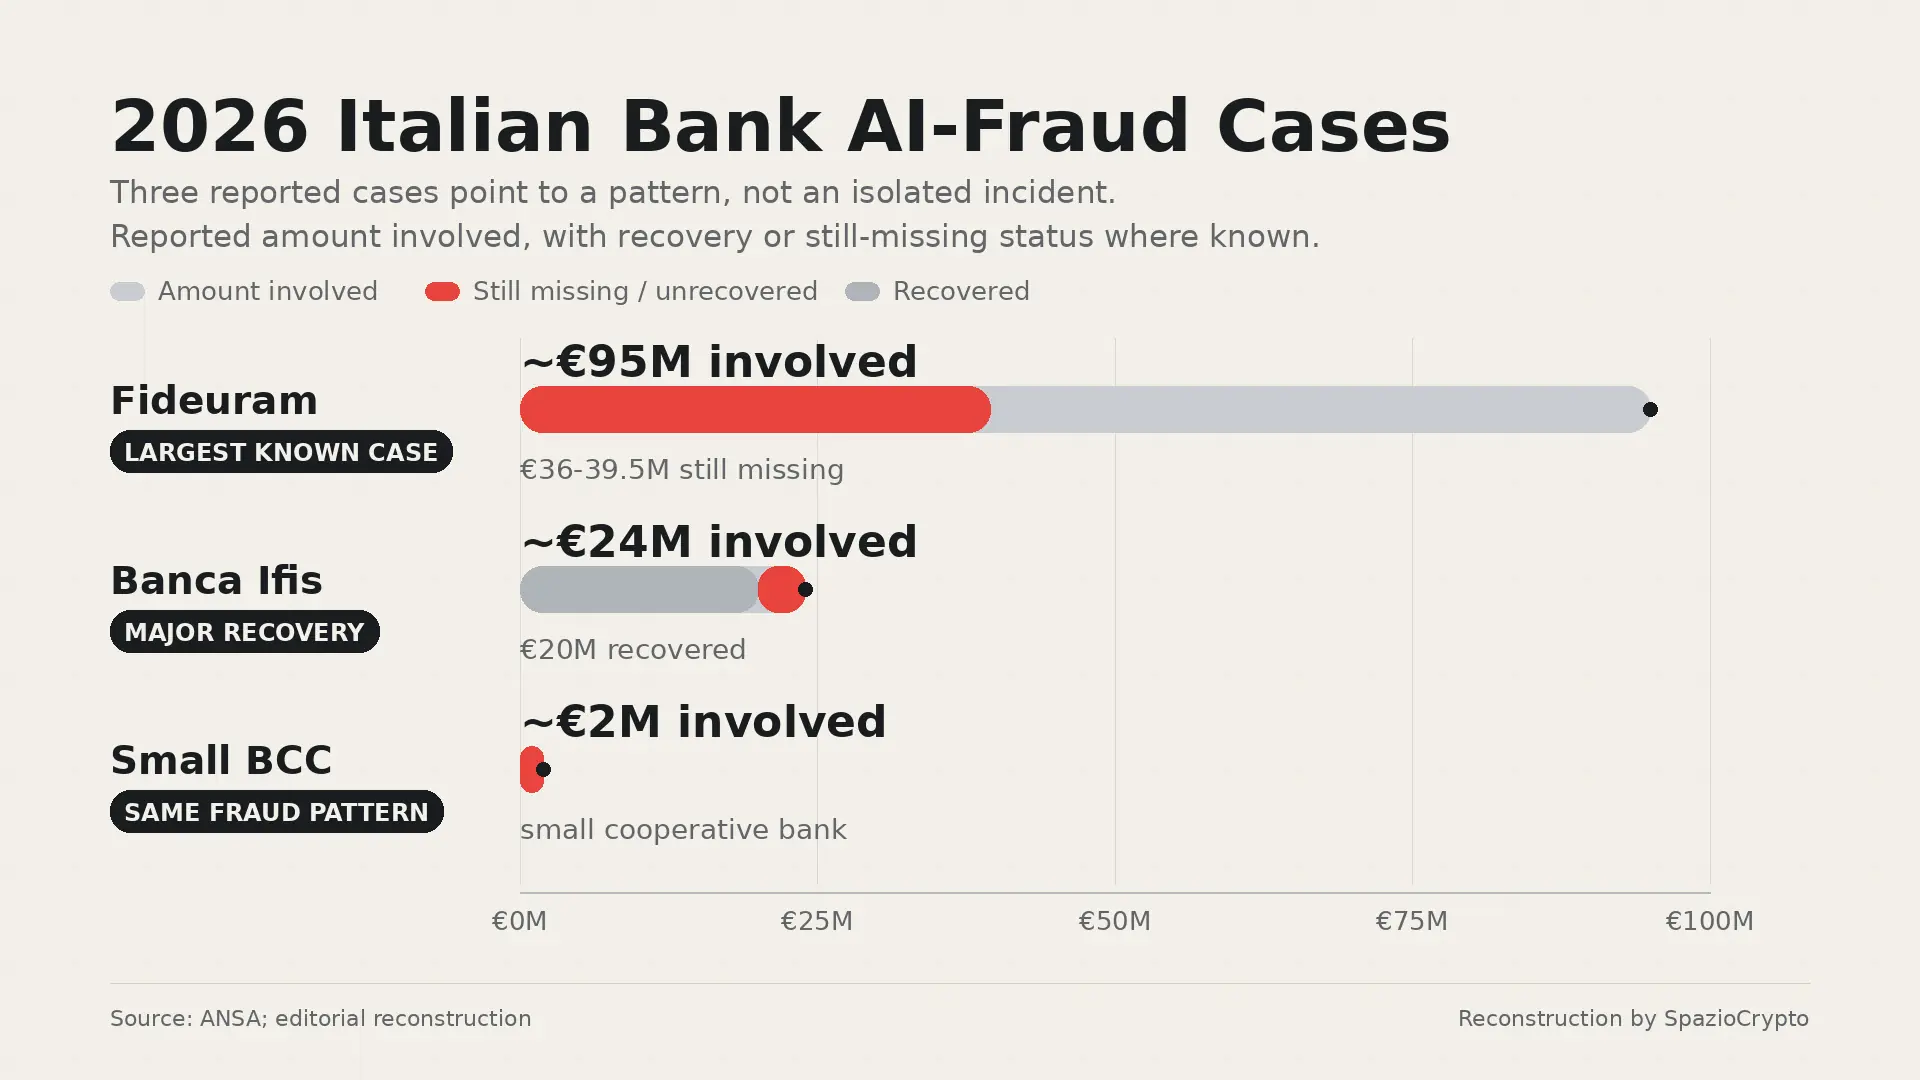
- 被害額:約9,500万ユーロが流出し、各情報源によると3,600万~3,950万ユーロが依然として回収不能。
- 資金の経路:マルタ、ルクセンブルク、オランダ、カナダの送金プラットフォーム、そしてビットコインウォレット2つ。
孤立した事例ではない:他の銀行も同様の被害
この事件をさらに深刻なものにしているのは、同じ手口で同時期に他の金融機関も標的にされていたという事実だ。ANSAの報道によれば、バンカ・イフィス(Banca Ifis)の女性マネージャーも5月に約2,400万ユーロの送金を承認した。資金はスペイン、シンガポール、香港、バーレーンに分散されたが、このうち約2,000万ユーロは予防的差し押さえにより回収された。さらに第3の事例として。小規模な農業協同組合系銀行(信用組合)が約200万ユーロの被害を受け、一部がクロアチアで発見されたと報告されている。
金額も管轄も異なる三つの独立した事件だが、根底に共通するパターンがある。AIによる音声クローニングで信頼感を強化した偽造通信を使い、高額取引に対する通常の内部統制を回避するという手口だ。この問題は、暗号資産に絡む不審な資金フローへの関心の高まりとも交差する。SpazioCryptoではすでにBitraceの高リスクアドレスに関するレポートを分析した際にこのテーマを取り上げた。
より広い視点から見た構造的問題
実は、この一連の事件は、個別の深刻さを超え、特定の機関や被害者に限らない金融セクター全体の構造的問題を浮き彫りにする。複数の業界分析によれば、AIを利用した音声クローニングツールは現在、無料で入手でき、高度な技術知識も不要で、ほぼ匿名での使用が可能だ。企業カンファレンスやインタビューを通じて公的な露出がある人物は誰でも、こうした攻撃の標的になり得る。ディープフェイクの技術的検出が常に信頼できるわけではない以上、最も有効な防御策は手続き上の対策に集約される。単一の通信だけで送金を承認しないこと、疑わしい通信内で案内されたチャネルではなく、事前に検証済みの別チャネルで必ず確認すること、そして高額取引には複数人の承認を義務付けることだ。
観察者にとって、この事件から得られる教訓は二層構造になっている。まず、わずか数ヶ月の間に異なるイタリアの金融機関三社が同一の手口で被害を受けたという事実は、孤立した事件ではなく、組織的なキャンペーン、あるいは少なくとも複数の犯罪グループが同じ技術を模倣していることを示唆する。次に、資金隠匿の最終段階でビットコインウォレットが経由されたという点は、過去の調査でも確認されてきたパターンを裏付ける。暗号資産は詐欺の出発点ではなく、従来の銀行システムから始まるマネーロンダリングの連鎖における最後の環として使われている。今後も捜査の進展、特に未回収資金に関する国際司法共助(ロガトリア)の結果を継続的に追っていく。