プロトコル自体は無傷だった。破綻したのは、あるトレーダーが注文に署名するために使っていた外部ソフトウェアだ。
2026年11月16日、Ethereumのレイヤー2上に構築された無期限デリバティブプラットフォームのLighterは、午前中に出金を停止した後、同日中に再開した。UTC18時20分に公開されたポストモーテムによると、Lighterの公式SDKとは別の外部署名ソフトウェアがノンスを再利用し、公開署名から秘密APIキーを復元することを可能にした。これがLighterのAPIキーを標的にしたエクスプロイトの核心であり、Bitqueryはオンチェーンで1,039万3,057 USDCの引き出しを確認、セキュリティカウンシルは被害を受けたトレーダーに約500万ドルを返還した。
本稿はThe Defiant。TokenPost、CoinDesk、CointelegraphおよびCrypto.newsを参照している。LighterのXへの投稿は直接確認できなかったため、投稿IDからタイムスタンプを推定した。BitqueryのオリジナルレポートはCoinDesk・Cointelegraphを通じて引用している。
,Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
,Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
プロトコルは無傷、クライアントソフトウェアが失敗した
むしろLighterは今回のインシデントを、被害を受けたアカウントが使用した安全でない署名コードに起因するものとし、自社のSDKには問題がないと主張している。同社の説明では、プロトコル本体、スマートコントラクト、インフラはいずれも侵害されていない。ノンスとは、デジタル署名を生成するたびに一度しか使ってはならない秘密値だ。同じノンスが2つの異なる署名に現れると、数学的にその署名を観察した誰もが秘密鍵を導出できてしまう。応用暗号学では長年にわたり知られている欠陥である。
被害者の特定は依然として曖昧だ。The DefiantはあるトレーダーとそのAPIキーについて報じている。CoinDesk は、Lighterがマーケットメーカー向けAPIに連結されたアカウントを持つユーザーに警告を発していたと伝えた。Crypto.newsが引用した研究者は、2つの大規模なマーケットメーカーアカウントの関与を指摘した。問題の署名ソフトウェアの名称は公表されていない。
制限付きキーが抜け穴を見つけた
実は、第二の逆説は、LighterのAPIキーが外部ウォレットへの直接出金を本来許可していない点にある。Cointelegraphが引用した同社ドキュメントによると、APIキーはトレード執行、ポジション管理、同一ウォレット内のアカウント間資金移動に用いるものであり、他のウォレット所有者への送金にはウォレット署名が必要とされている。このルール自体は機能していたが、抜け穴が存在した。
The Defiantが紹介したLighterの再構成によると、あるアカウントが作成したパブリックプールは、そのアカウントのサブアカウントとして扱われていた。攻撃者は奪った鍵を使って資金をプール内に移動し、別のアカウントからプールのシェアを購入、新たなシェアを発行せずに資金を移し、最終的にシェアを換金して引き出した。現在はパブリックプールへの送金にウォレット署名が必要となり、APIキーの署名も非公開化された。
1,039万USDCが数分でイーサに変わった
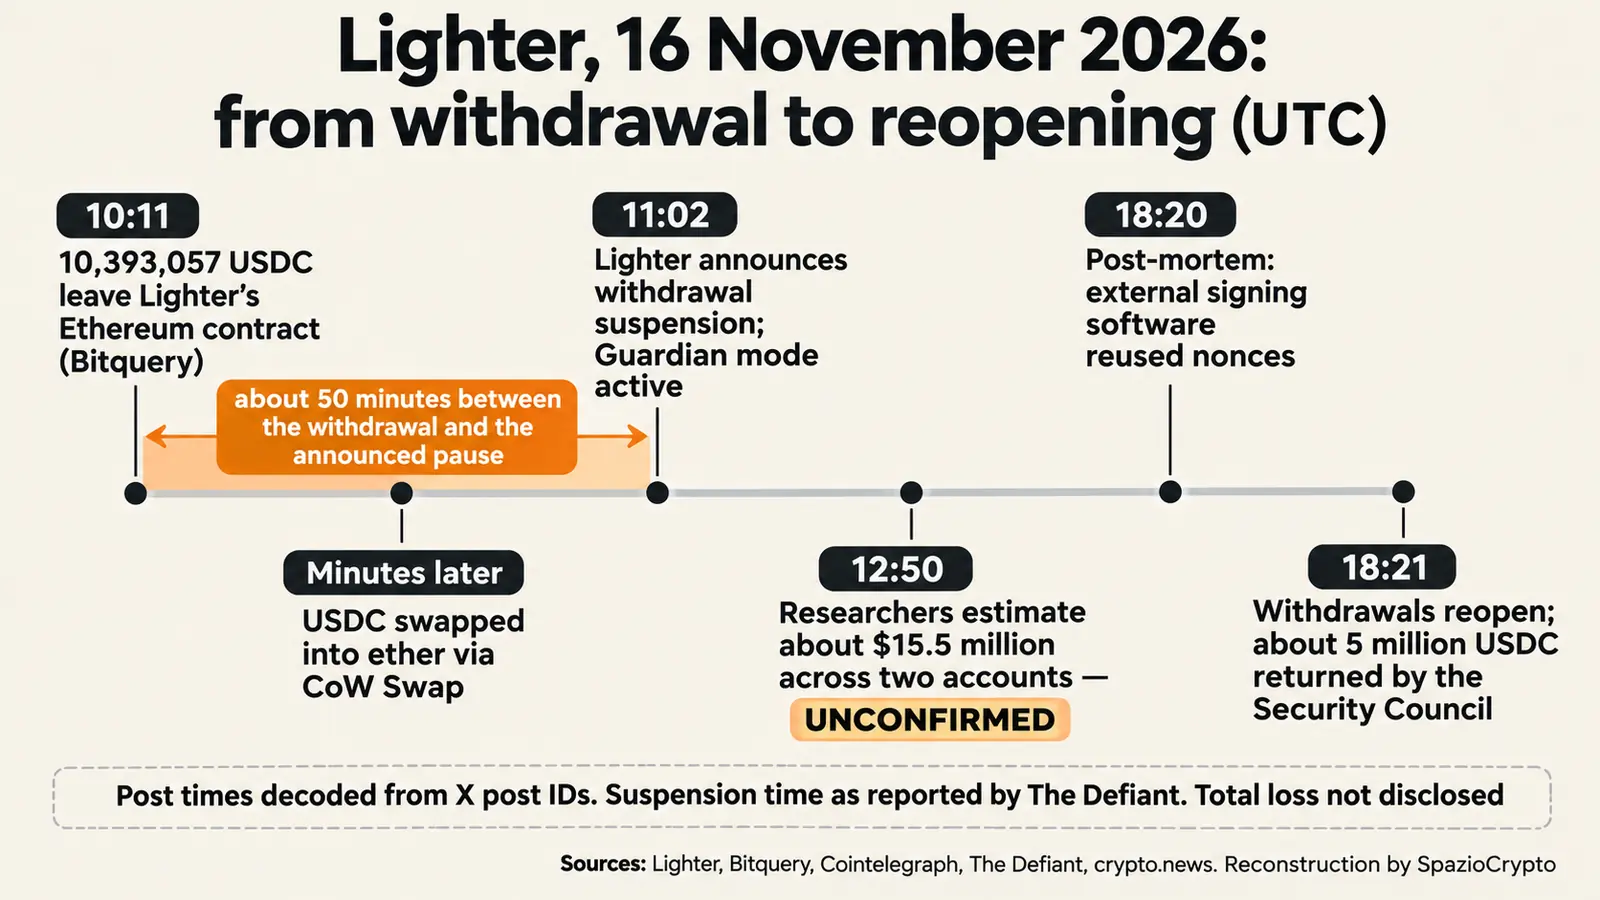
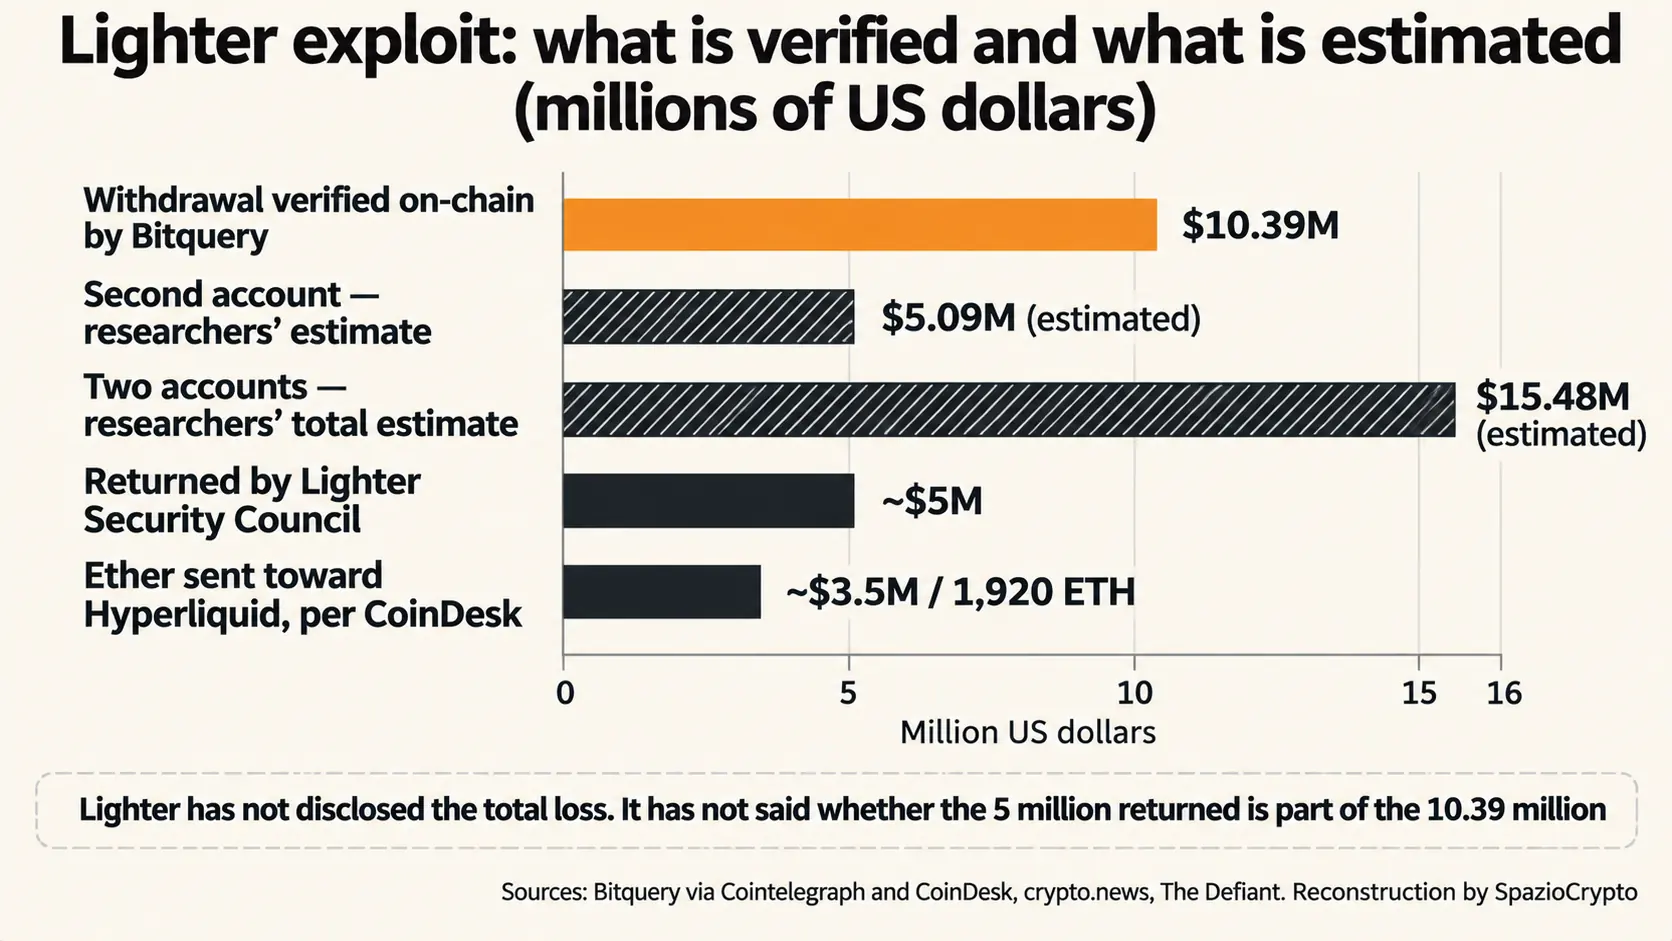
Cointelegraphが引用したBitqueryのデータによると、UTC10時11分に1,039万3,057 USDCがEthereum上のLighterコントラクトから、0xb3fで始まるウォレットへ引き出された。同アドレスは後にLighterが攻撃者のものと特定した。USDCはその後、CoW Swapを通じて数分以内にイーサへ換金された。Crypto.newsは約5,400 ETHと報じた。CoinDesk によると、約1,920 ETH(当時約350万ドル相当)が12のウォレットからHyperliquidに送られ、Moneroを参照するトークンであるXMR1の購入に充てられた。
この慌ただしい換金を偶然とは考えにくい。USDCはCircleによって凍結できるが、イーサにその仕組みはない。ステーブルコインの発行体が持つこのような停止権限の違いは、USDTとUSDCの比較でも論点のひとつとなっており、発行体のコントロール機能はステーブルコインの安定性と懸念の間にある細い境界線の一部でもある。
制動がかかったのは盗難の後だった
言い換えると、Guardianシステムは出金と新規プール作成を停止させた。The Defiantによると、Lighterが停止を発表したのはニューヨーク時間の午前6時02分(UTC11時02分)、つまり1,039万ドルが引き出されてから約50分後のことだった。その措置は残りの資金を守ったが、すでに失われた分には間に合わなかった。
夜にはセキュリティカウンシルがGuardianモードを解除し、被害を受けたトレーダーに約500万USDCを返還した。The Defiantは、これは停止期間中にカウンシルが主導した資金回収であり、攻撃者による自発的な返還ではないと説明している。UTC18時21分、Lighterは入出金が正常化し、保留中のリクエストも処理中であることをXで告知した。TokenPostによると。同社はさらにIPアドレスの許可リスト、キーごとの権限・利用制限、リスクのあるキーの失効監視などの対策を導入する予定だという。
開示されなかった数字
言い換えると、Lighterは損失総額を公表していない。オンチェーンで確認済みの引き出し額は10,393,057 USDCである。crypto.newsが引用した研究者らは2つのアカウント合計で約1,550万ドル(1,039万ドルと約509万ドル)と推定していたが、CoinDesk の報道によれば Lighter はその数字を確認していない。返還された約500万ドルは2つ目のアカウントの推定額に近いものの、同社はその金額が10,393,057 USDCと一致するかどうか、あるいはその一部を構成するかどうかについて言及していない。
市場はすぐに反応した。CoinDesk によると、LITトークンは一時10%超下落して2.48ドルを割り込み、その後2.62ドルに回復した。crypto.news の報告では、UpbitとBithumbがLITの入出金を停止したとされる。こうした価格変動を読み解くには、トークンの時価総額を理解することが欠かせない。詳しくは時価総額の読み方ガイドを参照してほしい。
APIを利用するユーザーに求められる対応
Lighterは、カスタムまたはサードパーティ製の署名ソフトウェアを使用しているユーザーに対し、すべてのAPIキーをローテーションするよう要請した。ノンスが再利用されていないか確認できない場合は、公式ツールへの移行を推奨するとも述べている。この教訓はLighterに限らない。APIキーは、たとえ権限が限定されていても、実質的には鍵と同じであり、ウォレットと同等の慎重さで管理する必要がある。詳細はセルフカストディ・取引所・ウォレット比較ガイドとクリプトウォレットの開設方法を参照されたい。
Lighterインシデントの整理
確認済みの事実と未確認の事項
- 確認済み: UTC午前10時11分における10,393,057 USDCのオンチェーン引き出し、Guardianシステムによる出金停止、セキュリティカウンシルによる約500万USDCの返還、11月16日UTC午後6時21分の出金再開。
- 未公表: 損失総額、署名ソフトウェアの名称、返還された500万ドルと引き出された10,393,057 USDCの関係、1,550万ドル推定値の確認可否。
- 今後の注目点: 未処理の出金リクエストの行方、APIキーに関する新たな権限と制限、変換されたETHの動向、他に被害を受けたアカウントの有無。
より大きな視点からの考察
編集部としての見解を明示した上で述べる。分散型金融における最も脆弱なリンクは、スマートコントラクトからユーザー側へと移りつつある。LighterのスマートコントラクトはFSAやJVCEAが注目する堅牢性を維持したが、プロのトレーダーが自社の署名ソフトウェアのミスによって資金を失った。プラットフォーム外での秘密鍵の漏洩という同じ構図は、大規模な不正アクセスから取引所・当局を装った詐欺まで、多くの事例で繰り返されている。
もう一つの注目点はセキュリティカウンシルの存在だ。出金を停止し500万ドルを返還したことでトレーダーの損失が軽減された。同時に、このプロトコルには緊急制動装置とその権限を持つ主体が存在することも示された。プラットフォームを利用するユーザーはその権限構造を理解しておく必要がある。今後確認すべき点は3つある。Lighterが損失総額を公表するか、返還プロセスの詳細を明らかにするか、そしてカスタム署名を使用する他のアカウントに被害が及んでいるかどうかだ。