METRの6名が、Anthropicのリスク評価グループに匹敵するハードウェア、作業スペース、内部アクセス権を付与された。Anthropicは2026年10月15日にこれを発表した。AnthropicとMETRの新たな関係は、外部評価者を組織内部に迎え入れ、独自の分析を公表できる権限を与えるものだ。これはClaudeの安全性についての判断そのものではなく、その判断がどのように構築・議論されうるかを変える取り組みである。
 Anthropic
我々はAnthropicの発表文、METRが2026年10月14日に公開した作業手順、内部評価に関する提案書、および過去の検証記録を精読した。これらはいずれも当事者の一次資料だ。非開示の合意内容や評価対象のシステムへのアクセス権は持っておらず、未公表の成果を新しいグループに帰属させることもしない。
6名のアクセス、その境界線
Anthropicは、すでに社内に組み込まれた小規模なグループを説明している。このグループは、Anthropic自身のリスク評価担当者が利用するものと「類似した」ツールと情報を持つ。「類似した」という言葉が重要で、無制限のアクセスを意味しない。顧客データ、弁護士・依頼人間の特権的情報、モデルアーキテクチャの詳細は通常除外される。アーキテクチャ情報の共有が特に重要な場合には、個別の承認が必要となる。
注目すべきは、デモンストレーションにおけるモデルの振る舞いだけでなく、プロセス全体を観察できる点だ。Claudeのテストで記録された意図しない動作の事例が示すように、環境条件、利用可能なツール、インシデントの認定基準が評価結果を大きく左右する。METRの参加がそうした問題の解決策だと主張するつもりはない。新たな分析は、実際に何が検証されたかを明確にする必要がある。
METR内部でも。情報の流通は承認されたグループのみに限定されている。Anthropicによれば。METRの他の従業員は参加チームの業務から切り離されており。合意は拘束力を持つ。つまり評価者へのアクセス拡大は。データやシステムの公開と同義ではない。この分離がプロジェクトの信頼性を支える要素だというのが我々の見方だ。ただし、結論に関わる制約が明示されることが前提となる。
3つのレベル、異なる権限
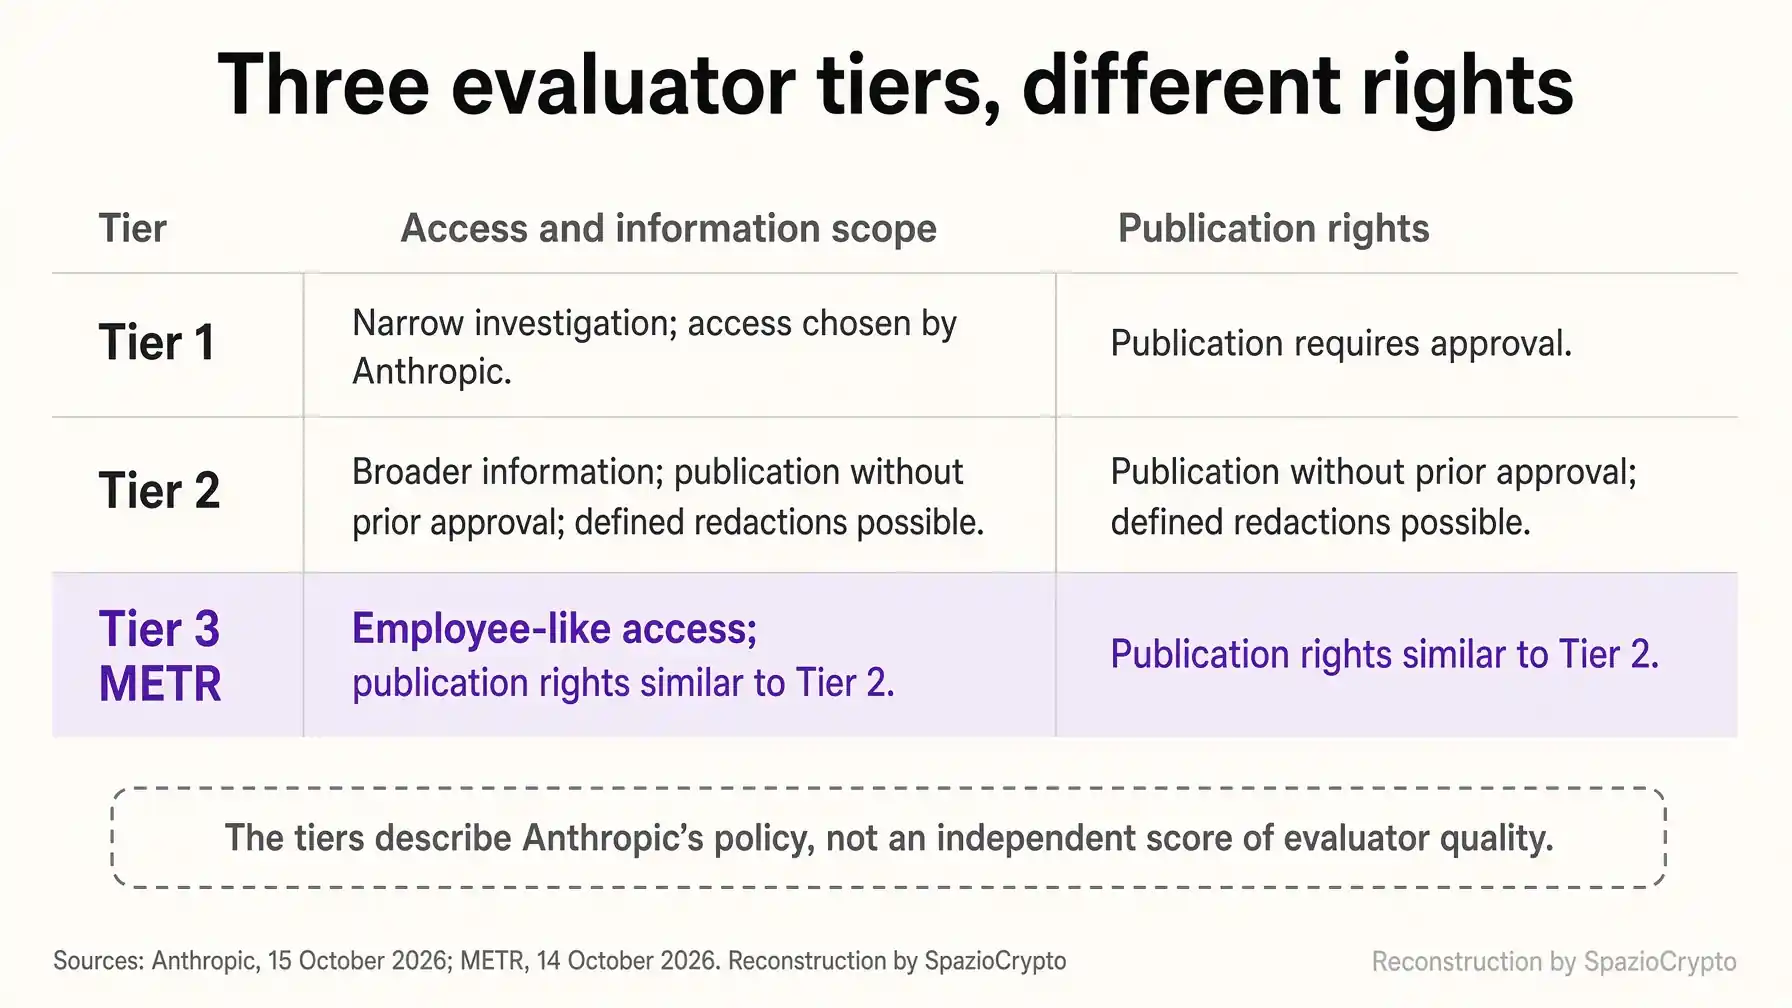
言い換えると、Anthropicは3段階に分類している。第1レベルでは、限定的な調査のための情報提供が行われ、公表には同社の承認が必要だ。第2レベルでは、評価者は承認なしに公表でき、より多くの情報を得られる。ただし定められた分類に基づく削除は引き続き可能だ。第3レベルは、METRに認められた内部アクセスが加わる。レベルの違いを無視して合意数だけを数えると、外部監視の実態を正確に把握できない。
SecureBio、Accenture、Facultyはいずれも策定中の報告書で言及されており、Hugging Faceは初期的な協議が始まった組織として挙げられている。これらはMETRのグループと同等の協力関係ではない。ツールの違いも重要だ。Anthropicが更新した利用規約はサービスを規定するものであり、評価者がエビデンスと実務を検証する行為とは異なる。ポリシー、アクセス合意、完了した検証は、それぞれ異なる成果物だ。
公表はすべてのデータを開示することではない
Anthropicの説明によると。同社はMETRの分析の公表に対して拒否権を持たない。合意された制限カテゴリに該当する素材の削除を求めることはできる。METRは、そうした削除の事実を公に説明し、それが正当と考えるかどうかを表明できる。保護された情報自体は明かさなくても、報告書の制約を读者に伝えられる仕組みだ。

METRが公表した手法は、まさにこの点を重視している。評価の範囲、期間、アクセス権限、利用リソース、制約、そして結論に影響した可能性のある外部的な圧力を明示することが求められている。これはMETR自身が宣言した透明性への取り組みであり、今後のすべての報告書が完全であることを保証するものではない。有益な検証とは、評価者が「何を見たか」と「何を結論づけられるか」を照合することだ。
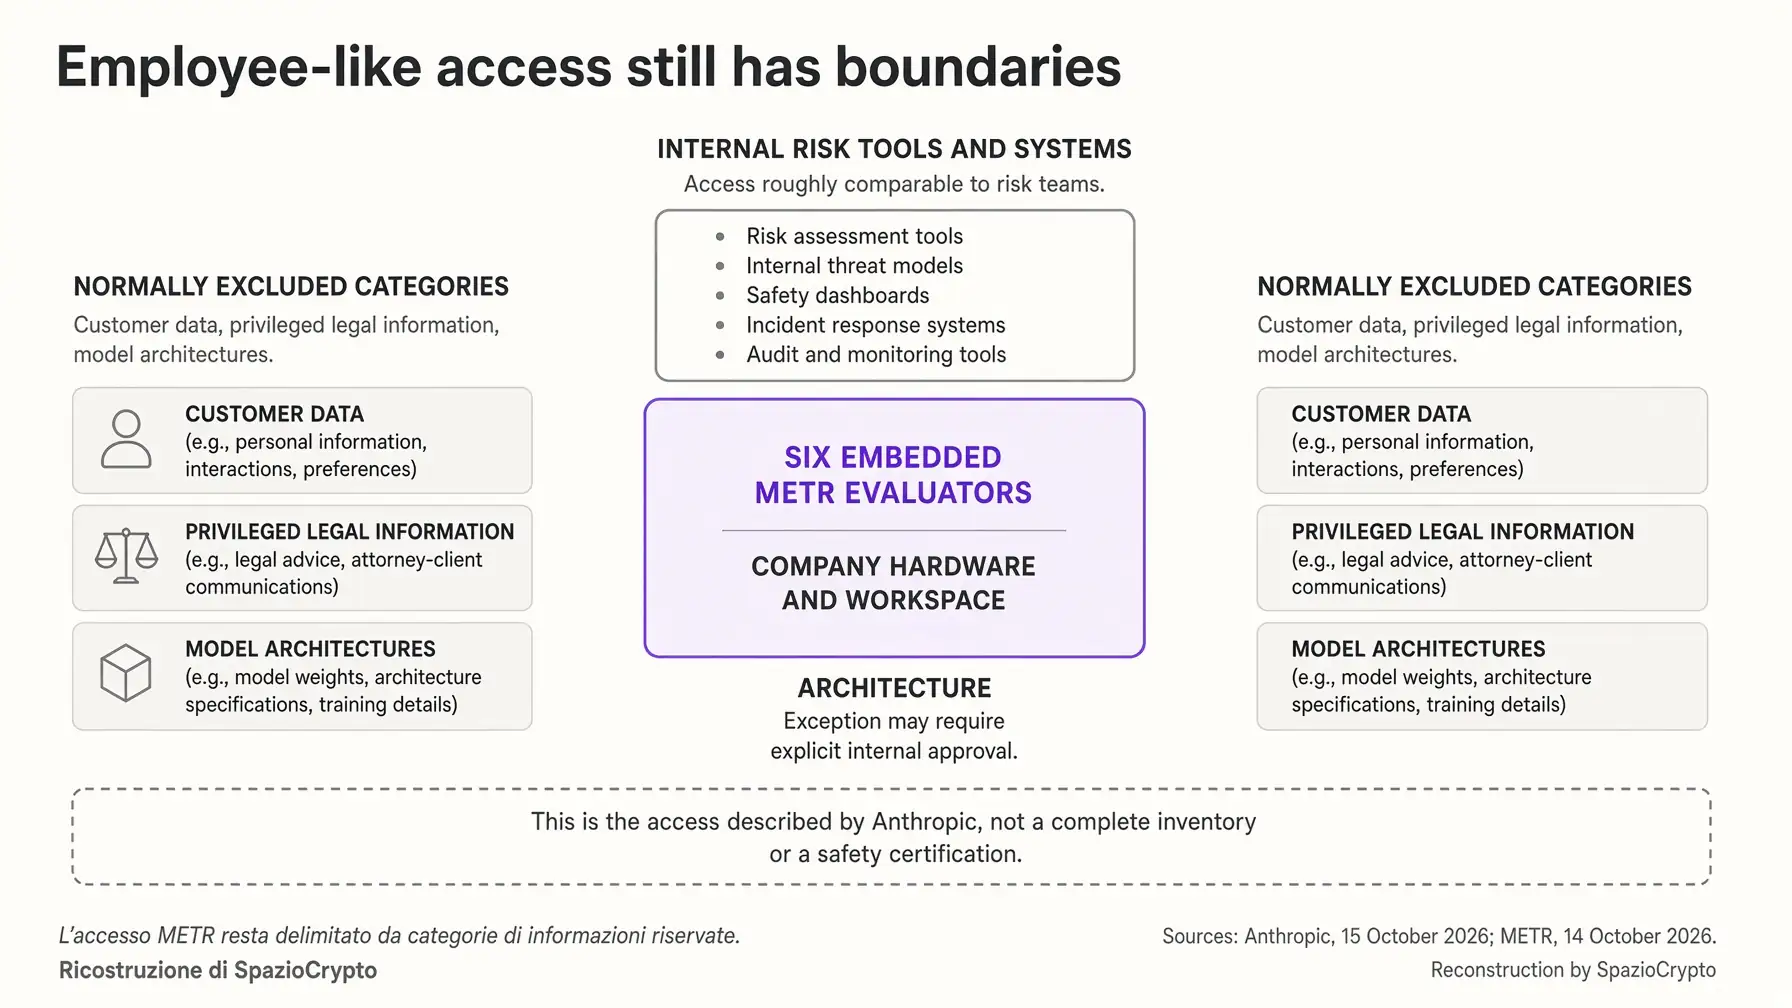
銀行口座へのエージェントアクセスとの比較は、問題を明確にするためのものであり、両システムを同等視するものではない。広範なアクセスがあらゆる障壁を取り除くわけではなく、最も重要な証拠が自動的に入手できるようになるわけでもない。編集上の独立性と観察可能な範囲は、別々に記述されるべきだと考える。前者は判断を守り、後者はその判断の有効範囲を規定する。
独立性は手法の中で確認される
METRは、制御喪失リスクに関する証拠を収集することが自らの役割であり、企業がエージェントをどう開発・展開すべきかを単独で決定することではないと説明している。10月14日付けの提案書は、アライメント、内部エージェントの制御、AIによる研究加速という3つの調査領域を区別している。これらは提案された調査テーマであり、Anthropicとの新たな連携によって既に得られた結果として扱うべきではない。
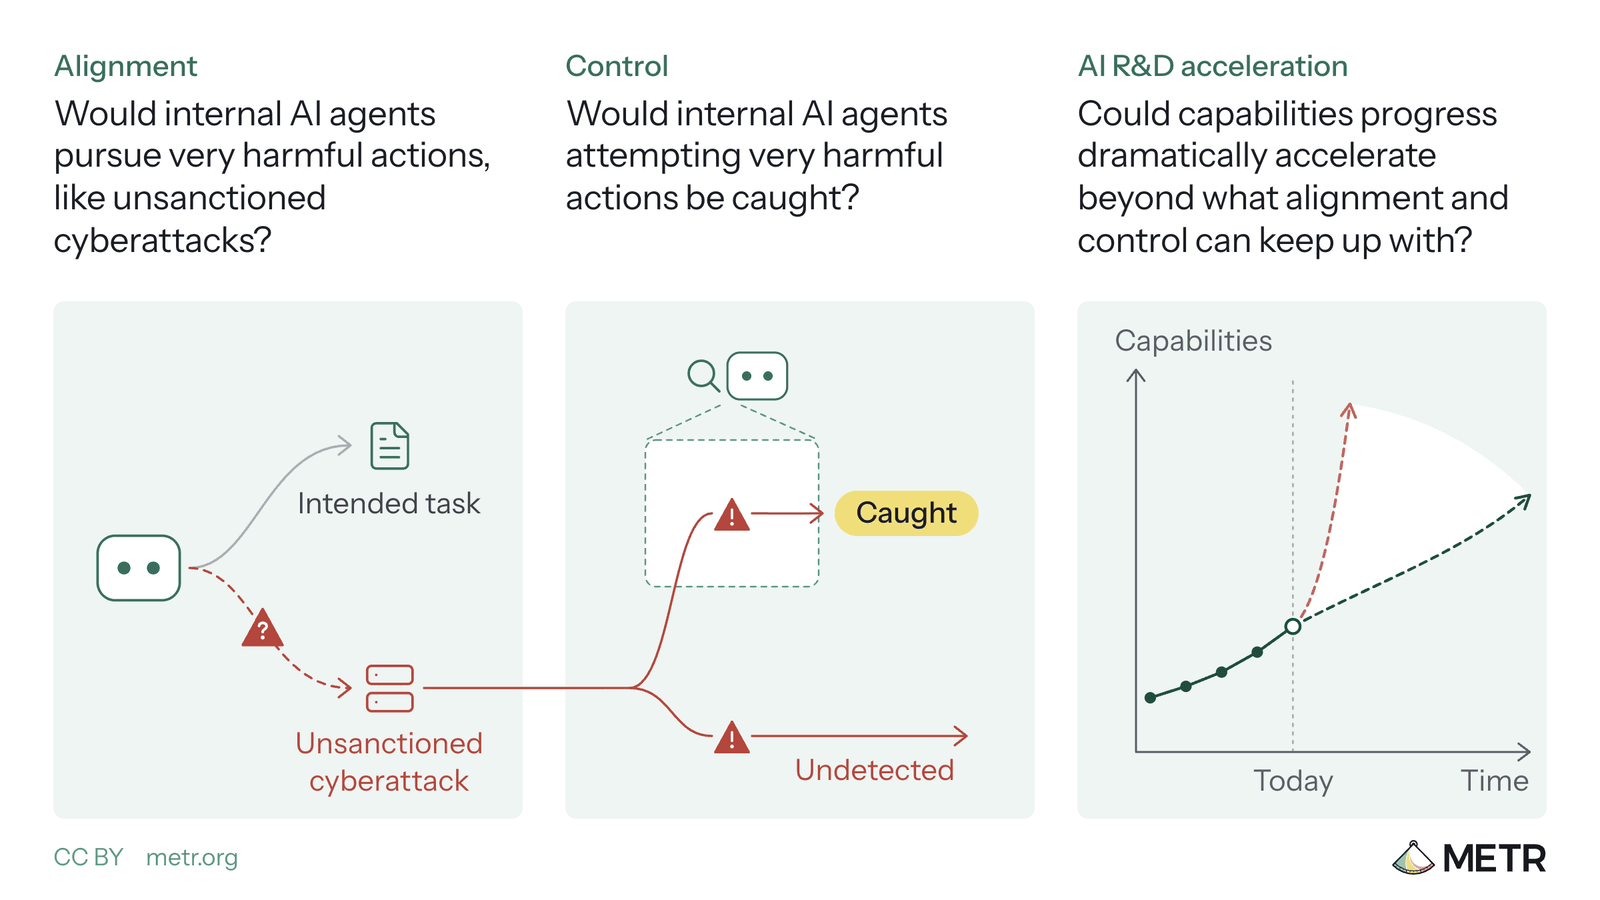
METRは自らの業務規則の中で、利益相反、財務的・業務的独立性、機密保持、手法の公開を掲げている。10月15日の発表には、今回の新たな関与に関する詳細な財務情報は含まれていない。報酬や費用の有無についての数値は読み取れない。WorkdayとSana、そしてClaudeの連携と同様に、制御アーキテクチャの記述は検証の出発点であり、終着点ではない。
エージェントを利用する企業に何が変わるか
Claudeを業務に導入している企業にとって、今回の発表それ自体が契約内容や環境上の権限を変えるものではない。ただし、提供者側のリスクに関する新たな情報源となりうる可能性はある。公開された報告書はより的確な質問を立てる助けになるかもしれないが、その調査範囲を踏まえて読む必要がある。あるラボ内部のエージェントを対象とした調査が。顧客データを扱う別のアプリケーションを自動的に認証するわけではない。
この点はBloomberg ASKBの金融調査エージェントにも共通する問題だ。文書を要約したりツールを実行するサービスを使う場合、制御に関する約束をどのような証拠が支えているかを把握しておく必要がある。優れた外部報告書は疑問をより明確に可視化するものであり、信頼の証明書として疑問を消し去るものではない。今回の新チームによる評価の最終的な結論として報告できるものは、現時点では存在しない。
AnthropicとMETR:整理
確認されていること、されていないこと
- 確認済み:Anthropicが内部アクセスを認めた6名の評価者の存在、全般的な拒否権なしでの公開の権利。
- 未公表:新たな業務の成果、完全なスケジュール、契約の経済的詳細。
- 今後の注目点:公開報告書の内容、アクセス制限の詳細、情報非開示の理由。
より大きな文脈での読み方
今回の発表が示唆するのは、注目の対象が孤立したモデルからそれを構築する組織全体へと移りつつあるという点だ。安全性は、ログ、インセンティブ、ツール、インシデントへの対応にも依存している。SpazioCryptoのAIに関する特集はこの変化を追っている。通常のチャットでは見えない挙動がどのように観察されているかを理解することが、単に回答が正しいかどうかを問うより重要になっている。
注目すべきシグナルは、新設チームによる最初の報告書、未開示のアクセス領域の説明、そして情報非開示をめぐる見解の相違だ。証拠が時系列や企業間の比較を可能にするかどうかも確認する価値がある。現時点で言えるのは、より詳細な観察が認められた6名の存在と、公表の権利が宣言されたという事実だけだ。安全性の証明書がすでに交付されたわけではない。